
 #1
Tools zur Informationsbeschaffung über Ziele und zur Identifizierung von Angriffsflächen.
Kitploit empfohlen

 drpython3/mailripv2
Verbesserter SMTP-Checker / SMTP-Cracker mit Proxy-Unterstützung, Inbox-Test und vielen weiteren Funktionen.
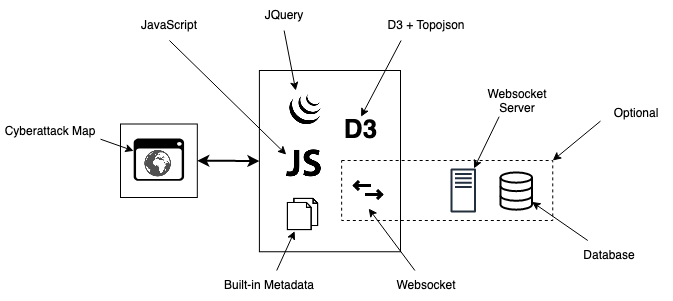 qeeqbox/raven
Erweiterte Cyber-Bedrohungskarte (vereinfacht, anpassbar, reaktionsschnell und optimiert)
 mhmdiaa/second-order
Durchsucht Webanwendungen, um Second-Order-Subdomain-Takeover-Schwachstellen zu erkennen, indem URLs gesammelt und konfigurierbare Regeln für…
 stefanoj3/dirstalk
Moderne Alternative zu dirbuster/dirb
 smeegesec/hashtag
Passwort-Hash-Identifizierung

 shieldersec/webtech
Identifizieren Sie Technologien, die auf Websites verwendet werden.
 chrismaddalena/goreport
Ein Python-Skript zum Sammeln von Kampagnendaten aus Gophish und zum Erstellen eines Berichts
 qubesos/qvm-create-windows-qube
Erstellen Sie neue Windows-Qubes schnell, mühelos und sicher auf Qubes OS
 mitchmoser/sharpshares
Multithreaded C# .NET Assembly zum Auflisten von zugänglichen Netzwerkfreigaben in einer Domäne
 ocsaf/freevulnsearch
Kostenloses und offenes NMAP NSE-Skript zum Abfragen von Schwachstellen über die cve-search.org-API.
 sherlocksecurity/vmware-cve-2022-22954
POC für VMWARE CVE-2022-22954
 dviros/excalibur
Excalibur ist ein auf „Powershell“ basierender Eternalblue-Exploit-Payload für das Bashbunny-Projekt.
 mr-r3b00t/crime-mapper
Ein Werkzeug zur Kartierung von Cyberkriminalität
 seajaysec/cypheroth
Automatisiertes, erweiterbares Toolkit, das Cypher-Abfragen gegen Bloodhounds Neo4j-Backend ausführt und die Ausgabe in Tabellenkalkulationen…
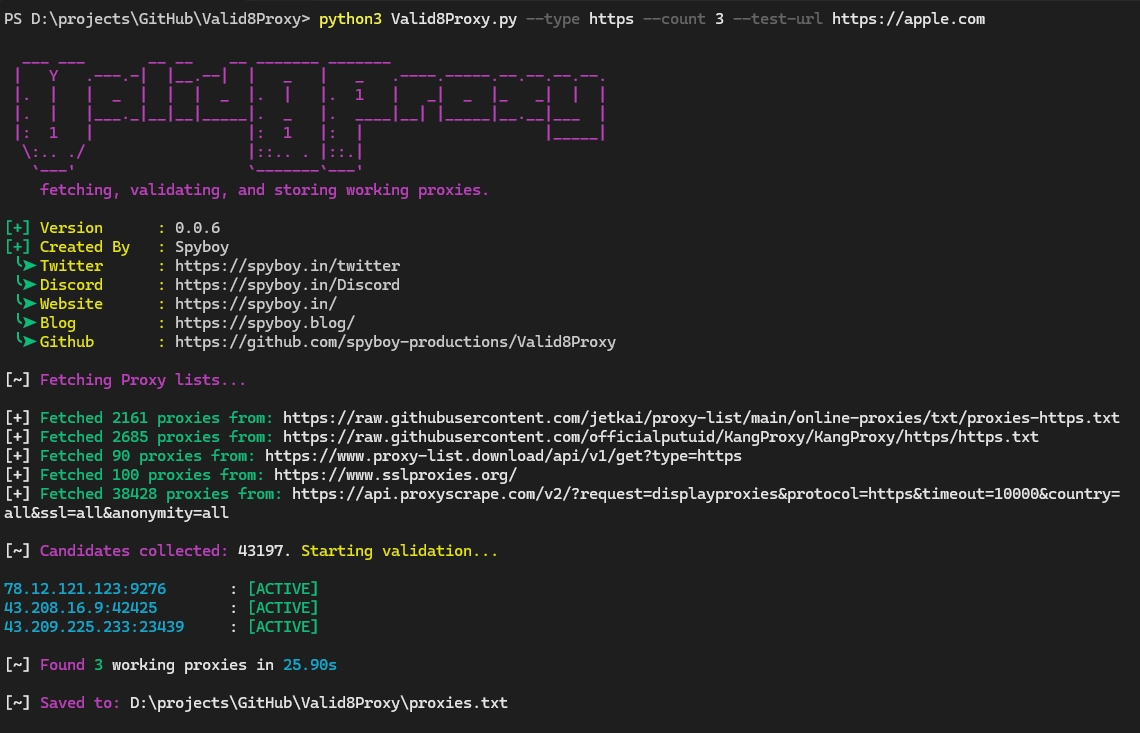 spyboy-productions/valid8proxy
Tool zum Abrufen, Validieren und Speichern funktionierender Proxys.
 syss-research/smbcrawler
smbcrawler ist ein unkompliziertes Tool, das Anmeldedaten und eine Liste von Hosts entgegennimmt und durch diese Freigaben 'crawlt' (oder 'spidered').
 flangvik/obfuscatedsharpcollection
Versuch einer verschleierten Version von SharpCollection








