
 #1
Tools zur Informationsbeschaffung über Ziele und zur Identifizierung von Angriffsflächen.
Kitploit empfohlen

 caster0x00/above
Passiver Netzwerksicherheits-Sniffer, der 28 Protokolle (ARP, STP, OSPF, VLAN, SCADA) analysiert, um Schwachstellen in Netzwerkgeräten zu erkennen,…
 knavesec/max
Werkzeugsammlung für BloodHound, die Domänen-Passwort-Auditing, Privilegienpfad-Analyse, Kantenmanipulation und benutzerdefinierte Cypher-Abfragen…
 chris408/ct-exposer
Ein OSINT-Tool, das Subdomains durch die Suche in Certificate-Transparency-Logs entdeckt.
 ga0/netgraph
Ein plattformübergreifender HTTP-Sniffer mit einer Web-UI
 firefart/hijagger
Überprüft alle Maintainer aller NPM- und Pypi-Pakete auf kaperbare Pakete durch Domain-Neuregistrierung.
 morpheuslord/gpt_vuln-analyzer
Verwendet ChatGPT API, Bard API und Llama2, Python-Nmap, DNS Recon, PCAP und JWT Recon-Module und verwendet das GPT3-Modell, um…
 hisxo/reconaizer
Eine Burp Suite Erweiterung, um OpenAI (GPT) zu Burp hinzuzufügen und Ihnen bei Ihrer Bug Bounty Recon zu helfen, um Endpunkte, Parameter, URLs,…
 c0rv4x/project-black
Pentest/Bug-Bounty Fortschrittskontrolle mit Scan-Modulen
 biggiesmallsag/nighthawkresponse
Forensik-Framework für Incident Response
 ronin-rb/ronin
Ronin ist ein kostenloses und quelloffenes Ruby-Toolkit für Sicherheitsforschung und -entwicklung. Ronin ermöglicht zudem die schnelle Entwicklung…
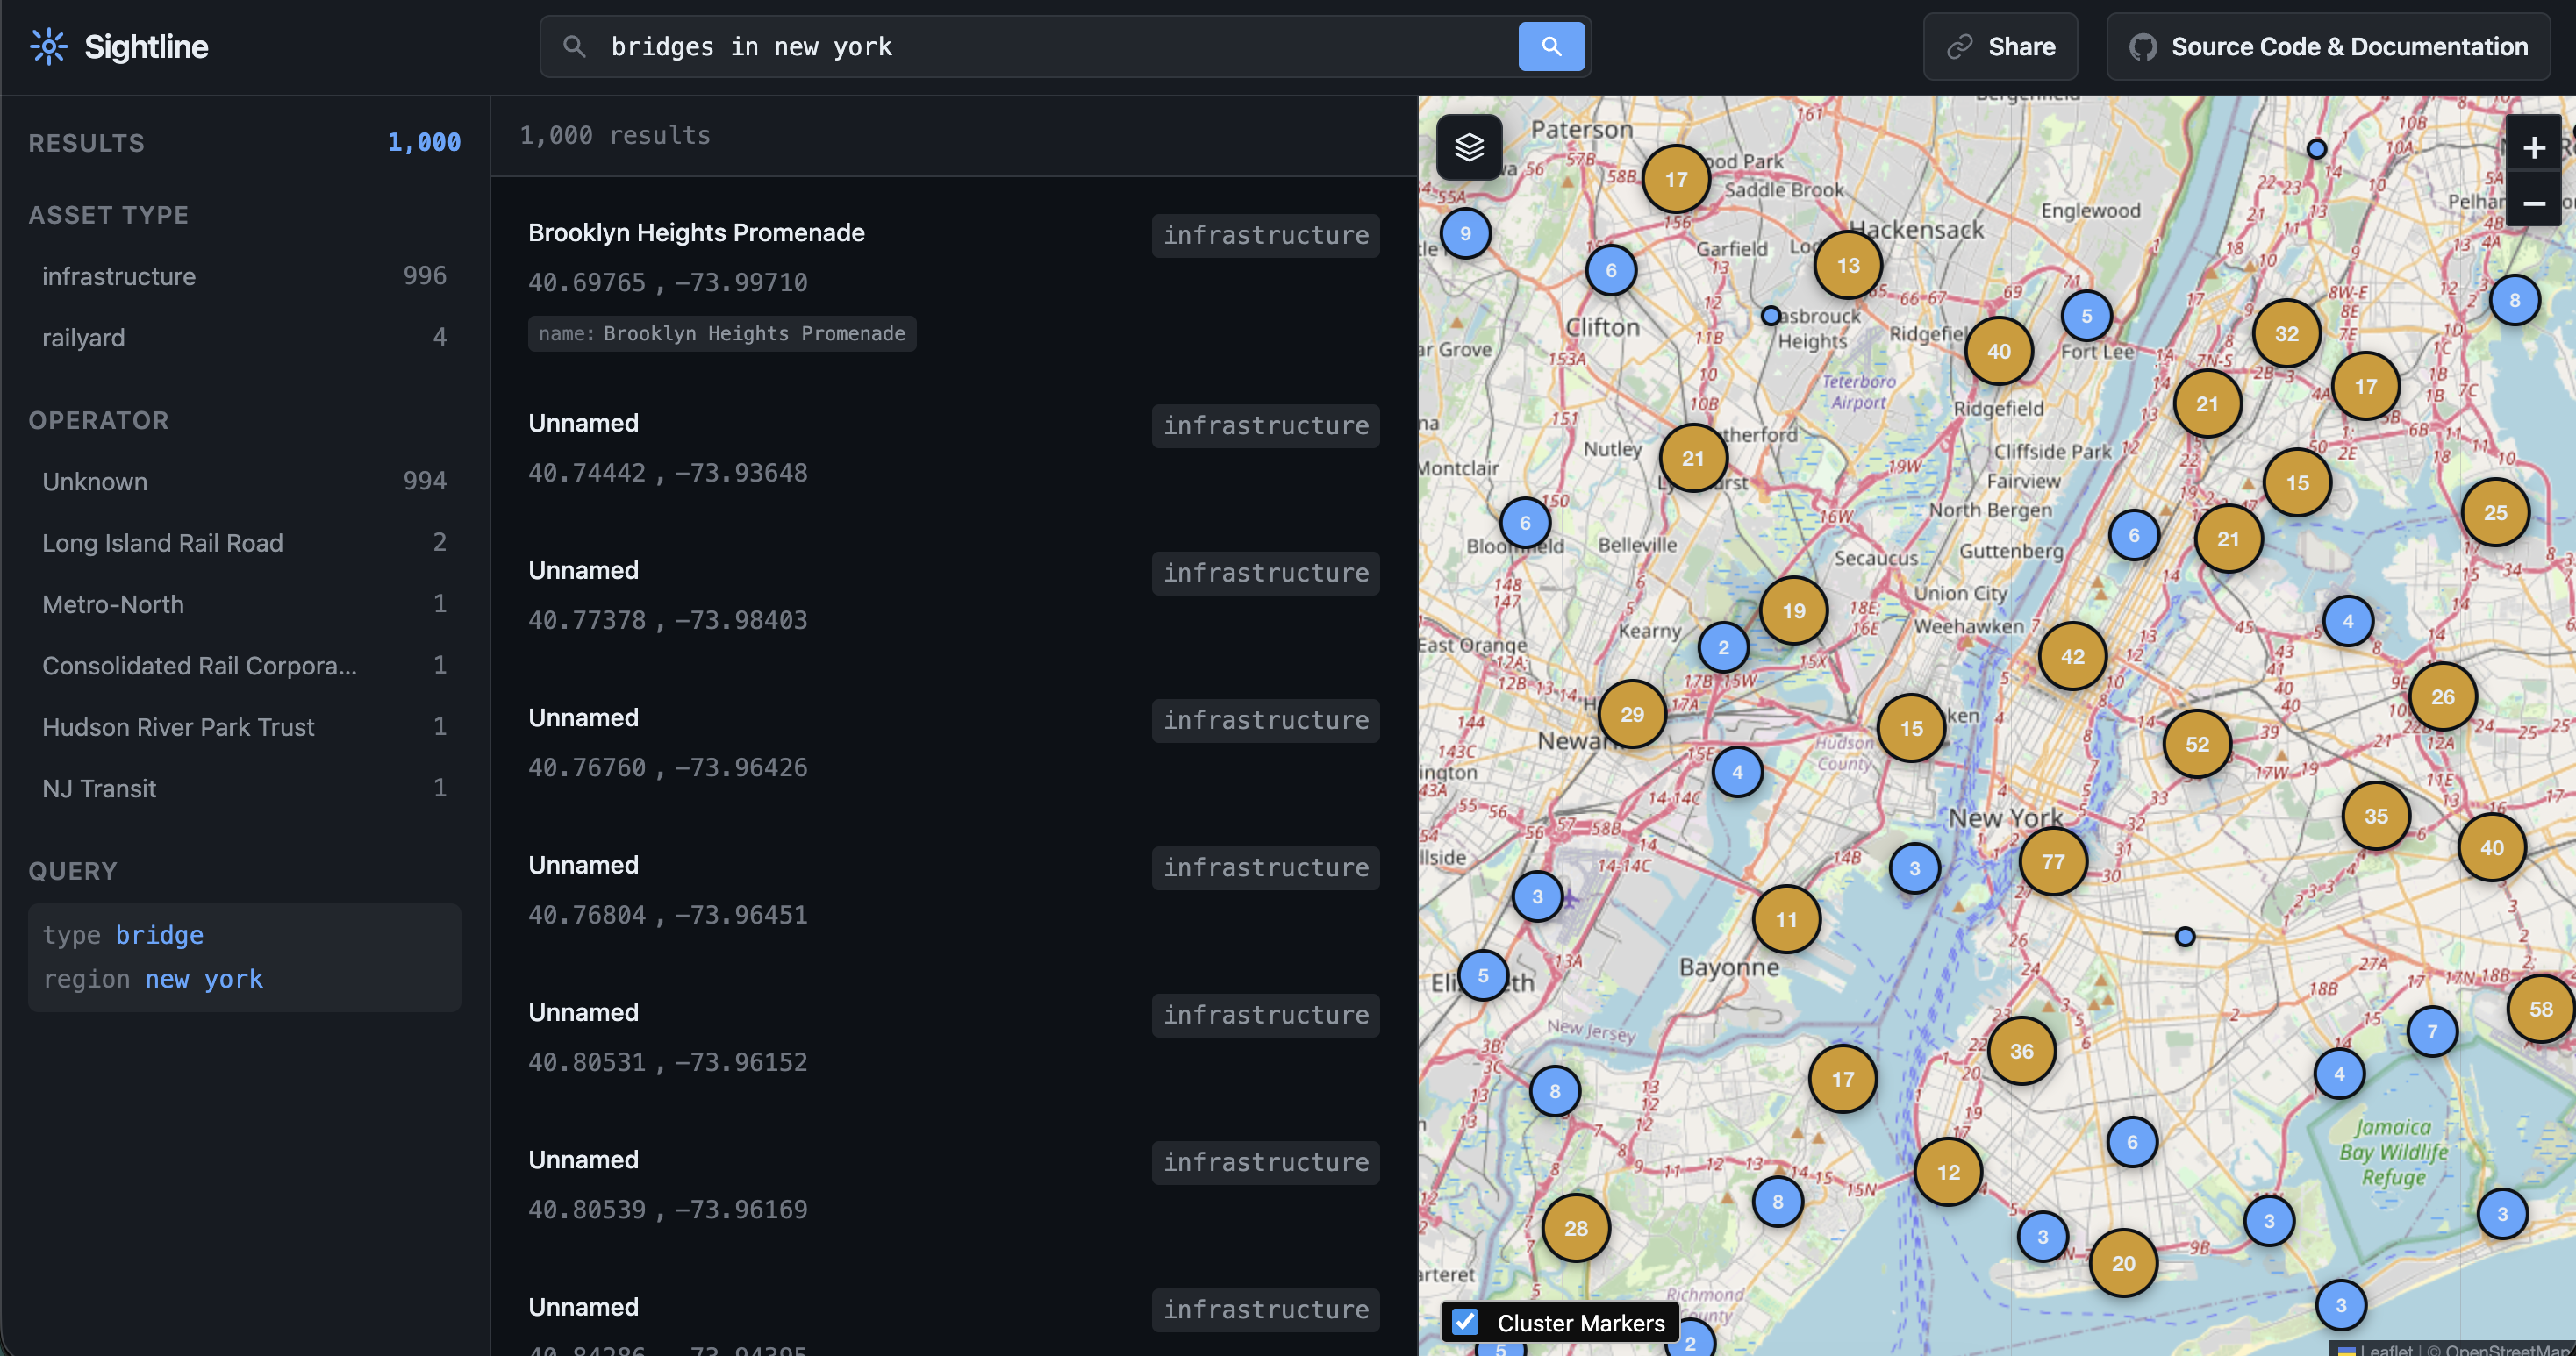 ni5arga/sightline
Eine OSINT-Suchmaschine zur Kartierung realer Infrastruktur aus OpenStreetMap-Daten
 bywalks/darkangel
Automatisierter White-Hat-Schwachstellenscanner, der HackerOne- und Bugcrowd-Assets überwacht, Subdomain-Enumeration, Crawling, Fingerprinting und…
 christophetd/censys-subdomain-finder
⚡ Führen Sie eine Subdomain-Enumeration mithilfe der Certificate-Transparency-Protokolle von Censys durch.

 utkusen/wholeaked
Ein Tool zum Teilen von Dateien, mit dem Sie die verantwortliche Person im Falle eines Datenlecks finden können.
 yezz123/soig
OSINT Tool sammelt eine Reihe von Informationen von einem Instagram-Konto 🛠
 wh0amitz/sharpadws
Active Directory Aufklärung und Ausnutzung für Red Teams über die Active Directory Web Services (ADWS).
 musana/fuzzuli
Domänenbewusster URL-Fuzzer, der dynamisch Wortlisten generiert, um exponierte Backup- und sensible Dateien auf Webservern zu entdecken.








