Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
ReconAIzer — Eine Burp Suite Erweiterung, um OpenAI (GPT) zu Burp hinzuzufügen und Ihnen bei Ihrer Bug Bounty Recon zu helfen, um Endpunkte, Parameter, URLs, Subdomains und mehr zu entdecken! | Kitploit
Tools/GitHubGitHub/hisxo/reconaizer
AufklärungInformationsbeschaffungWebsicherheitKI-Sicherheit
GitHubhisxo/reconaizer

ReconAIzer

Eine Burp Suite Erweiterung, um OpenAI (GPT) zu Burp hinzuzufügen und Ihnen bei Ihrer Bug Bounty Recon zu helfen, um Endpunkte, Parameter, URLs, Subdomains und mehr zu entdecken!

Repository anzeigen
90711693vor 3 JahrenVon Kitploit geprüft
Teilen

image

ReconAIzer

ReconAIzer ist eine leistungsstarke Jython-Erweiterung für Burp Suite, die OpenAI nutzt, um Bug-Bounty-Jägern die Optimierung ihres Recon-Prozesses zu ermöglichen. Diese Erweiterung automatisiert verschiedene Aufgaben und erleichtert und beschleunigt Sicherheitsforschern die Identifizierung und Ausnutzung von Schwachstellen.

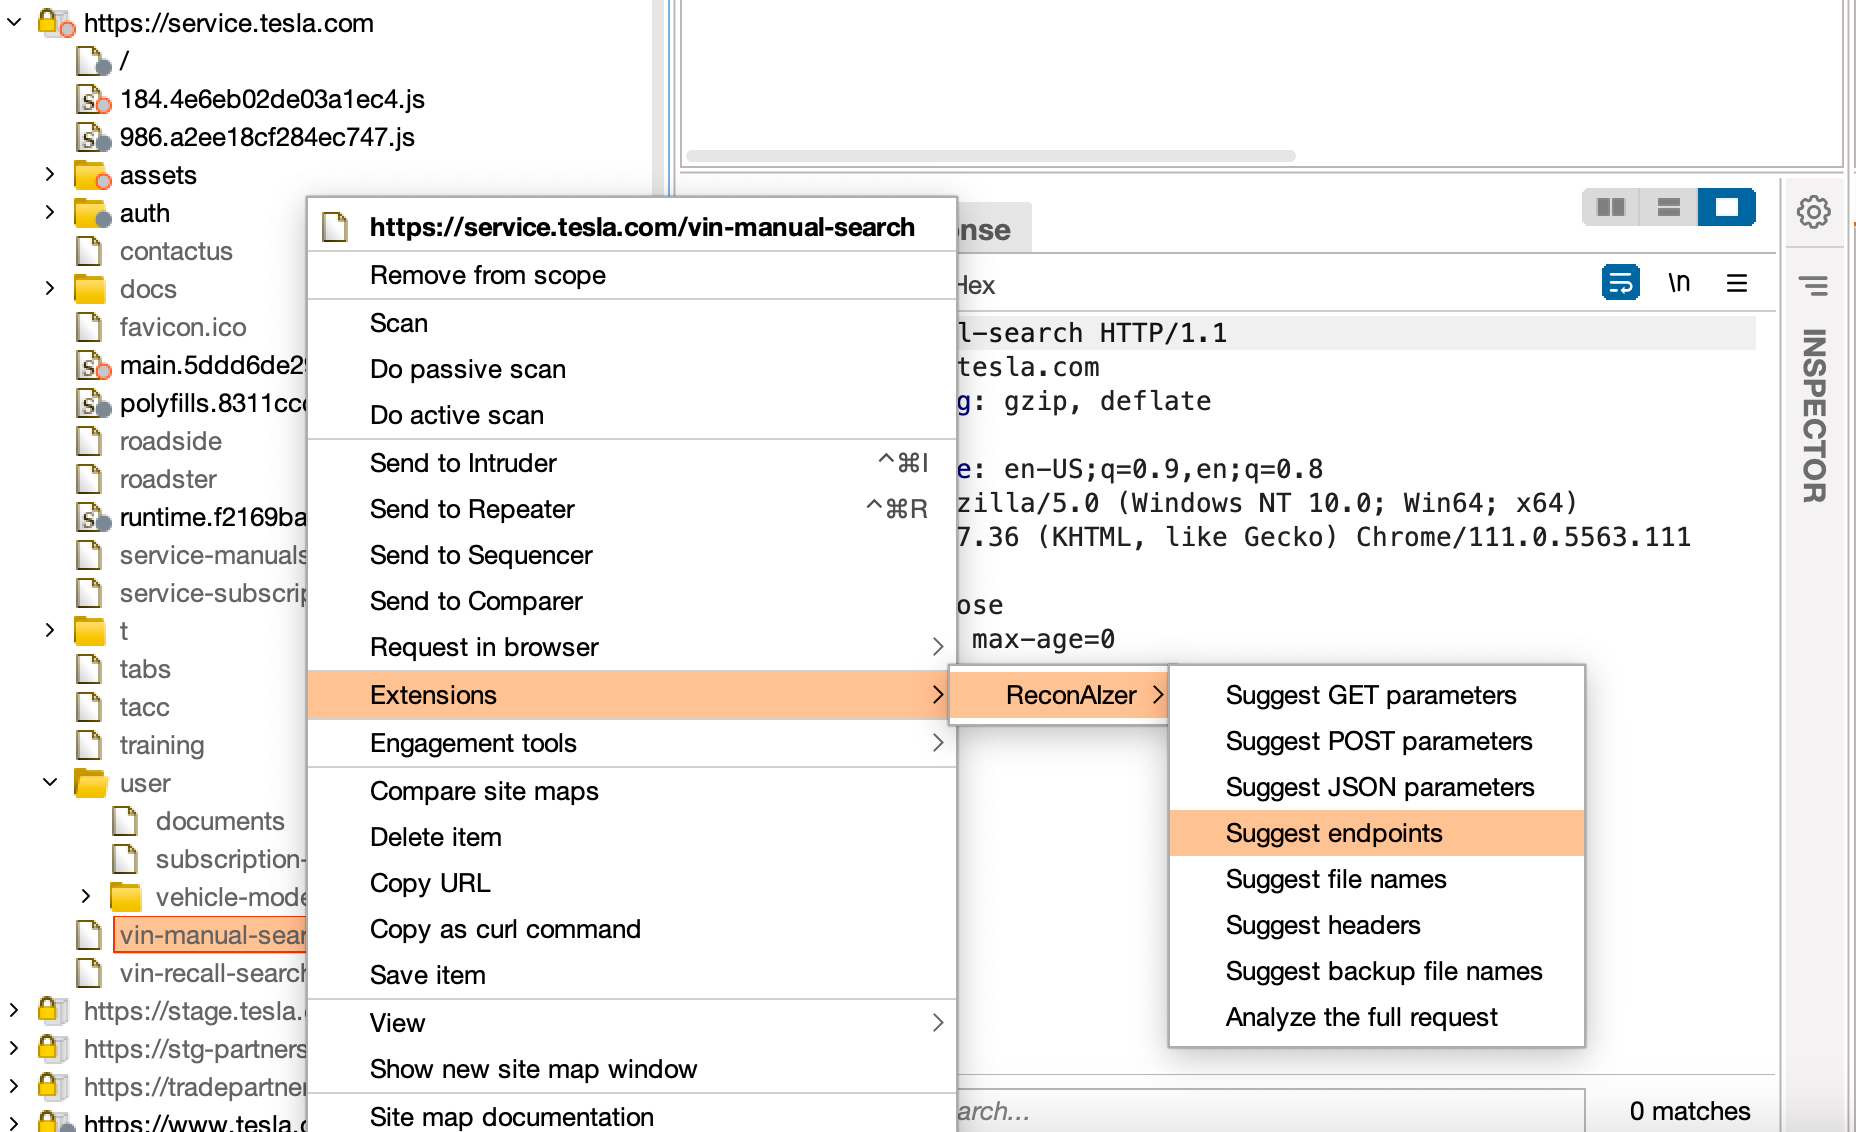
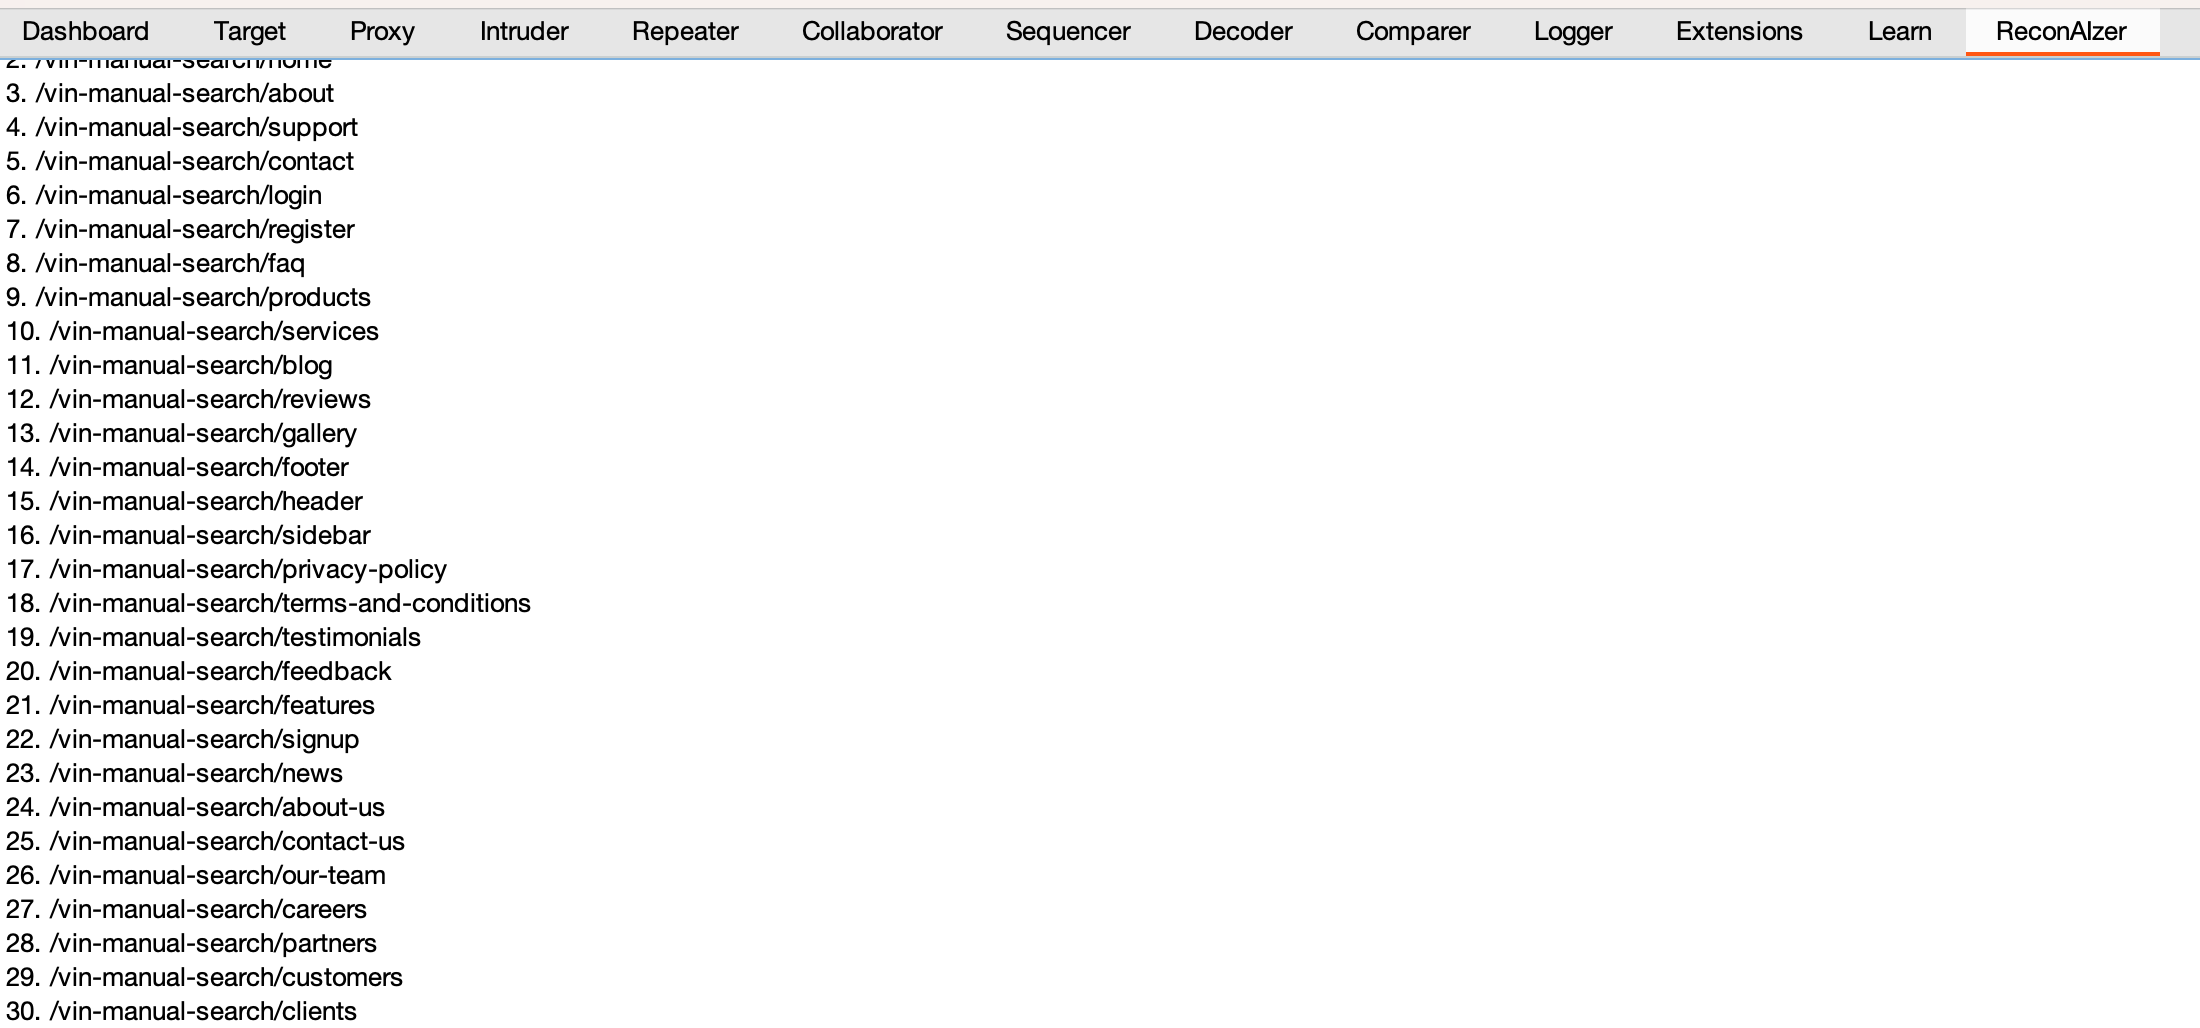
Nach der Installation fügt ReconAIzer ein Kontextmenü und einen dedizierten Tab hinzu, um die Ergebnisse anzuzeigen:
image

Voraussetzungen

  • Burp Suite
  • Jython Standalone Jar

Installation

Befolgen Sie diese Schritte, um die ReconAIzer-Erweiterung in Burp Suite zu installieren:

Schritt 1: Jython herunterladen

  1. Laden Sie das neueste Jython Standalone Jar von der offiziellen Website herunter: https://www.jython.org/download
  2. Speichern Sie die Jython Standalone Jar-Datei an einem geeigneten Ort auf Ihrem Computer.

Schritt 2: Jython in Burp Suite konfigurieren

  1. Öffnen Sie Burp Suite.
  2. Gehen Sie zum Tab "Extensions".
  3. Klicken Sie auf den Untertab "Extensions settings".
  4. Klicken Sie unter "Python Environment" auf die Schaltfläche "Select file..." neben "Location of the Jython standalone JAR file."
  5. Navigieren Sie zu dem Ort, an dem Sie die Jython Standalone Jar-Datei in Schritt 1 gespeichert haben, und wählen Sie sie aus.
  6. Warten Sie, bis der Status von "Python Environment" auf "Jython (Version x.x.x) erfolgreich geladen" wechselt, wobei x.x.x für die Jython-Version steht.

Schritt 3: ReconAIzer herunterladen und installieren

  1. Laden Sie die neueste Version von ReconAIzer herunter.
  2. Öffnen Sie Burp Suite.
  3. Gehen Sie zurück zum Tab "Extensions" in Burp Suite.
  4. Klicken Sie auf die Schaltfläche "Add".
  5. Wählen Sie im Dialog "Add extension" als "Extension type" "Python" aus.
  6. Klicken Sie neben "Extension file" auf die Schaltfläche "Select file..." und navigieren Sie zu dem Ort, an dem Sie die Datei ReconAIzer.py aus Schritt 3.1 gespeichert haben. Wählen Sie die Datei aus und klicken Sie auf "Open".
  7. Stellen Sie sicher, dass das Kontrollkästchen "Load" aktiviert ist, und klicken Sie auf die Schaltfläche "Next".
  8. Warten Sie, bis die Erweiterung geladen ist. Sie sollten eine Meldung im Abschnitt "Output" sehen, die besagt, dass die ReconAIzer-Erweiterung erfolgreich geladen wurde.

Herzlichen Glückwunsch! Sie haben die ReconAIzer-Erweiterung erfolgreich in Burp Suite installiert. Sie können sie jetzt verwenden, um Ihre Bug-Bounty-Jagd zu verbessern.

Sobald dies erledigt ist, müssen Sie Ihren OpenAI-API-Schlüssel auf dem Tab "Config" unter dem Tab "ReconAIzer" konfigurieren.

  • Ihren OpenAI-API-Schlüssel finden Sie hier: https://platform.openai.com/account/api-keys.

Zögern Sie nicht, Verbesserungen für die Prompts oder alles, was Sie in ReconAIzer sehen möchten, vorzuschlagen!

Viel Erfolg bei der Bug-Jagd!
image

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →









