
 #1
Tools zur Informationsbeschaffung über Ziele und zur Identifizierung von Angriffsflächen.
Kitploit empfohlen

 cyberdefenders/email-header-analyzer
E-Mail-Header-Analysator
 francescostabile/numasec
KI-Sicherheitsagent, der in Ihrem Terminal läuft und lokale Tools, Runbooks und Agenten für autorisierte AppSec-, Pentest-, OSINT- und CTF-Workflows…
 l4rm4nd/linkedindumper
Python 3-Skript zum Dumpen/Scrapen/Extrahieren von Unternehmensmitarbeitern aus der LinkedIn-API
 censys/censys-python
Ein benutzerfreundlicher und leichter API-Wrapper für Censys APIs.
 aaaguirrep/offensive-docker
Offensive Docker ist ein Image mit den am häufigsten verwendeten Offensiv-Tools, um eine Umgebung einfach und schnell zu erstellen, um Bewertungen…
 r-s0n/ars0n-framework
Modulares Bug-Bounty-Jagd-Framework, das Reconnaissance, Subdomain-Enumeration und Schwachstellenscanning automatisiert, mit einem edukativen Fokus,…
 ooni/probe-cli
Go-Mess-Engine und CLI zur Erkennung von Internetzensur und Netzwerkbeeinträchtigungen, zum Ausführen von OONI-Netzwerktests und zum Melden von…
 p0dalirius/apachetomcatscanner
Ein Python-Skript zum Scannen nach Schwachstellen in Apache Tomcat-Servern.
 itsmehacker/darkscrape
OSINT-Tool zum Scrapen von Dark-Websites
 zyn3rgy/ldaprelayscan
Prüft LDAP-Schutzmaßnahmen in Bezug auf das Relay von NTLM-Authentifizierung.
 vonahisec/leprechaun
Dieses Tool wird verwendet, um den Netzwerkdatenfluss zu kartieren, um Pentestern zu helfen, potenziell wertvolle Ziele zu identifizieren.
 vatsalgupta67/all-in-one-cybersecurity-resources
Liste von Cybersecurity-Ressourcen und einigen verschiedenen Sub-Domänen der Cybersecurity
 tomcarver16/adsearch
Ein Tool zur Unterstützung von AD-Abfragen über das LDAP-Protokoll.
 aas-n/spraykatz
Werkzeug zur Erfassung von Anmeldedaten, das den Remote-Procdump und die Analyse des lsass-Prozesses automatisiert.
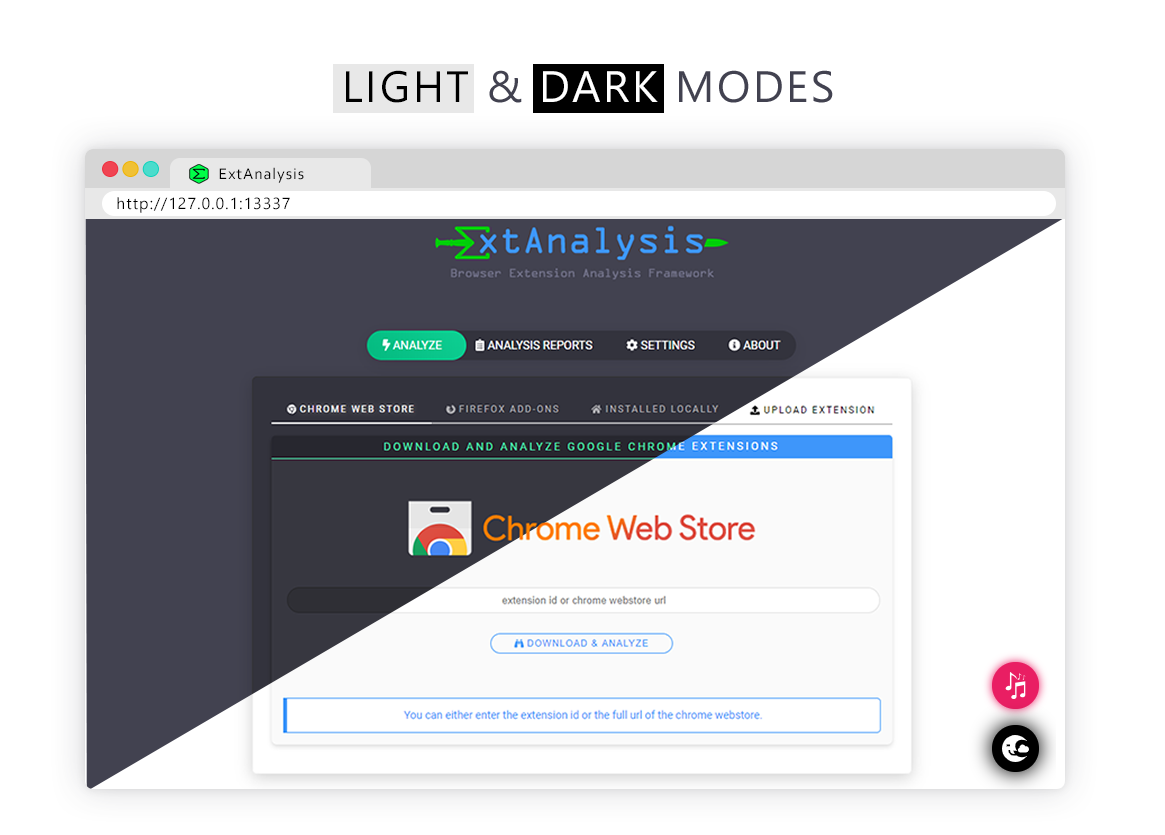 tuhinshubhra/extanalysis
Browser Extension Analysis Framework - Scannen, Analysieren von Chrome-, firefox- und Brave-Erweiterungen auf Schwachstellen und Informationen

 exploit-database/exploitdb
exploitdb // Das offizielle Exploit-Database-Repository
 seekbytes/ipa
GUI-Analysator für die eingehende Untersuchung von PDF-Dateien. Erkennt schädliche Payloads, versteht Objektbeziehungen und extrahiert wichtige…
 esc4icescesc/skanuvaty
Gefährlich schneller DNS-/Netzwerk-/Port-Scanner








