
 #1
Tools zur Informationsbeschaffung über Ziele und zur Identifizierung von Angriffsflächen.
Kitploit empfohlen
 robre/scripthunter
Tool zum Auffinden von JavaScript-Dateien auf Websites
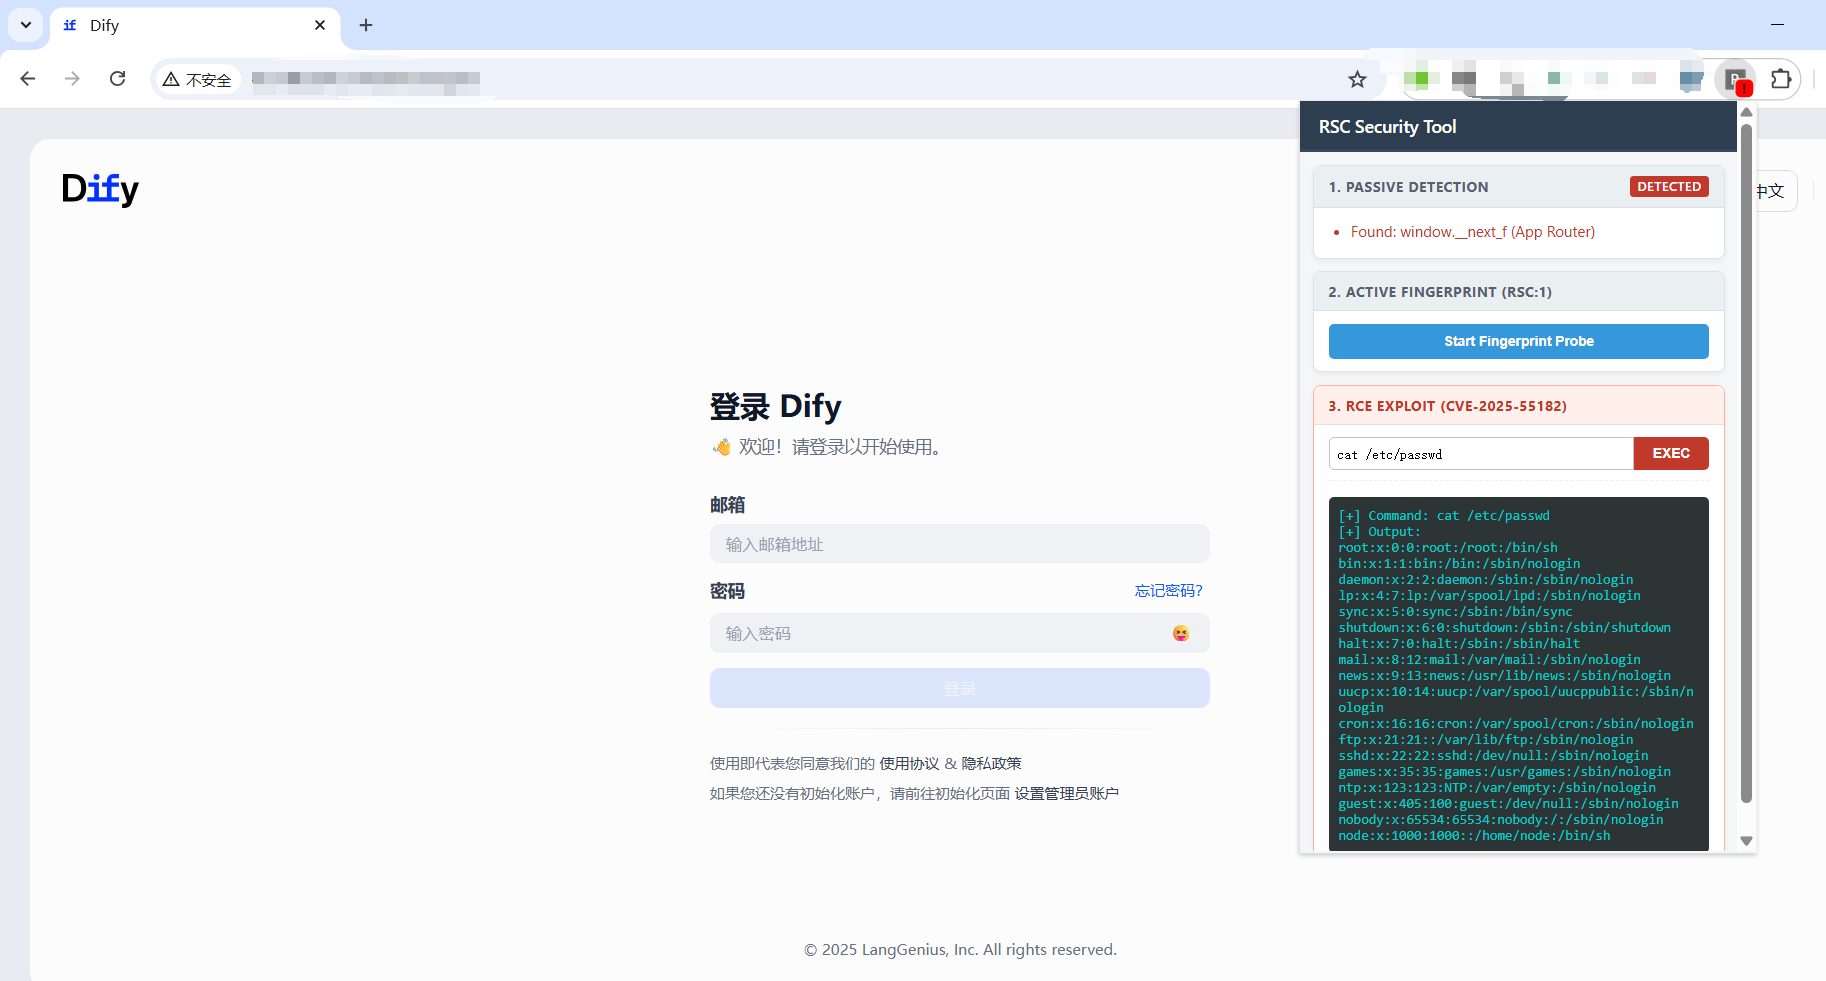 mrknow001/rsc_detector
Unterstützt RSC-Fingerprinting und die Ausnutzung der React-Komponenten-Sicherheitslücke CVE-2025-55182.
 entysec/rombuster
RomBuster ist ein Router-Exploitationstool, das es ermöglicht, das Admin-Passwort von Netzwerkroutern offenzulegen.
 tobor88/powershell-red-team
Sammlung von PowerShell-Funktionen, die ein Red Teamer in einem Einsatz verwenden kann
 rhinosecuritylabs/gcpbucketbrute
Ein Skript zum Auflisten von Google Storage-Buckets, zum Feststellen der Zugriffsrechte und zur Prüfung, ob eine Rechteausweitung möglich ist.
 azuread/azureadassessment
Tooling zur Bewertung des Zustands und der Konfiguration eines Azure AD-Mandanten.
 graniet/operative-framework
operative framework ist ein Rust-Investigation-OSINT-Framework. Sie können mit mehreren Zielen interagieren, mehrere Module ausführen, Links zu…
 vanhoefm/macstealer
MacStealer: Umgehung der Wi-Fi-Client-Isolation
 brosck/mantra
「🔑」Ein Werkzeug, das verwendet wird, um API-Key-Lecks in JS-Dateien und -Seiten aufzuspüren.
 brannondorsey/dns-rebind-toolkit
Ein Frontend-JavaScript-Toolkit zum Erstellen von DNS-Rebinding-Angriffen.
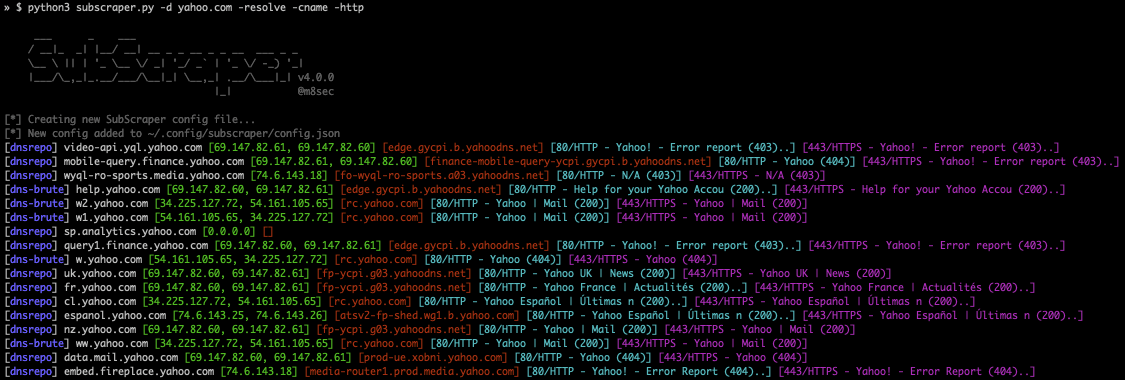 m8sec/subscraper
Werkzeug zur Subdomain- und Ziel-Enumeration, entwickelt für offensive Sicherheitstests
 fwaeytens/dnsenum
dnsenum ist ein Perl-Skript, das DNS-Informationen sammelt.
 mxrch/gitfive
OSINT-Tool zur Untersuchung von GitHub-Profilen: verfolgt Benutzernamen-/Namenshistorie, ordnet E-Mails Konten zu, klont Repos zur Analyse, findet…
 anantshri/svn-extractor
Einfaches Skript zum Extrahieren aller Webressourcen mittels eines über das Netzwerk exponierten .SVN-Ordners.
 cyberdefenders/email-header-analyzer
E-Mail-Header-Analysator
 gokulapap/reconator
Automatisiertes Reconnaissance-Framework mit über 17 Modulen für Subdomain-Enumeration, Directory-Brute-Forcing, JS-/Link-Mining, WAF-Fingerprinting…
 francescostabile/numasec
KI-Sicherheitsagent, der in Ihrem Terminal läuft und lokale Tools, Runbooks und Agenten für autorisierte AppSec-, Pentest-, OSINT- und CTF-Workflows…
 aaaguirrep/offensive-docker
Offensive Docker ist ein Image mit den am häufigsten verwendeten Offensiv-Tools, um eine Umgebung einfach und schnell zu erstellen, um Bewertungen…








