
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 localh0ste/cve-2025-6018-and-cve-2025-6019
Exploit-Kette zur Privilegieneskalation über PAM-Umgebungsvergiftung (CVE-2025-6018) und XFS-Dateisystem-Resize (CVE-2025-6019), um eine Root-Shell…
 blueberryp1ll/cve-2024-48990
needrestart < 3.8 Lokale Privilegieneskalation via PYTHONPATH injection

 revshellxd/lfi-destruction
Dieses Programm fordert Sie zur Eingabe der Local File Inclusion-Informationen auf und durchsucht automatisch die /etc/passwd, und verwendet die…
 0rioncollector/exploit-chain-cve-2025-6018-6019
Exploit-Kette von CVE-2025-6018 bis CVE-2025-6019
 0xc4r/cve-2026-21508_poc
Proof-of-Concept für CVE-2026-21508, der einen DLL-Hijacking-Angriff auf Windows 11 demonstriert, der Privilegien eskaliert, indem eine manipulierte…
 uky007/cve-2025-62215_analysis
CVE-2025-62215 Exploit-Entwicklung unter Verwendung von Claude Code Agent Team
 matesz44/cve-2025-6018-19
CVE-2025-6018 (pam LPE unpriv->allow_active), CVE-2025-6019 (udisks LPE allow_active->root) in sh
 goultarde/cve-2025-6018_cve-2025-6019_autopwn
Auto-Exploit für CVE-2025-6018 & CVE-2025-6019 basierend auf https://github.com/0rionCollector/Exploit-Chain-CVE-2025-6018-6019
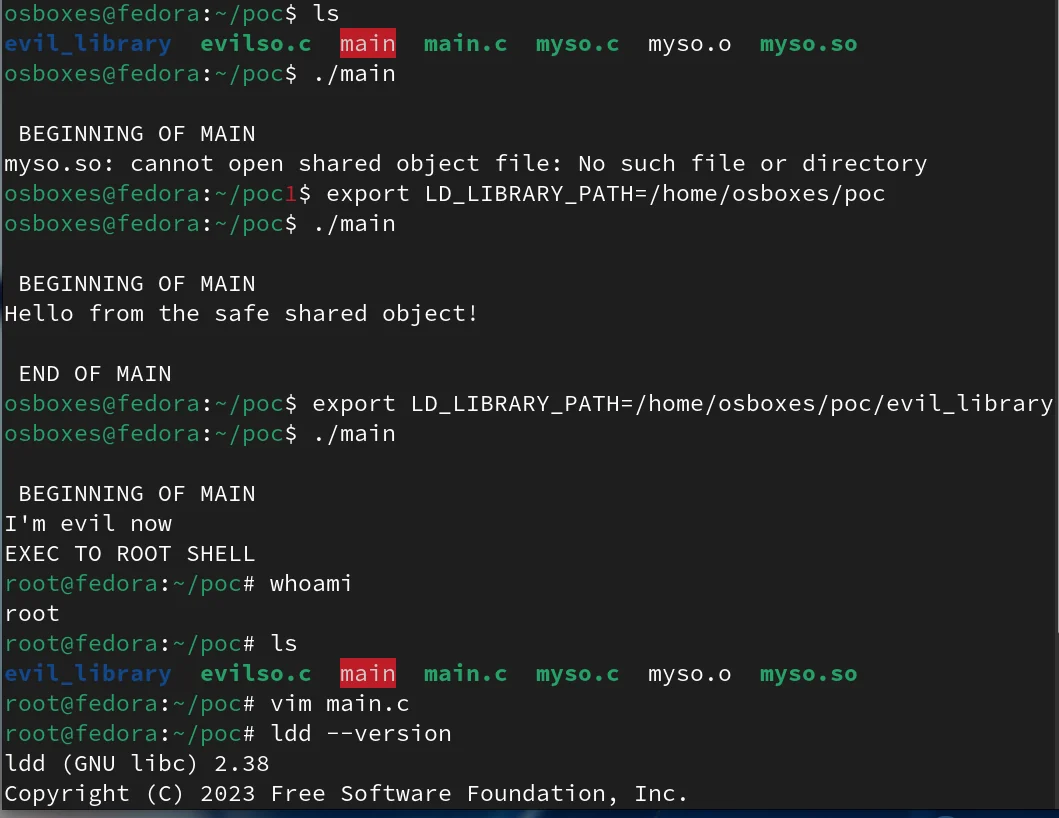 betizzel/cve-2025-4802-proof-of-concept
Proof of Concept für eine statisch kompilierte setuid-Binärdatei, die für dlopen mit LD_LIBRARY_PATH anfällig ist
 kyxiaxiang/360wfp_exploit
BYOVD: Verwende den 360 WFP driver, um EDR/XDR Netzwerkverbindungen zu blockieren.
 epsilonpoint88-glitch/epsilonpoint-
Modulares Exploit-Framework, das auf CVE-2026-23550 in WordPress abzielt und Massen-Exploitation, Verschleierung, Post-Exploitation sowie eine…
 michaelventurella/cve-2025-6018-6019-poc
Ein Proof of Concept zur Verkettung von CVE-2025-6018 (PAM/Polkit Active Session Bypass) und CVE-2025-6019 (libblockdev SUID Mount Flaw), um auf…
 mexeck88/csrf-via-stored-xss-for-privesc
Chamilo-LMS (v2.0) CVE-2025-26153
 muyuanlove/cve-2025-6018-cve-2025-6019-privilege-escalation-exploit
CVE-2025-6018 + CVE-2025-6019 Privilege-Escalation-Exploit
 matesz44/cve-2025-9074
CVE-2025-9074: Docker Desktop LPE über Docker Engine API ohne AuthN in posix sh
 azureadtrent/cve-2025-6018-and-cve-2025-6019-privilege-escalation
Dies ist nur eine kurze Notiz, wie man diese Schwachstellen ausnutzt, um Root-Zugriff zu erhalten.
 huovnn/cve-2023-0386-go-poc
Go-Proof-of-Concept für CVE-2023-0386, das FUSE und overlayfs verwendet, um auf verwundbaren Linux-Systemen die Rechte eines unprivilegierten…








