
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 percivalll/dirty-frag-kubernetes-poc
Proof-of-Concept, das einen Container-Ausbruch auf Amazon EKS demonstriert, indem es Dirty Frag (CVE-2026-43284) Kernel-Page-Cache-Korruption über…
 ikow/cve-2026-31431-live-code-corruption
CVE-2026-31431 (Copy Fail) neuartiger Exploit: Live-Code-Korruption über den Page Cache. Überschreibt den libc-exit()-Code durch…
 guiimoraes/cve-2026-31431
Python-Implementierung eines lokalen Privilege-Escalation-Exploits für den Linux-Kernel, der CVE-2026-31431 ausnutzt und xfrm ESP-in-UDP…
 karimelsheikh1/htb-snapped-writeup
# HTB Snapped — Writeup zur schweren Linux-Maschine. CVE-2026-27944 (Nginx-UI – unauthentifizierte Offenlegung von Backups) verknüpft mit…
 julichaan/cve-2026-31431-python-copyfail-poc
Python-Exploit für CVE-2026-31431, eine Linux-Kernel-Privilegienerweiterung über Page-Cache-Korruption von setuid-Binaries, die Root-Zugriff…
 pvpaulo01/cve-2026-31431
Dieses Dokument beschreibt den öffentlichen Exploit in Python.
 kwilck/copyfail
Kopierfehler (CVE-2026-31431) ist ein Logikfehler im algif_aead-Modul des Linux-Kernels – Teil der AF_ALG-Userspace-Krypto-API. Er wurde am 29. April…
 percivalll/copy-fail-cve-2026-31431-kubernetes-poc
PoC: vollständig unprivilegierter Container-Escape zu Codeausführung auf Knotenebene auf Kubernetes via CVE-2026-31431 Page-Cache-Korruption und…
 361way/cve-2026-31431
Exploit für CVE-2026-31431, der Rechte auf Root eskaliert, mit einem Erkennungsmodus und C-Implementierung für Portabilität.
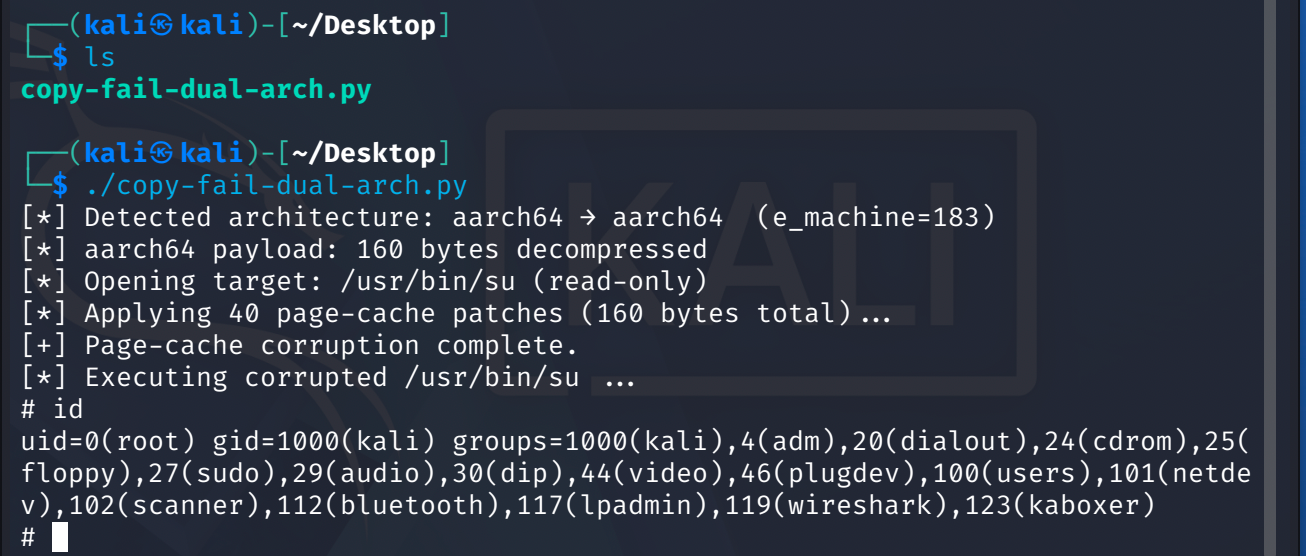 0xer0/cve-2026-31431-copy-fail-add-arm64
Python-Exploit für CVE-2026-31431, eine lokale Privilegieneskalation im Linux-Kernel über AF_ALG und splice() zum Schreiben in den Page Cache,…
 pedro-lucas-melo/estudo-de-caso-cve-2026-31431-copyfail
🔐 Vollständige Fallstudie zu CVE-2026-31431 (CopyFail) — kritische Schwachstelle zur Privilegieneskalation im Linux-Kernel. Enthält technische…
 diemoeve/copyfail-rs
CopyFail (CVE-2026-31431): Linux-Kernel-Page-Cache-PrivEsc-PoC + das einzige öffentliche Erkennungstool. Neuartiger PAM-Auth-Bypass-Vektor +…
 shadowabi/cve-2026-31431-copyfail-universal-lpe
CVE-2026-31431 Copy Fail — Universeller LPE-Exploit. Dynamischer ELF-Offset + vollständige Binärüberschreibung, Python 2/3-kompatibel mit…
 vinh0212/cve-2024-23700
PoC für CVE-2024-23700, Android stille Rechteausweitung, die das Lesen/Schreiben von Kontakten, SMS, Kalender, Anrufprotokoll und Voicemail, das…
 cryingn/cve-2025-32462
Ein einfacher sudo poc von cryingn.
 iblamenear/cve-2026-31431-copy-fail---advanced-lpe-proof-of-concept---c-rewrite
Copy Fail (CVE-2026-31431) ist ein Logikfehler in der kryptografischen Vorlage „authencesn“ des Linux-Kernels. Er ermöglicht es einem…
 dinosn/cve-2026-32710
Heap-OOB-Write in MariaDB JSON_SCHEMA_VALID() → persistente Privilegieneskalation (laborunterstützt)
 semperis/entragoat
Eine absichtlich verwundbare Microsoft Entra ID-Umgebung. Lerne Identitätssicherheit durch praxisnahe, realistische Angriffs-Herausforderungen.








