
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 imperialx1104/simple-ctf-writeup
Professionelle TryHackMe Simple CTF-Komplettlösung, die Enumeration, CMS Made Simple SQL-Injection (CVE-2019-9053), Wiederherstellung von…
 nefhara/cve-2022-26923
Automatisierte CVE-2022-26923-Ausnutzung (Certifried)
 bsauce/kernel-exploit-factory
Analysebericht zu Linux-Kernel-CVE-Exploits und zugehörige Debug-Umgebung. Sie müssen den Linux-Kernel nicht mehr kompilieren und Ihre Umgebung nicht…
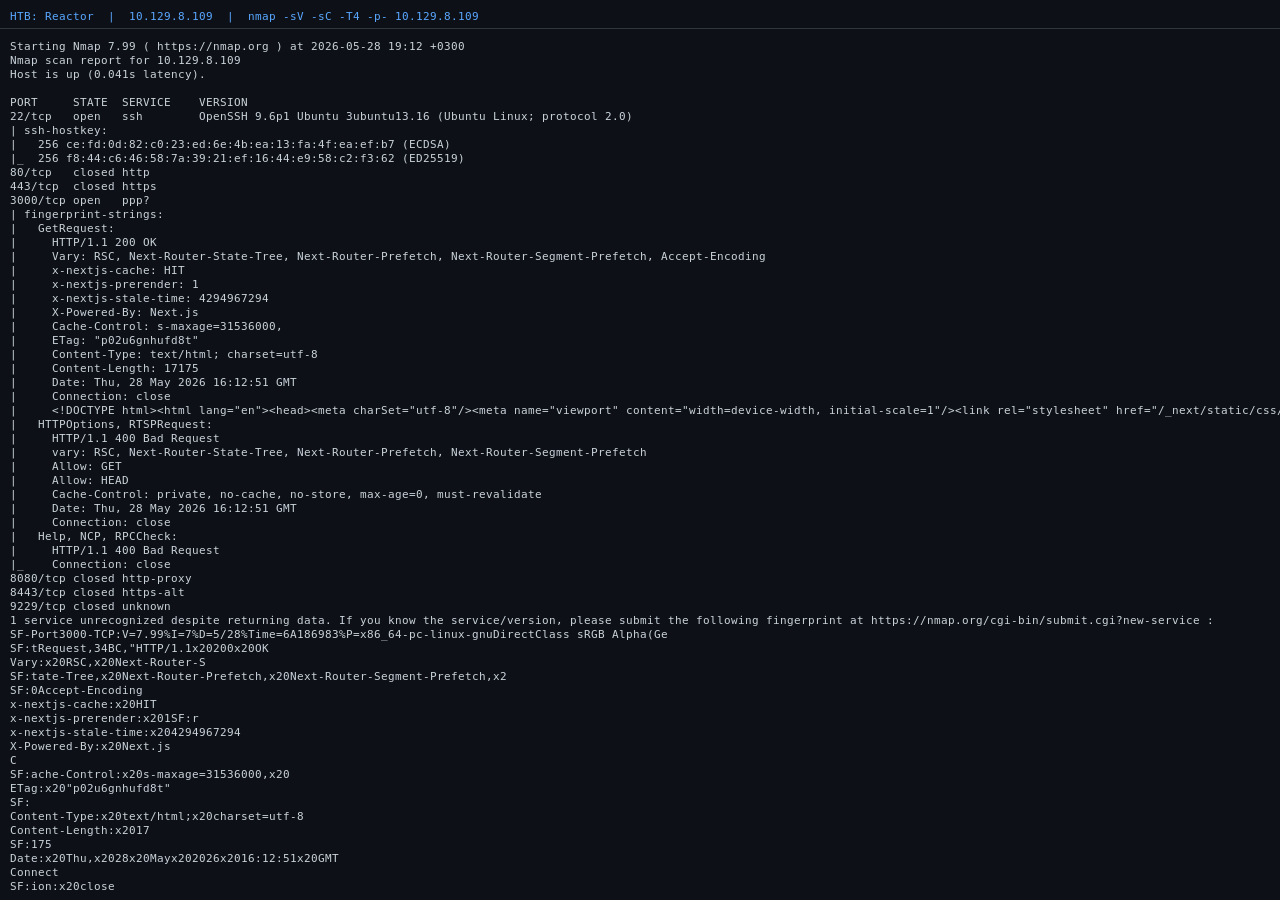 sonnycroco/htb-reactor-linux-machine-walkthrough
Kompletter Walkthrough der HTB-Maschine Reactor – CVE-2025-55182 ausnutzen, um eine Shell zu erlangen, dann Root über einen exponierten…
 songzzzz/cve-2026-31431
aarch64- und x64-Python-POC
 benzamir/cve-2026-7791
Lokale Privilegienausweitung in Amazon WorkSpaces mittels TOCTOU und beliebigem Dateischreiben
 koshmare-blossom/pintheft-asm
Eine x86_64 ASM-Implementierung von PinTheft (CVE-2026-43494)
 ryan2929/cve-2026-31431
Öffentlicher Exploit für eine Linux-Kernel-Zero-Day (CVE-2026-31431), der lokale Privilegieneskalation zu Root auf Distributionen seit 2017…
 mein-0/cve-2026-0828
Proof-of-Concept-Exploit für CVE-2026-0828, eine BYOVD-Sicherheitslücke in Safetica ProcessMonitorDriver.sys, die es unprivilegierten Benutzern…
 gtfobins/gtfobins.github.io
GTFOBins ist eine kuratierte Liste von Unix-ähnlichen ausführbaren Dateien, die verwendet werden können, um lokale Sicherheitsbeschränkungen in…
 the-snek-initiative/snek_equinox
Repository, das einen hypothetischen EDR Spoofer hostet, wie ursprünglich von Nightmare-Eclipse entdeckt.
 aldawli/cve-2021-34527-
PrintNightmare-Bericht
 s1ckb0y1337/active-directory-exploitation-cheat-sheet
Ein Spickzettel, der gängige Aufzählungs- und Angriffsmethoden für Windows Active Directory enthält.
 dungsocool/cve-2017-10271
Schritt-für-Schritt-Laboranleitung zur Ausnutzung von CVE-2017-10271 (WebLogic XMLDecoder Deserialisierung RCE) mit manueller Payload-Konstruktion,…
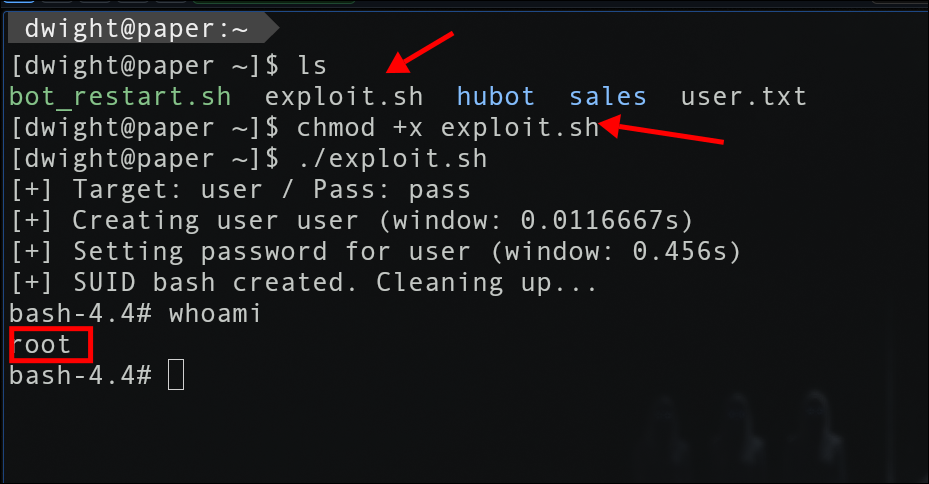 jeanback1/cve-2021-3560-exploit
CVE-2021-3560 — Polkit Privilegieneskalation-Exploit durch accounts-daemon D-Bus Race Condition
 iamliuxiaozhen/copy_fail
copy_fail:CVE-2026-31431
 hann1bl3l3ct3r/fuxapwn
Proof-of-Concept-Exploit für CVE-2026-25895 FUXA Nicht authentifizierter Path Traversal -> Arbitrary File Write -> RCE

 manturever/xworm-rat
⭐️Das berühmte XWorm RAT, Version 2.1. Nur zu Bildungszwecken.








