
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 ccelend/cve-2026-40369
CVE-2026-40369 Exploit für lokale Privilegieneskalation
 threekiii/awesome-redteam
Eine Wissensdatenbank für Red Teaming und offensive Sicherheit.
 synacktiv/dcomillusionist
DCOM In-Memory- und dateilose Laterale-Bewegungstechniken durch .Net-Deserilization
 azilrababe/cve-2026-46300
Technische Analyse von CVE-2026-46300 (Fragnesia), einer Linux-Kernel-Schwachstelle im Page-Cache-Schreibpfad, die eine lokale Privilegieneskalation…
 byt3quester/cve-2023-20938-poc
Proof-of-Concept für lokale Privilege Escalation für CVE-2023-20938, eine Use-after-Free in Android Binder, die Root erreicht und SELinux auf…
 fomovet/cve-2025-32463
POC für CVE-2025-32463
 ubaydev/cve-2026-11551-poc
Proof-of-Concept-Exploit für CVE-2026-11551, eine nicht authentifizierte Privilegieneskalations-Sicherheitslücke im Branda White Label Plugin für…
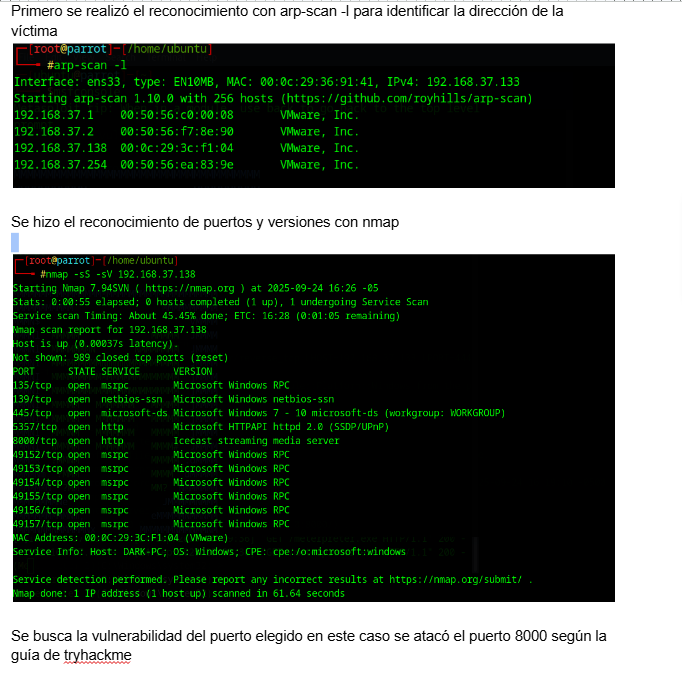 monseigneurpatas/thm-ice-icecast-rce-privesc
Vollständige Kompromittierung der Ice-Maschine von TryHackMe — Icecast 2.0.1 RCE (CVE-2004-1561) über Buffer Overflow, gefolgt von…
 0xhossam/uncanny
Eine weitere neue Coercion-Primitive mit LPE - NTLM-Coercion des Maschinenkontos von einem Nicht-Administrator-Benutzer über Experimente zur…
 4d4j/cormem-read-poc
Dieses Tool demonstriert CVE-2026-38194, eine Schwachstelle im Teledyne Digital Imaging Sapera Memory Manager (v9.0.0.0 und darunter). Der…
 clearlotus-git/cve-2026-4480-poc
Proof-of-concept für CVE-2026-4480, eine Samba-Druckjobnamen-Befehlsinjektions-Schwachstelle. Demonstriert die Ausnutzung über bösartige…
 adakoifman/cve-2021-3560
Erhöhung von Privilegien durch eine Race-Condition in polkit
 polosss/by-poloss..-..cve-2026-11551-poc
Nicht authentifizierte Rechteausweitung durch Kontoübernahme
 shac0x/wonka
Wonka ist ein süßes Windows-Tool, das Kerberos-Tickets aus dem Local Security Authority (LSA)-Cache extrahiert. Wie das Finden eines Tickets, aber…
 0xk4rth1/cve-2025-2304
Eine kritische Massenzuweisungs-Schwachstelle in Camaleon CMS (< 2.9.1) ermöglicht es authentifizierten Benutzern mit niedrigen Berechtigungen, ihre…
 ozcanpng/cve-2025-57819-freepbx-rce2root
Full-chain CVE-2025-57819 PoC für FreePBX 15, 16 und 17: nicht authentifizierte SQLi zu RCE und Root-Übernahme.
 yucaerin/cve-2025-6254
CVE-2025-6254 — Doctreat Core <= 1.6.8 — Nicht authentifizierte Privilegienausweitung
 0xblackash/cve-2026-40369
CVE-2026-40369








