
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 sf0rzin/cve-2025-61155
CVE-2025-61155 — beliebige Prozessbeendigung in GameDriverX64.sys (Tower of Fantasy Anti-Cheat). Originale IDA-Pro-Zerlegung, PoC, YARA, IOCs,…
 1neptune/chimera
Rust-basierter DLL-Hijacking-Loader für MobaXterm (CVE-2026-6421) mit Persistenz
 sh4den/cve-2026-24061
Proof of Concept: CVE-2026-24061 ist eine kritische Authentifizierungs-Bypass-Schwachstelle in GNU inetutils-telnetd, die es nicht authentifizierten…
 ayham-megdadi/zero-day-legacy
Eine verwundbare Boot-to-Root-CTF-Labormaschine, die eine Krankenhausumgebung simuliert. Verfügt über eine realistische 17-Schritte-Angriffskette,…
 niker-lixy/postex
Windows-Post-Exploitation-Aufklärungsagent, der Systeminformationen, Berechtigungen, Patches, Verteidigungen, Netzwerkkonfiguration,…
 1beelze/cve-2026-23550
Ursachenanalyse, PoC und Erkennungsleitfaden für CVE-2026-23550, eine kritische nicht authentifizierte Admin-Sitzungsübernahme im WordPress-Plugin…
 0xblackash/cve-2026-46242
CVE-2026-46242
 dasokkk/cve-2026-14459-14460-pardus-software
Pardus Software Lokale Privilegienausweitung PoC - betroffen von <= 1.0.4
 tomadimitrie/cve-2026-54424
Ausnutzen von Parsec für Windows, um SYSTEM-Berechtigungen zu erlangen
 redr0nin/code-27-companion-hub-exploits
Proof of Concept für CVE-2026-36027 und CVE-2026-36028
 ryanpohlner/arcgis-web-shell
ArcGIS-Enterprise-Geoprozessierungsdienst, der eine Python-Toolbox zur Befehlsausführung veröffentlicht.
 fzrsllasher/cve-2026-12166_cve-2026-12167_cve-2026-12168
Technische Sicherheitsmeldung, die drei lokale Privilegieneskalations-Schwachstellen (CVE-2026-12166/7/8) im Little Orbit GFAC Kernel-Treiber…
 bakano98/cve-2026-23111-poc
Zusammengebastelter PoC für CVE-2026-23111. Erstellt und ausgeführt auf Linux Kernel 6.12.69.
 v0idnetwork/cve-2026-46331
pedit COW
 biitts/cve-2026-46490-samlify-saml-attribute-injection
CVE-2026-46490 — samlify <2.13.0 SAML AttributeValue XML-Injection -> Privilegieneskalation durch signierte Assertionen. Eigenständiger PoC, e2e…
 madexploits/cve-2025-40271
CVE-2025-40271 Modifiziert von MadEploits
 madexploits/cve-2026-46300
CVE-2026-43284 - CVE-2026-43500 - CVE-2026-46300 Variante des dirtyfrag-Exploits
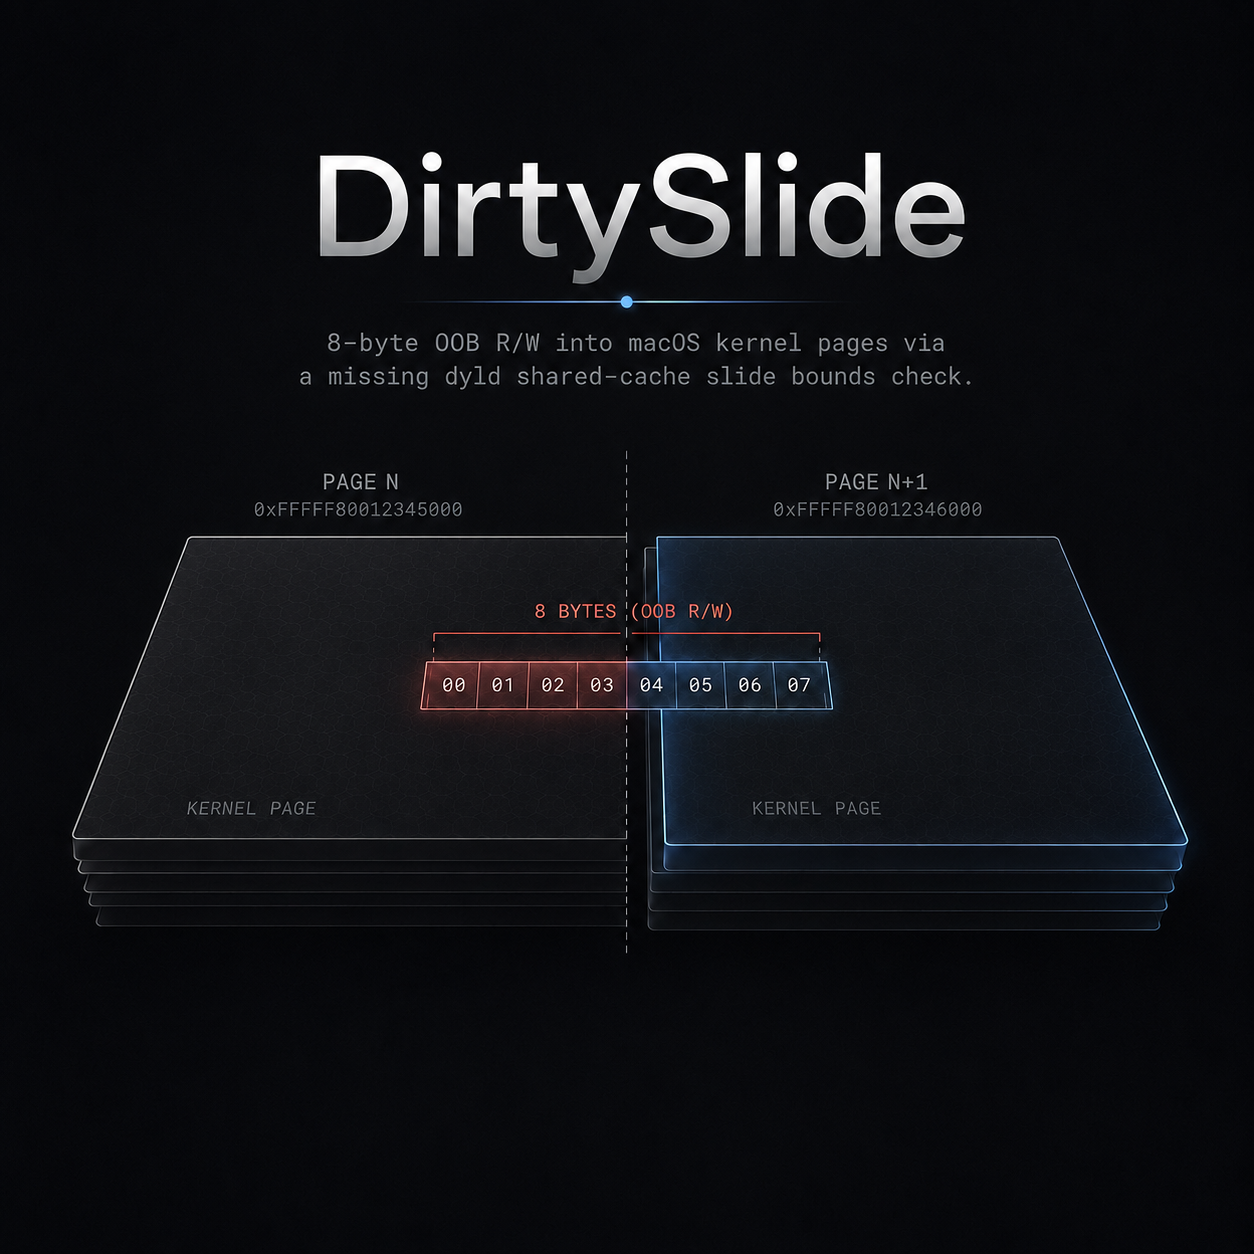 gracecondition/dirtyslide
Lokaler Privilege-Escalation-Exploit für den macOS-XNU-Kernel (CVE-2026-43724), der einen Out-of-Bounds-Schreibzugriff im…








