
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 matheuzsecurity/furtex
Post-Exploitation- und Evasions-Forschungstoolkit für Linux.
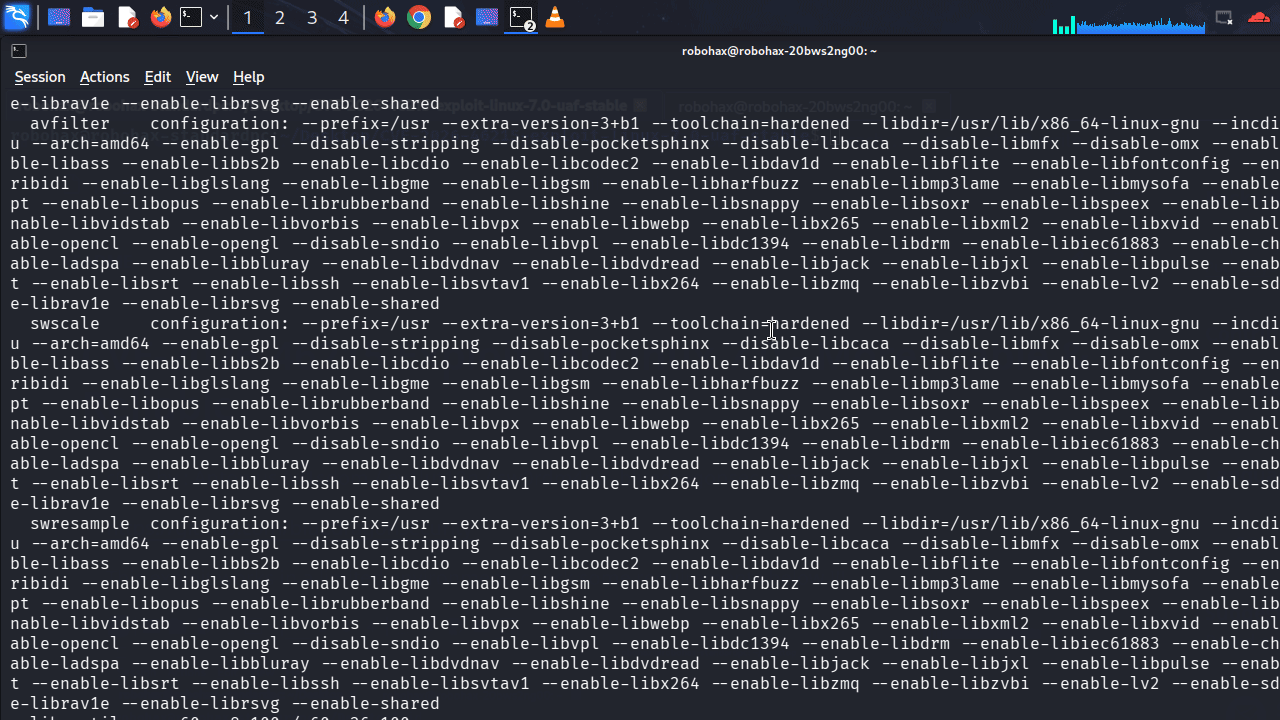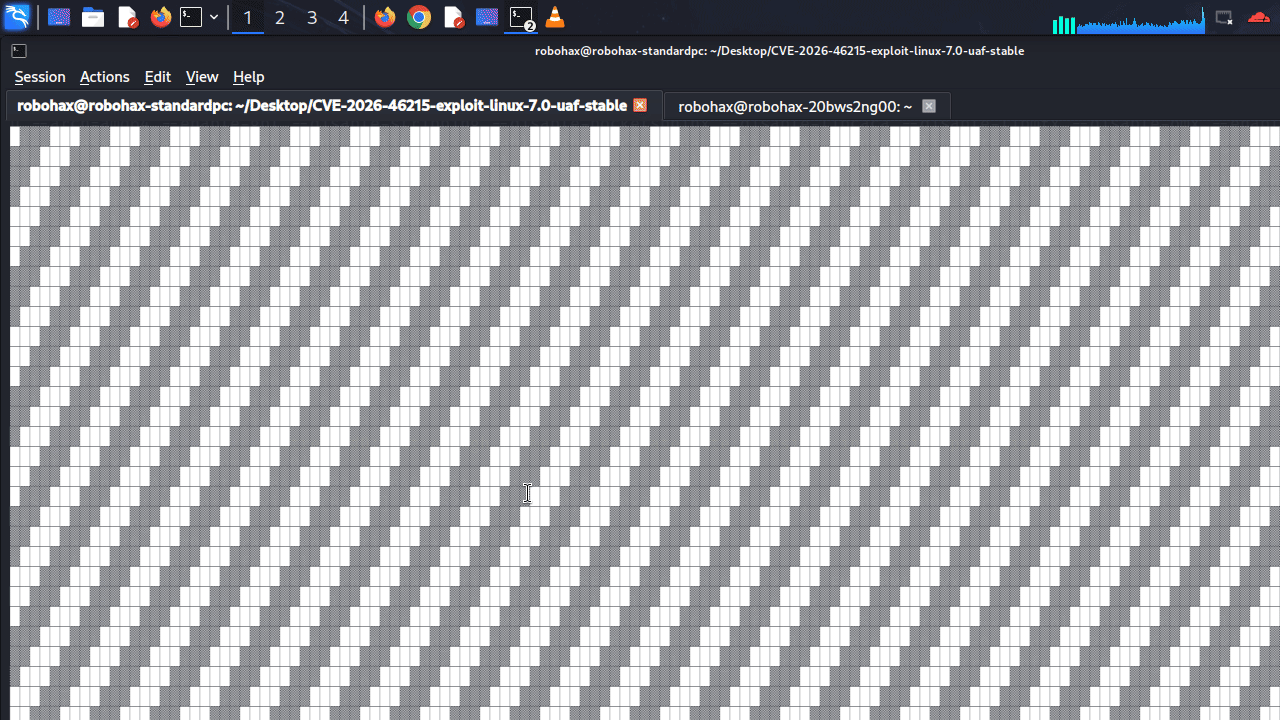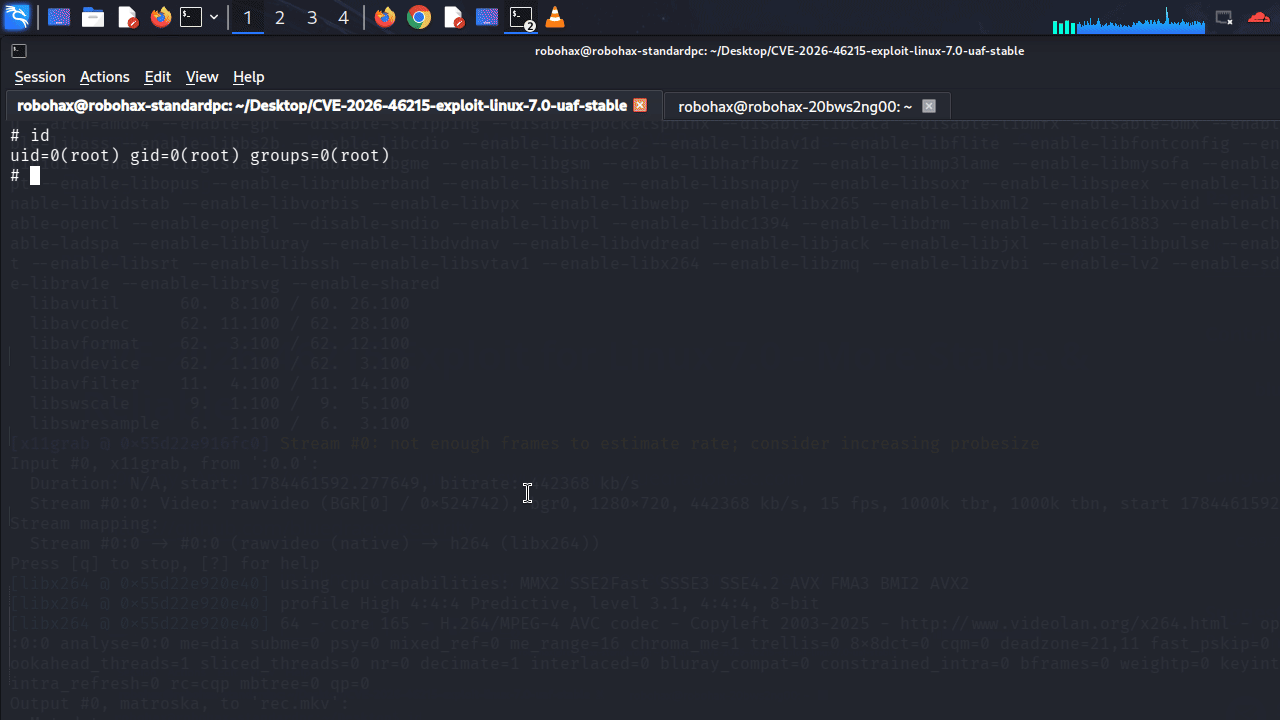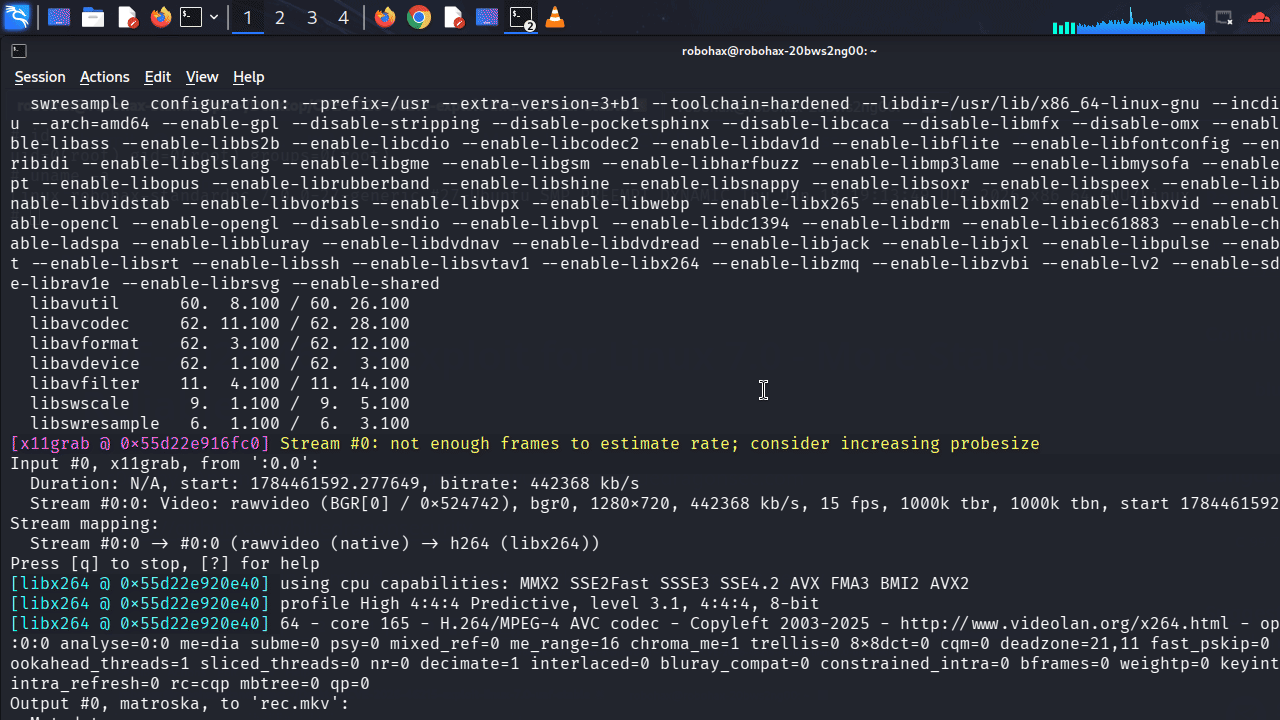 bluedragonsecurity/cve-2026-46215-exploit-linux-7.0-uaf-stable
CVE-2026-46215 DRM GEM UAF Exploit für Linux 7.0 - Der erste funktionierende PoC für Use-After-Free im Linux-Kernel 7 - von Antonius (sw0rdm4n,…
 mcipekci/wp2shell
Pre-auth RCE PoC für WordPress Core – verknüpft CVE-2026-63030 (REST /batch/v1 route-confusion desync) mit CVE-2026-60137 (author__not_in SQLi) zu…
 whatswrongandwhy/cve-2023-2640-cve-2023-32629
Shell-basierter Proof-of-Concept-Exploit für die Linux-Kernel-Sicherheitslücken CVE-2023-2640 und CVE-2023-32629, der eine lokale Rechteausweitung…
 0ca/boxpwnr
Ein modulares Framework zum Benchmarken von LLMs und agentischen Strategien auf Sicherheitsherausforderungen in HackTheBox, TryHackMe, PortSwigger…
 whatswrongandwhy/cve-2021-3493
Exploit für lokale Rechteausweitung im Linux-Kernel für CVE-2021-3493, der es unprivilegierten Benutzern ermöglicht, auf betroffenen Systemen…
 whatswrongandwhy/cve-2021-3156
Proof-of-Concept-Exploit für CVE-2021-3156, ein heapbasierter Pufferüberlauf in sudo, der eine lokale Privilegienausweitung auf root ermöglicht.…
 whatswrongandwhy/cve-2021-31440
Linux-Kernel-Privilege-Escalation-Exploit für CVE-2021-31440, der eine Use-After-Free-Sicherheitslücke im eBPF-Subsystem demonstriert, um lokale…
 whatswrongandwhy/cve-2021-22555
Proof-of-Concept-Exploit für CVE-2021-22555, eine Heap-Out-of-Bounds-Schreibschwachstelle im Linux-Kernel, die zu lokaler Privilegienausweitung führt.
 whatswrongandwhy/cve-2018-18955
Proof-of-Concept-Exploit für CVE-2018-18955, eine lokale Privilegienausweitungsschwachstelle im Linux-Kernel. Bietet einen funktionierenden Exploit…
 galoryber/fawkes
Fawkes ist ein Golang Mythic C2 Agent, der ausschließlich von KI geschrieben wurde.
 americooo/pentest-writeups
Kioptrix Level 1 Write-up – CVE-2003-0201 Samba trans2open
 dappanism/cve-2022-0441
Gespielt von tegal1337/CVE-2022-0441
 shinspace92/cve-2024-26229
Nim-Überarbeitung von CVE 2024 26229
 jm00nj/cve-2025-6019-udisks2-xfs-resize-toctou-privilege-escalation
CVE-2025-6019: TOCTOU-Privilegieneskalation bei XFS-Resize in udisks2
 davidcarliez/cve-2026-49176_lpe_poc
Lokaler Privilege-Escalation Proof-of-Concept für die Windows WalletService-Schwachstelle, die im Juli 2026 behoben wurde.
 iqbalx7/wp2shell
Nicht authentifizierte RCE im WordPress-Kern (CVE-2026-63030 + CVE-2026-60137)
 administrator-01001/cve-2026-63030
Proof-of-Concept-Exploit für CVE-2026-63030, eine Pre-Authentication-Schwachstelle in WordPress (Versionen 6.9.0 bis 7.0.1).








