
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 petalrain224/cve-2026-43499-redmi-turbo5
Nutzen Sie CVE-2026-43499 auf dem Redmi Turbo 5, um Privilegien zu eskalieren.
 scratchappy/cve-2025-68937
Automatisierter PoC-Exploit für CVE-2025-68937 — Gitea/Forgejo Template Symlink RCE. Jeder authentifizierte Benutzer kann eine Shell als…
 instructor-admin/cve-2026-15964-poc
PoC & Checker für CVE-2026-15964 – nicht authentifizierte Passwortänderung im WordPress-Plugin Single Sign On For TNG <= 2.0.0 (CVSS 9.8)
 suominen/cve-2026-31431
Tracking Copy Fail (CVE-2026-31431), die Linux-algif_aead-Privilegieneskalation
 suominen/cve-2026-43284
Tracking Dirty Frag (CVE-2026-43284, CVE-2026-43500), die xfrm-ESP- und RxRPC-Page-Cache-Write-LPE-Kette
 fusiondrive/cve-2026-43499-a36
Standalone CVE-2026-43499 Port für Galaxy A36 5G SM-A366W A366WVLS3AYG1 mit KernelSU Late-Load
 7h30th3r0n3/cve-2026-53625-glpi-poc
GLPI-Privilegienerweiterung durch authtype-Manipulation PoC - CVE-2026-53625. Ethischer PoC für die GLPI-Schwachstelle, der es einem Techniker…
 tamatahyt/cve-2026-53576
Kestra Unauthenticated RCE Exploit (CVE-2026-53576)
 stfnw/debugging_dirty_pipe_cve-2022-0847
Präsentationsfolien und Zusatzmaterial
 minhhk68/cve-2026-13152
CVE-2026-13152: Custom Fields Account Registration For WooCommerce Unauthenticated Privilege Escalation PoC & Advisory von Huynh Kien Minh (MinhHK).
 lazytitan33/cve-2026-67599_clearos_rce
# Authentifizierte Blind-OS-Befehlsinjektion in ClearOS
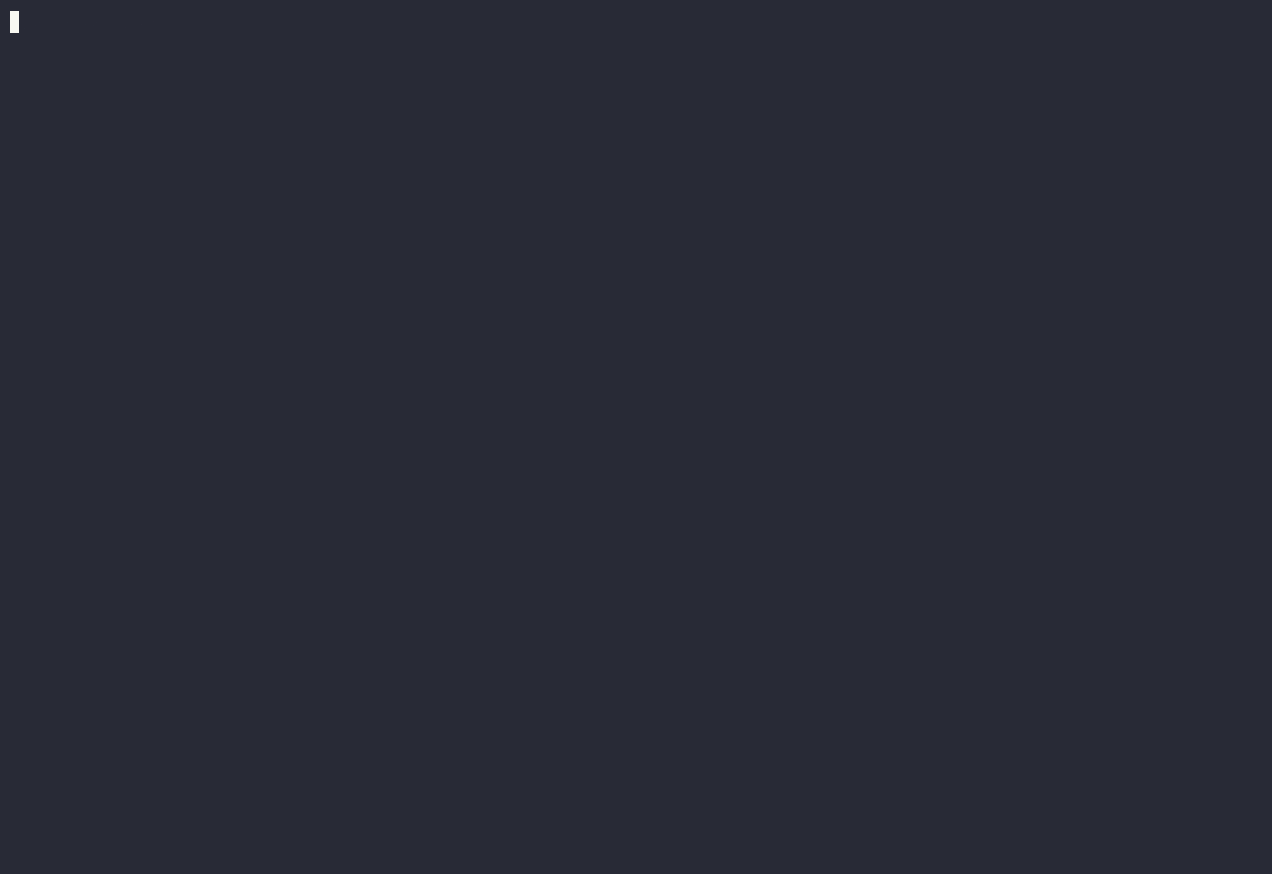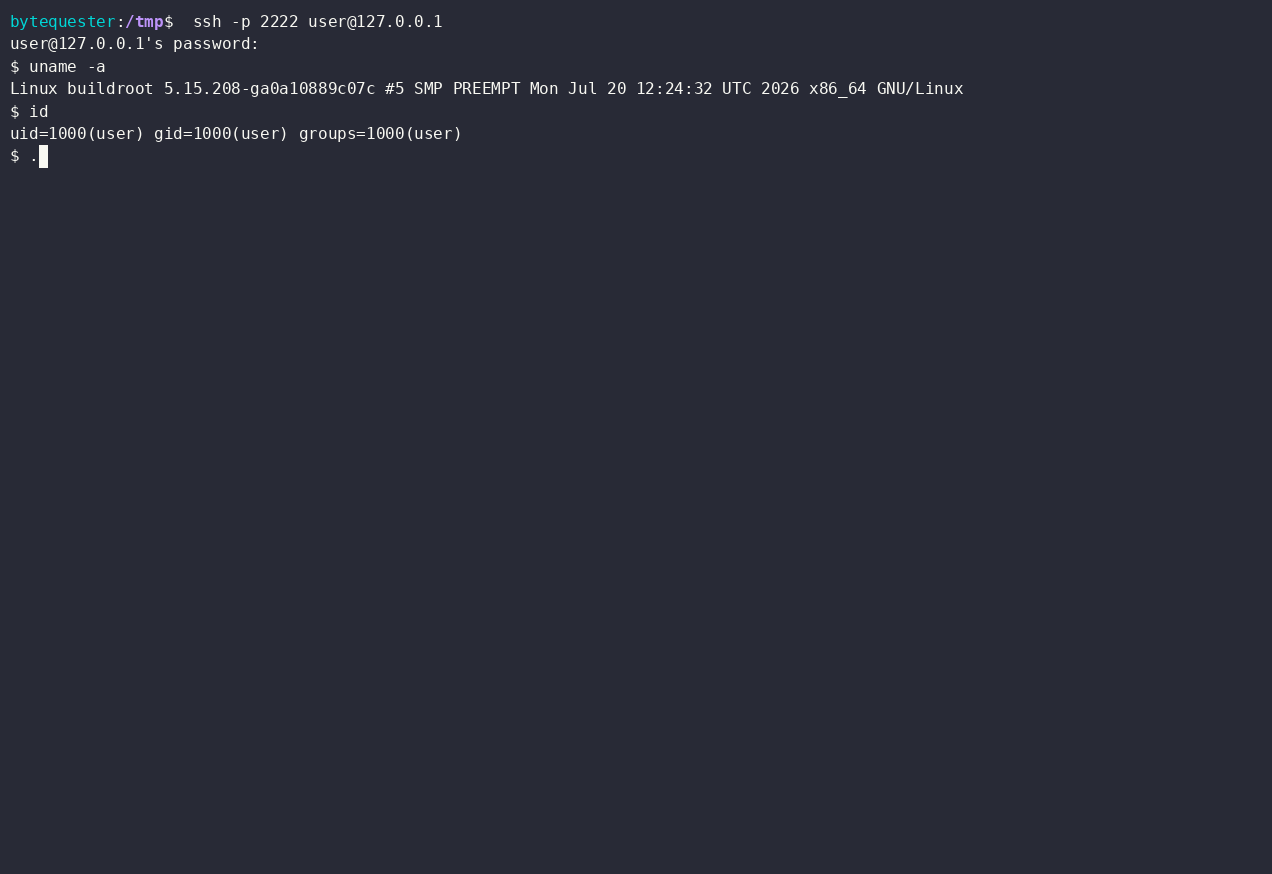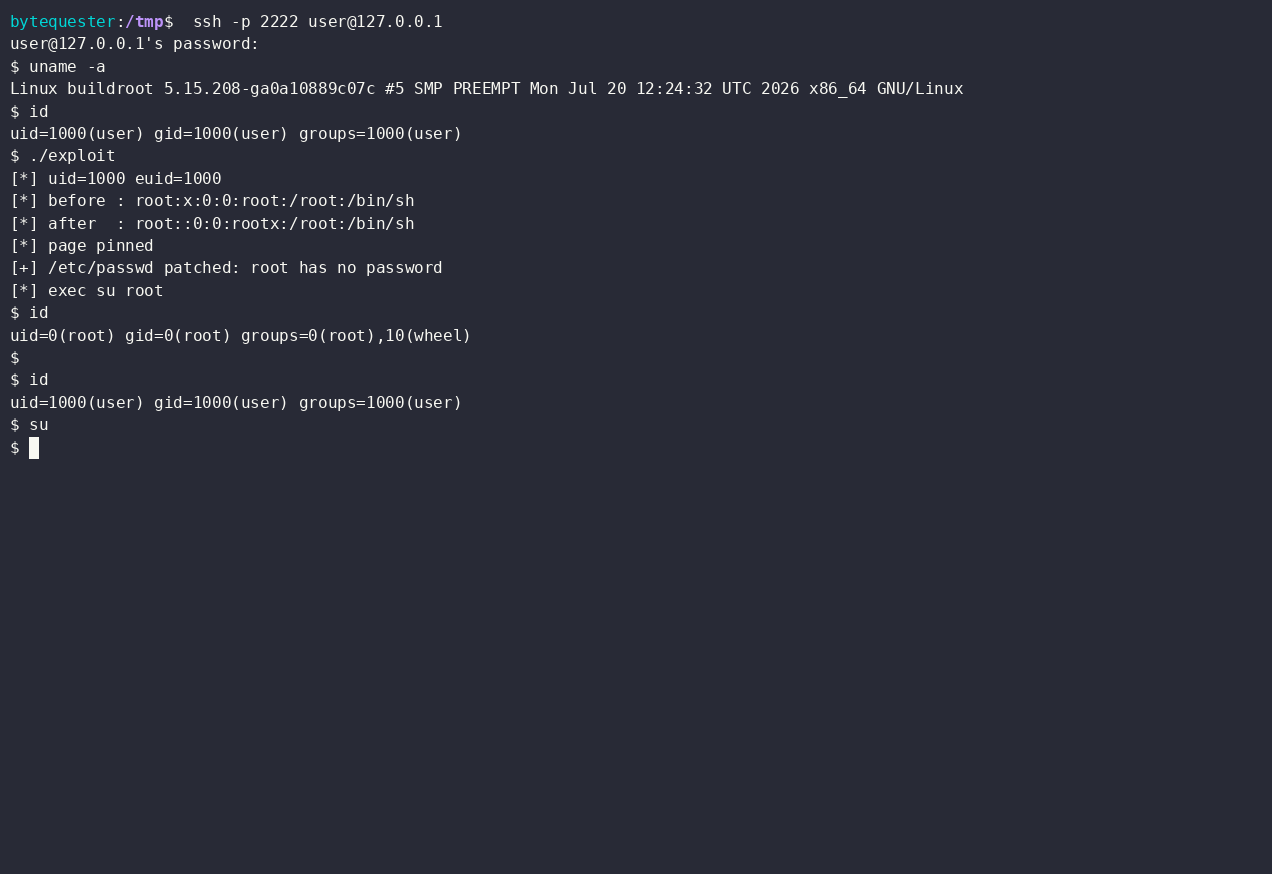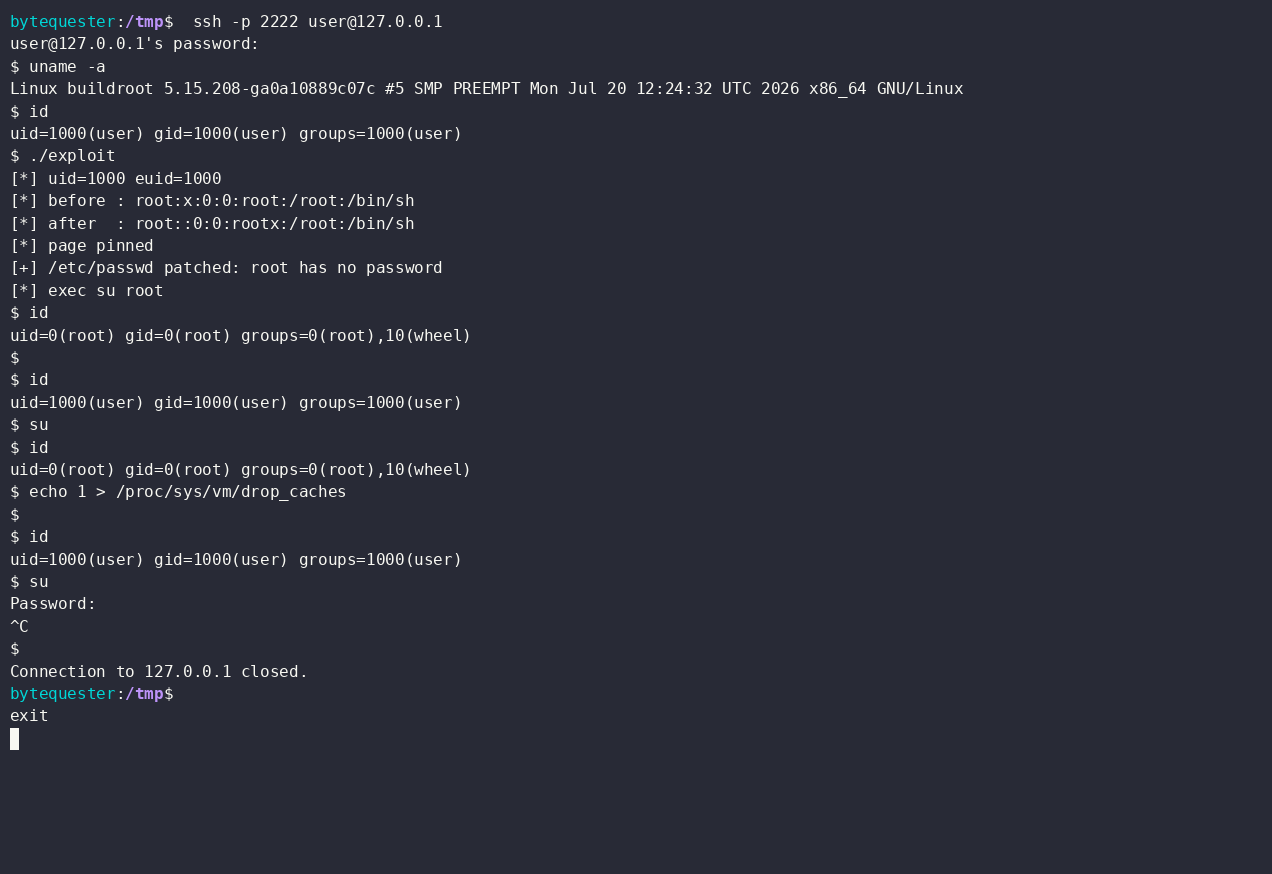 byt3quester/cve-2022-22706-poc
Proof-of-concept-Exploit für CVE-2022-22706: nutzt einen Fehler beim Schreiben in den Page-Cache des Mali-GPU-Kernel-Treibers aus, um /etc/passwd im…
 datfooldive/ghostlock-emerald
GhostLock (CVE-2026-43499) Kernel-Exploit für Poco M6 Pro (emerald) mit gesperrtem Bootloader
 krakeneu/cve-2026-54121-certighost
CVE-2026-54121(CertiGhost) ohne MachineAccountQuota POC
 colorful-glassblock/duchamp-root
Xiaomi K70e (duchamp) Ein-Klick-Root über CVE-2026-43499 (IonStack) + KernelSU-Integration
 asarr22/root-my-galaxy-s938b
KSU-Installer für unterstützte Samsung-Galaxy-Firmware mit CVE-2026-43499
 alihzsec/cve-2024-28000
Praxisnahes Exploit-Lab für CVE-2024-28000 — unauthentifizierte Rechteausweitung in LiteSpeed Cache (WordPress-Plugin, <=6.3.0.1). Startet eine…
 sweatyrocket/huawei-p10-cve-2017-8890-unlock
Huawei P10 VTR-L29C432B151 CVE-2017-8890 Exploit-Forschung und die Reise zur Bootloader-Entsperrung








