
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 imbas007/poc-cve-2026-58048
Sicherheitsforschungsprojekt
 george0papasotiriou/cve-2026-21017-ldap-anonymous-bind-privilege-escalation
Python-Proof-of-Concept für die LDAP-Privilegienerweiterung durch anonyme Binds, das unsichere ACLs simuliert, um über unauthentifizierte LDAP-Binds…
 george0papasotiriou/cve-2026-21008-kubernetes-service-account-token-mounted-in-hostpath
Proof-of-Concept-Exploit für die Offenlegung von Kubernetes-Service-Account-Tokens über hostPath-Mounts; enthält eine verwundbare Pod-YAML und ein…
 george0papasotiriou/cve-2026-21007-gpu-driver-ioctl-race-condition-kernel-memory-mapping-
C-Simulator, der eine Race Condition im ioctl-Interface des GPU-Treibers demonstriert, die zu Use-after-Free und lokaler Privilegieneskalation führt,…
 george0papasotiriou/cve-2026-11111-toctou-in-file-permission-check-before-open
Lehrreicher CVE-PoC für einen TOCTOU-Race bei Dateiberechtigungen in Flask; nutzt Symlink-Ersetzung während des Zeitfensters zwischen Prüfung und…
 jason5545/ghostlock-myron-tw
GhostLock (CVE-2026-43499) Kernel-Exploit-Port für die Taiwan-Firmware des REDMI K90 Pro Max (myron, WPMTWXM) — Offsets, Build-Anleitung,…
 0xblackash/cve-2026-46243
CVE-2026-46243
 r3fr4kt/codify-tjnull-oscp-
Walkthrough für Codify (Linux - Einfach). Nutzt vm2-RCE (CVE-2023-30547), SQLite-DB-Hash-Extraktion, Bcrypt-Knacken mit John und Privilege Escalation…
 johnnygreeme/cve-2023-36874
Bildungsbezogener Proof of Concept (PoC) für CVE-2023-36874 — Schwachstelle zur lokalen Rechteausweitung in der Windows-Fehlerberichterstattung (WER).
 safebreach-labs/forgottenbutnotgone
Proof-of-Concept-Skripte für 2 nicht authentifizierte RCEs in Samba (CVE-2026-4408 & CVE-2026-4480) und lokale Rechteausweitung in TelnetD…
 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc RCE-Labor — Privilege Escalation + Heap-UAF + JOP-Kette zu system() als uid 999(mysql) auf einem Standard-Docker-Image. Gefunden…
 george0papasotiriou/cve-2026-3030-prototype-pollution-in-json-merge-patch
Demonstriert CVE-2026-3030 Prototype Pollution in einer Node.js-JSON-Merge-Patch-REST-API, einschließlich eines verwundbaren Servers und eines…
 george0papasotiriou/cve-2026-5555-container-escape-via-proc-self-fd-symlink-in-shared-volume
Proof-of-Concept-Exploit für CVE-2026-5555, der einen Container-Escape über einen /proc/self/fd-Symlink in rshared-Volumes demonstriert, um…
 george0papasotiriou/cve-2026-7878-ebpf-verifier-type-confusion-kernel-memory-read-write
PoC-Exploit für CVE-2026-7878, eine Type Confusion im eBPF-Verifier, die Out-of-Bounds-Lese-/Schreibzugriffe auf den Kernel-Speicher und eine lokale…
 trevocastles/cve-2026-31431-copy-fail
Exploit-PoC für CVE-2026-31431, der AF_ALG und splice() verwendet, um den Linux-Page-Cache zu überschreiben und /usr/bin/su im Speicher zu patchen,…
 revyhub/cve-2026-43284---dirtyfrag-analysis-thm-
TryHackMe Dirty Frag (CVE-2026-43284) — Linux-LPE-Writeup
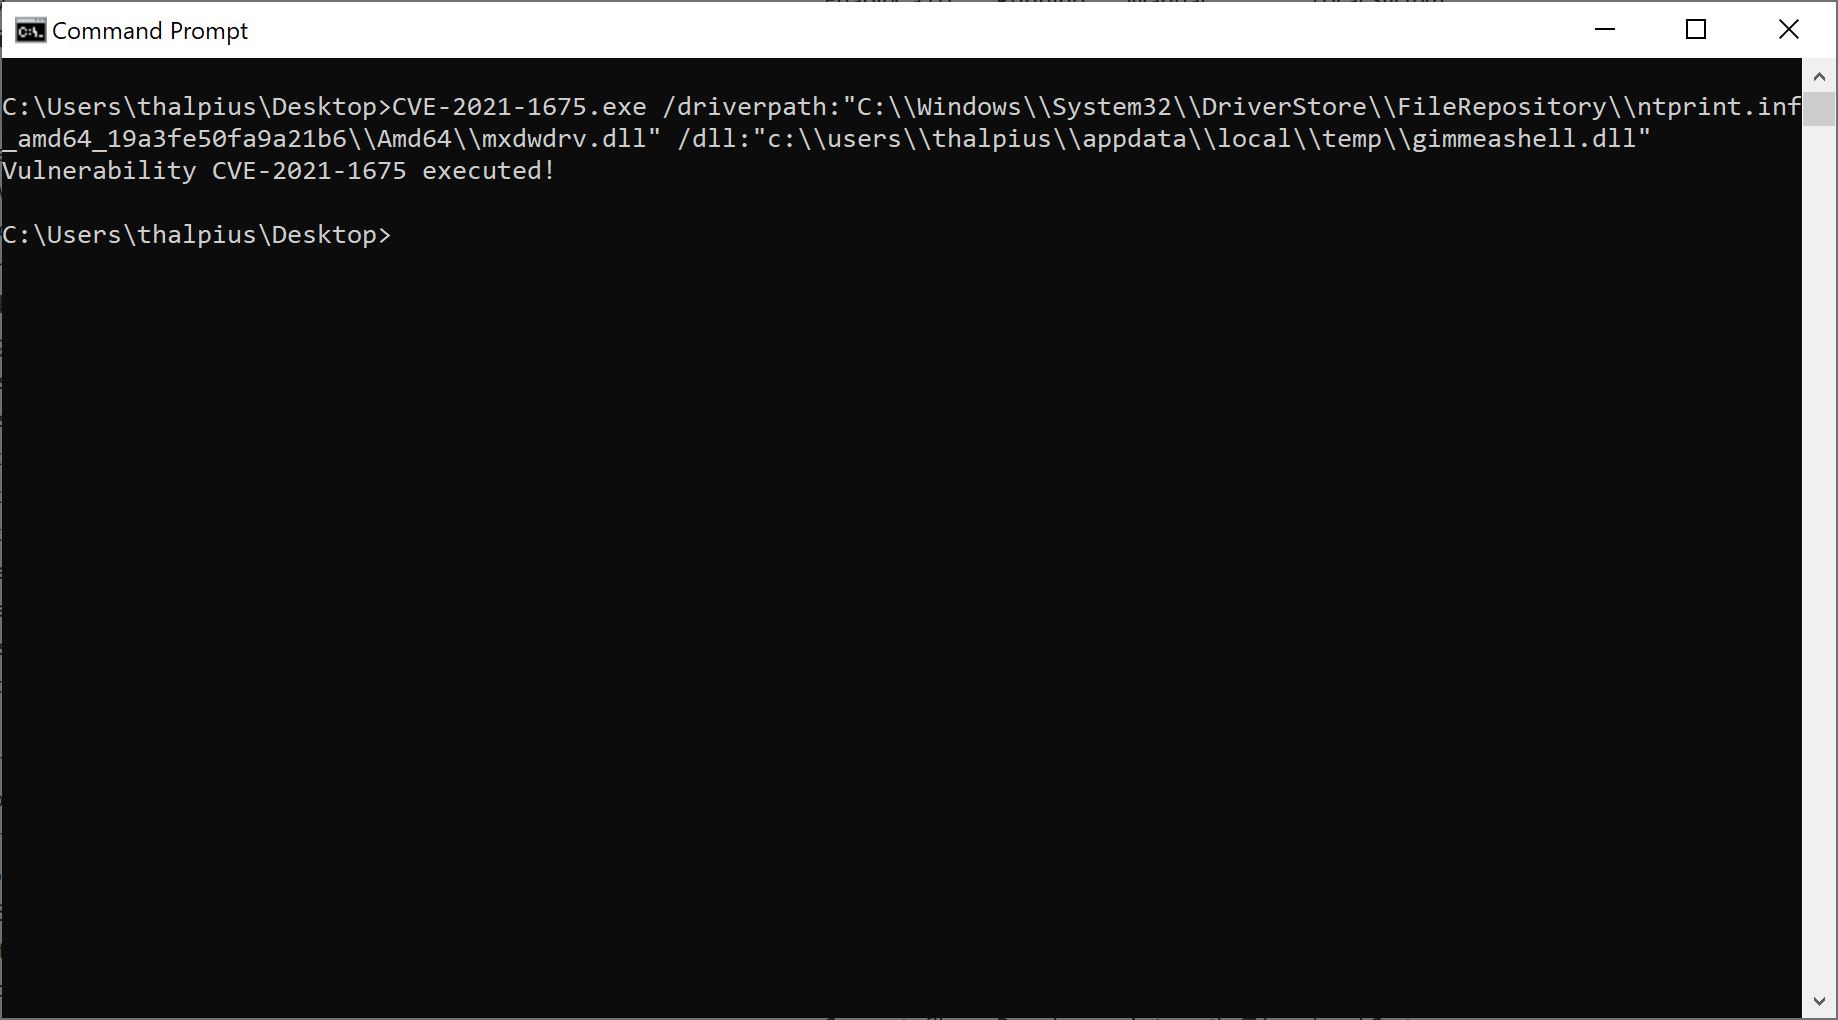 thalpius/microsoft-cve-2021-1675
Proof-of-concept-C#-Exploit für CVE-2021-1675 (Windows Print Spooler-Privilegienausweitung), der benutzerdefinierte Treiber- und DLL-Pfade für…
 gbuyssens/cve-2026-41651
Lokale Rechteausweitung durch TOCTOU-Race Condition in PackageKits.








