
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 blacksnufkin/byovd
BYOVD-Forschungsanwendungsfälle mit Fokus auf der Erkennung verwundbarer Treiber und Reverse-Engineering-Methodik. (CVE-2025-52915, CVE-2025-1055,…
 horkimhab/cve-2026-65400
Proof-of-Concept-Exploit für CVE-2026-65400, der authentifiziertes Lesen/Schreiben von Dateien, Reverse Shells und Persistenz auf macOS über Apple…
 reaizuguo/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
iQOO Neo9 (PD2338C) Caps-Root-Tool ohne Unlock** — ein auf CVE-2025-21479 (Adreno GPU SDS) basierendes Verfahren zur Rechteausweitung durch beliebige…
 ahm3dgg/cve-2018-8611
Lokaler Windows-Kernel-Privilege-Escalation-Exploit für CVE-2018-8611 (KTM UAF) unter Verwendung von Write-what-where- und Increment-Primitiven.
 itsc1sco/freepbx-sqli-exploit-privilege-escalation
Dieser Walkthrough dokumentiert die vollständige Kompromittierung der HTB-Maschine Connected.
 securifera/cve-2026-20217
Reproduziert nicht authentifizierten ZendTo-ClamAV-RCE und Root-Rechteausweitung in einer autorisierten Laborumgebung, mit festgepinntem Docker-Ziel,…
 jangkrikkbozz/cve-2026-68138
Lokaler Privilege-Escalation-Exploit für Linux, der auf CVE-2026-68138 abzielt, um auf verwundbaren Systemen die Berechtigungen von unprivilegierten…
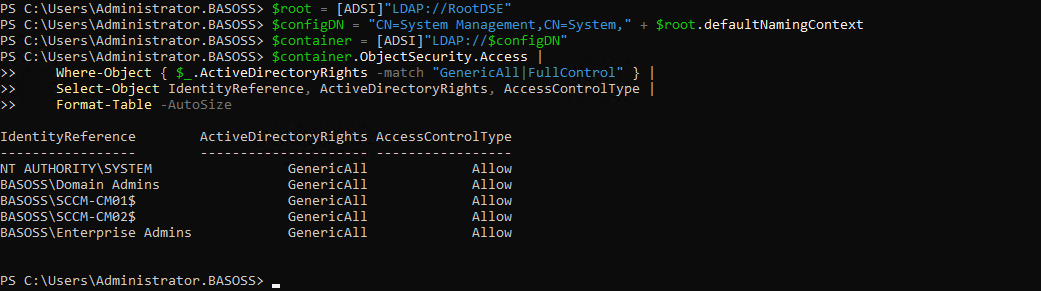 omribaso/sccm-cve-2026-47301-remote-code-execution-exploit
Proof-of-concept-Exploitkette (CVE-2026-47301) für Microsoft Configuration Manager (SCCM), die eine fehlerhafte Zugriffskontrolle, eine…
 nxploited/cve-2026-18366
Events Manager < 7.4.1 - Nicht authentifizierte Privilegieneskalation zum Administrator
 nicoibarburu/cve-2021-4034
Dies ist meine einfache Implementierung eines Exploits für die PwnKit-Schwachstelle.
 camsshaft/ionstack-s22-cve-2026-43499
Android-Kernel-Exploit für Samsung Galaxy S22, der über CVE-2026-43499 Root im Kernel-Bereich erlangt, mit SELinux permissive, gerätespezifischen…
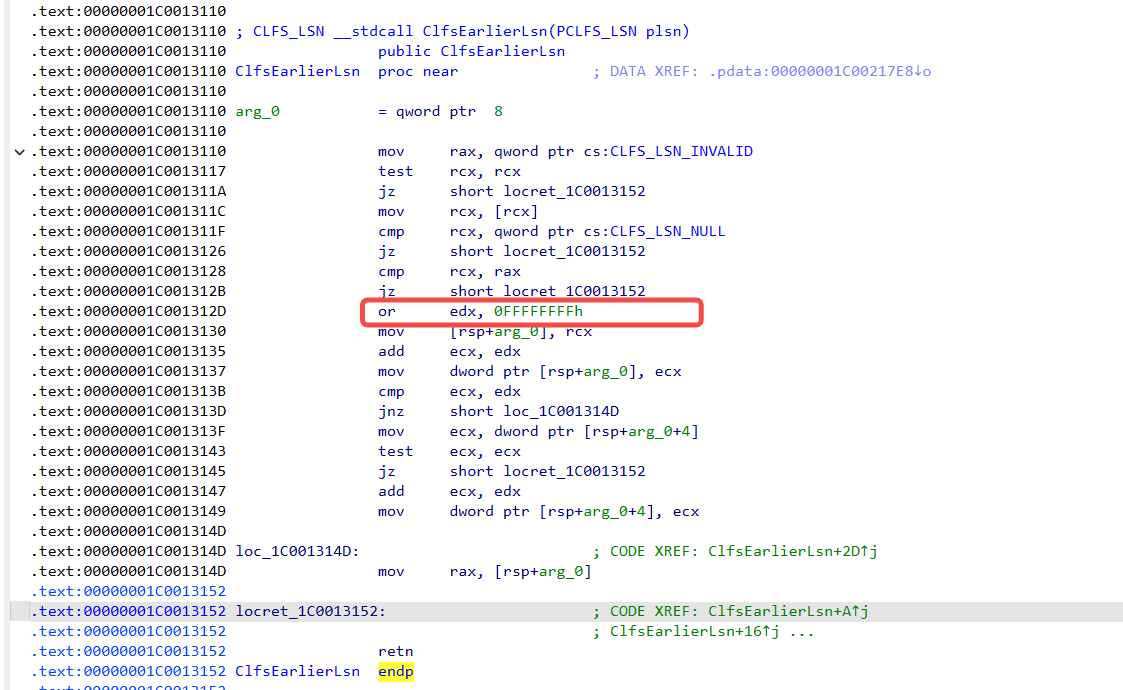 uname1able/cve-2022-24481-analysis
Tiefgehende Analyse der Windows-CLFS-Typverwechslung (CVE-2022-24481) mit Root-Cause-Erklärung, Exploitation-Ablauf, Kernel-Gadget-Details und…
 skorpion96/cve-2026-40000
Ein PoC für eine Schwachstelle im ZTE File Manager (zte.com.cn.filer), die das Lesen beliebiger Dateien aus anderen Apps mit den Rechten dieses…
 nothingfumo/ghostlock-aresin
GhostLock (CVE-2026-43499) Exploit für POCO F3 GT (aresin) — MediaTek Dimensity 1200, Linux 4.14.186 ARM64-Kernel, Privilegieneskalation durch…
 jonyfilc/printspoofer-reflectivedll
Die Windows Print Spooler Schwachstelle zur Privilegienausweitung (CVE-2019-1040/CVE-2019-1019) wurde als Reflective DLL für Penetrationstests…
 ghostpels/cve-2026-13610
Exploit-PoC für die unauthentifizierte Erstellung von Arzt-/Rezeptionisten-Konten im WordPress-Plugin KiviCare durch unsachgemäßes…
 duyduongduyduong/cve-2021-36934-dll-hijacking-dfir-investigation
DFIR-Untersuchungsressourcen für CVE-2021-36934, die DLL-Hijacking, Erkennung von Privilege-Escalation und forensische Analyse betroffener…
 camsshaft/selinux-permissive-only-cve-2025-21479
Dies ist eine permissive SELinux-Version des Cheese-Exploits, auch bekannt als CVE-2025-21479, der das adreno kgsl auf vielen Geräten betraf,…








