
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 mouseos/aquos-r6-ghostlock
Temporärer Root-Exploit für Sharp AQUOS R6 A101SH S0029 unter Verwendung von GhostLock CVE-2026-43499
 hunterdii/tryhackme-roadmap
Hallo, angehende Hacker! 🕵️♂️ Hier ist eine Liste mit über 500 kostenlosen TryHackMe-Rooms, um deine Cybersecurity-Reise zu starten. Diese Rooms…
 0xf9b6a41ec/cve-2026-69328
Windows-Privilege-Escalation-Exploit, der SprintCSP.dll in einem benutzerbeschreibbaren HKLM-PATH-Verzeichnis platziert, um StorSvc zu hijacken und…
 rhinosecuritylabs/cves
Proof-of-Concept-Exploits für CVEs, die vom Team der Rhino Security Labs entdeckt wurden
 genksome/ghost-hoock
GhostLock auf ein einziges Primitiv reduziert: SELinux deaktiviert auf Galaxy A17 (BZA5) über futex PI UAF (CVE-2026-43499). Kein Root, kein…
 newazbenalam/root-my-galaxy-payloads
Gerätespezifische CVE-2026-43499-Root-Payloads und KernelSU-Artefakte für Samsung-Galaxy-Modelle, mit Firmware-Profilen, Exploit-Quellcode und einem…
 ymh001/meizu21-ghostlock-root
MEIZU 21 Runtime-Root bei gesperrtem Bootloader über CVE-2026-43499 und KernelSU Late-Load
 datadog/security-labs-pocs
Proof-of-Concept-Code für die von Datadog Security Labs referenzierten Exploits.
 0xcyberstan/cve-2026-31694-poc
Out-of-Bounds-Schreibzugriff im Linux-Kernel-FUSE-readdir-Cache (CVE-2026-31694): ein bösartiger FUSE-Server überschreibt eine Page-Cache-Seite um 24…
 saaedimam/sony-bravia-root-toolkit
CVE-2019-2215 & DirtyCOW Exploit-Automatisierung + Post-Root-Debloat + Magisk-Module für Sony BRAVIA KDL-43W800C
 shirouuu/gitea-template-sync-path-traversal-privilege-escalation-cve-2026-38526-
PoC und Write-up für die HackTheBox-"Nexus"-Rechteausweitung: ein als root laufender Gitea-Template-Sync-Dienst, der über gefälschte Git-Objekte für…
 vudangducminh/cve-2016-5195
Proof-of-Concept-Exploit für CVE-2016-5195 (Dirty COW), eine Race Condition im Linux-Kernel, die lokale Privilegieneskalation zu Root ermöglicht.
 vudangducminh/cve-2022-0847
Proof-of-Concept-Exploit für CVE-2022-0847 (Dirty Pipe), eine Race Condition im Linux-Kernel, die unprivilegierte Schreibzugriffe auf…
 ull0a/bdapiutil-bydov
C++-Windows-Recherchewerkzeug zur Untersuchung des verwundbaren Treibers BdApiUtil64.sys und CVE-2024-51324
 adfortunato/metasploitable3-pentest-writeup
Home-Lab-Penetrationstest-Bericht zu Metasploitable3 mit Nmap-Recon, Drupalgeddon RCE, SQL-Injection, SSH-Credential-Reuse,…
 zhubaohe123/ghostlock-kit
Ein-Klick-Root-Kit für vivo iQOO Neo9S Pro (MT6989), das CVE-2026-43499 Futex-PI-UAF über den MCAST-Transport ausnutzt, mit Skripten und…
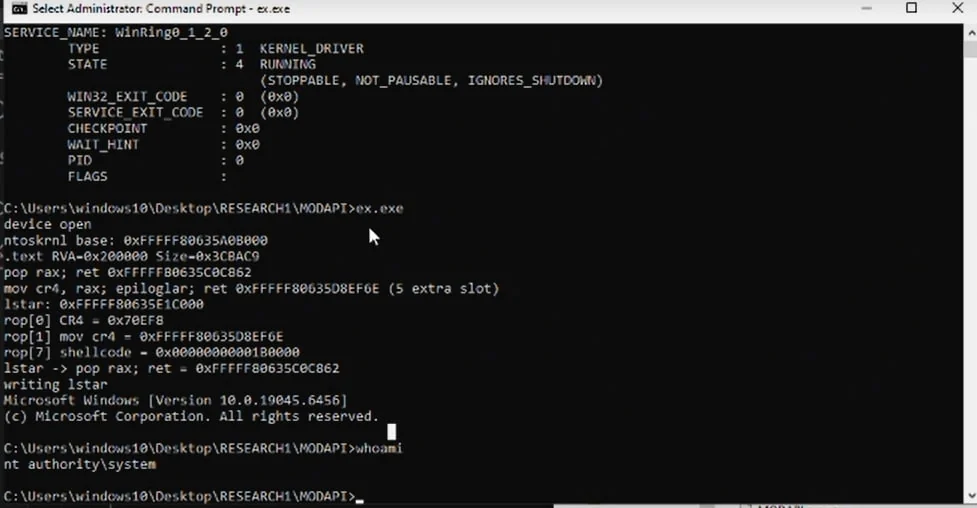 mein-0/lolmodapi
Lokaler Privilegieneskalations-Exploit für den MODAPI.sys-Treiber von MSI Dragon Center, der unauthentifizierte MSR-Schreibvorgänge ausnutzt, um SMEP…
 r3fr4kt/devvortex
HackTheBox Devvortex Walkthrough mit Subdomain-Fuzzing, Joomla-API-Enumeration, template-basierter Web-Shell, bcrypt-Hash-Cracking und Apport-CLI…








