
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
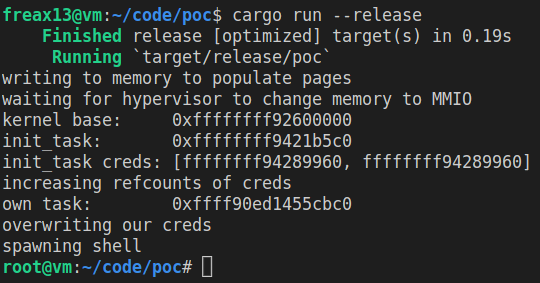
 freax13/cve-2023-46813-poc
Proof-of-Concept-Exploit für CVE-2023-46813, der auf AMD SEV-SNP abzielt. Erhöht Privilegien durch Manipulation von Hypervisor-Speichertypänderungen,…
 lazaars/ultrarealy_with_cve-2019-1040
Aktualisierte Version für das Tool UltraRealy mit Unterstützung für den Exploit CVE-2019-1040
 w4fz5uck5/udfpwn-cve-2012-5613
MySQL 4.x/5.0 (Linux) - User-Defined Function (UDF) Dynamic Library (2) Automatisierungsskript.
 hivinmanjusri/ubuntu-cve-2019-14287-patch-manager
patch-manager
 vaibhavkrishna12004/ubuntu-privesc-lab
Vollständiger Penetrationstest-Workflow: Credential Brute Force, SSH-Zugriff und Privilegieneskalation (CVE-2021-4034)
 freedurok/cve-2025-32463-poc
Proof of Concept für CVE-2025-32463 – Lokaler Privilegieneskalations-Exploit, der sudo -R auf anfälligen Linux-Systemen angreift. Nur für…
 redtimmy/tu-toctou-kaiu-tocmeu-cve-2020-13162-
Exploit für CVE-2020-13162
 r1skkam/tryhackme-cve-2022-26923
Walkthrough zur Ausnutzung von CVE-2022-26923, einer Schwachstelle in den AD-Zertifikatdiensten
 josephshenton/triple_fetch-kernel-creds
Versuch, Kernel-Anmeldedaten von launchd + task_t Pointer zu stehlen (Basiert auf: CVE-2017-7047)
 q1f3/triple_fetch
Dies ist ein Exploit für CVE-2017-7047, funktioniert auf 10.3.2 und darunter.
 pallangyo98/trickster-htb
Dieser Bericht beschreibt die Ausnutzung von Trickster über eine XSS in PrestaShop (CVE-2024-34716), um www-data-Zugriff zu erlangen, und das…
 x-spy/cve-2026-43499-popsicle
CVE-2026-43499 Implementation for 6.12.23-android16-5-g75e9b1c7ae7c-abogki463945075-4k
 usernameid0/tools-for-cve-2018-1000001
Werkzeuge zum Abrufen von Offsets und Hinzufügen von Patches für i386-Unterstützung
 v31l0x1/throttlestopppl
Poc für CVE-2025-7771 zum Modifizieren des PPL Protection
 nictjh/threatdemos
Umfassende Android-Sicherheits-Schwachstellendemonstrationen mit CVE-2017-13156 (Janus), Ausnutzung von Broadcast-Receivern, Bedrohungen durch…
 moscvv/thm-cybersec-portfolio
Berichte über abgeschlossene TryHackMe-Räume – Linux-Privilegieneskalation, sudo-Pufferüberlauf (CVE-2019-18634) und OWASP Top 10 (2025).
 llccd/temproot-huawei
CVE-2019-2215 PoC für den gehärteten Huawei-Kernel
 modulexcite/systracingpoc
CVE-2020-0668 - Microsoft Windows-Dienstablaufverfolgung: Sicherheitslücke bezüglich beliebiger Dateiverschiebung mit lokaler Rechteausweitung








