
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 seguridadentrerios/cve-2026-23111
nf_tables-Kernel-Schwachstelle, die Root-Zugriff ermöglicht
 theman001/cve-2025-62215
CVE-2025-62215: Windows-Kernel-Race-Condition + Double-Free (EoP – Privilegienerweiterung)
 ldrx30/cve-2023-21768
Proof-of-Concept-Exploit für CVE-2023-21768, das eine lokale Rechteausweitung unter Windows 11 durch eine Kernel-Schwachstelle demonstriert.
 p4x1s/cve-2023-21768-poc
CVE-2023-21768 Windows 11 22H2 lokale System-Rechteausweitung POC
 uname1able/cve-2022-24481
C++ Exploit für CVE-2022-24481, das auf lokale Rechteausweitung unter Windows 10/11 über eine Kernel-Schwachstelle abzielt. Kompiliert mit Visual…
 cuteaplane/ghostlock-for-oneplus15t
Kernel-Exploit (CVE-2026-43499) für das OnePlus 15T mit nicht entsperrtem Bootloader
 mr-r00t11/cve-2024-37081
Eine lokale Schwachstelle zur Privilegienausweitung in VMware vCenter Server (und VMware Cloud Foundation), verursacht durch eine Fehlkonfiguration…
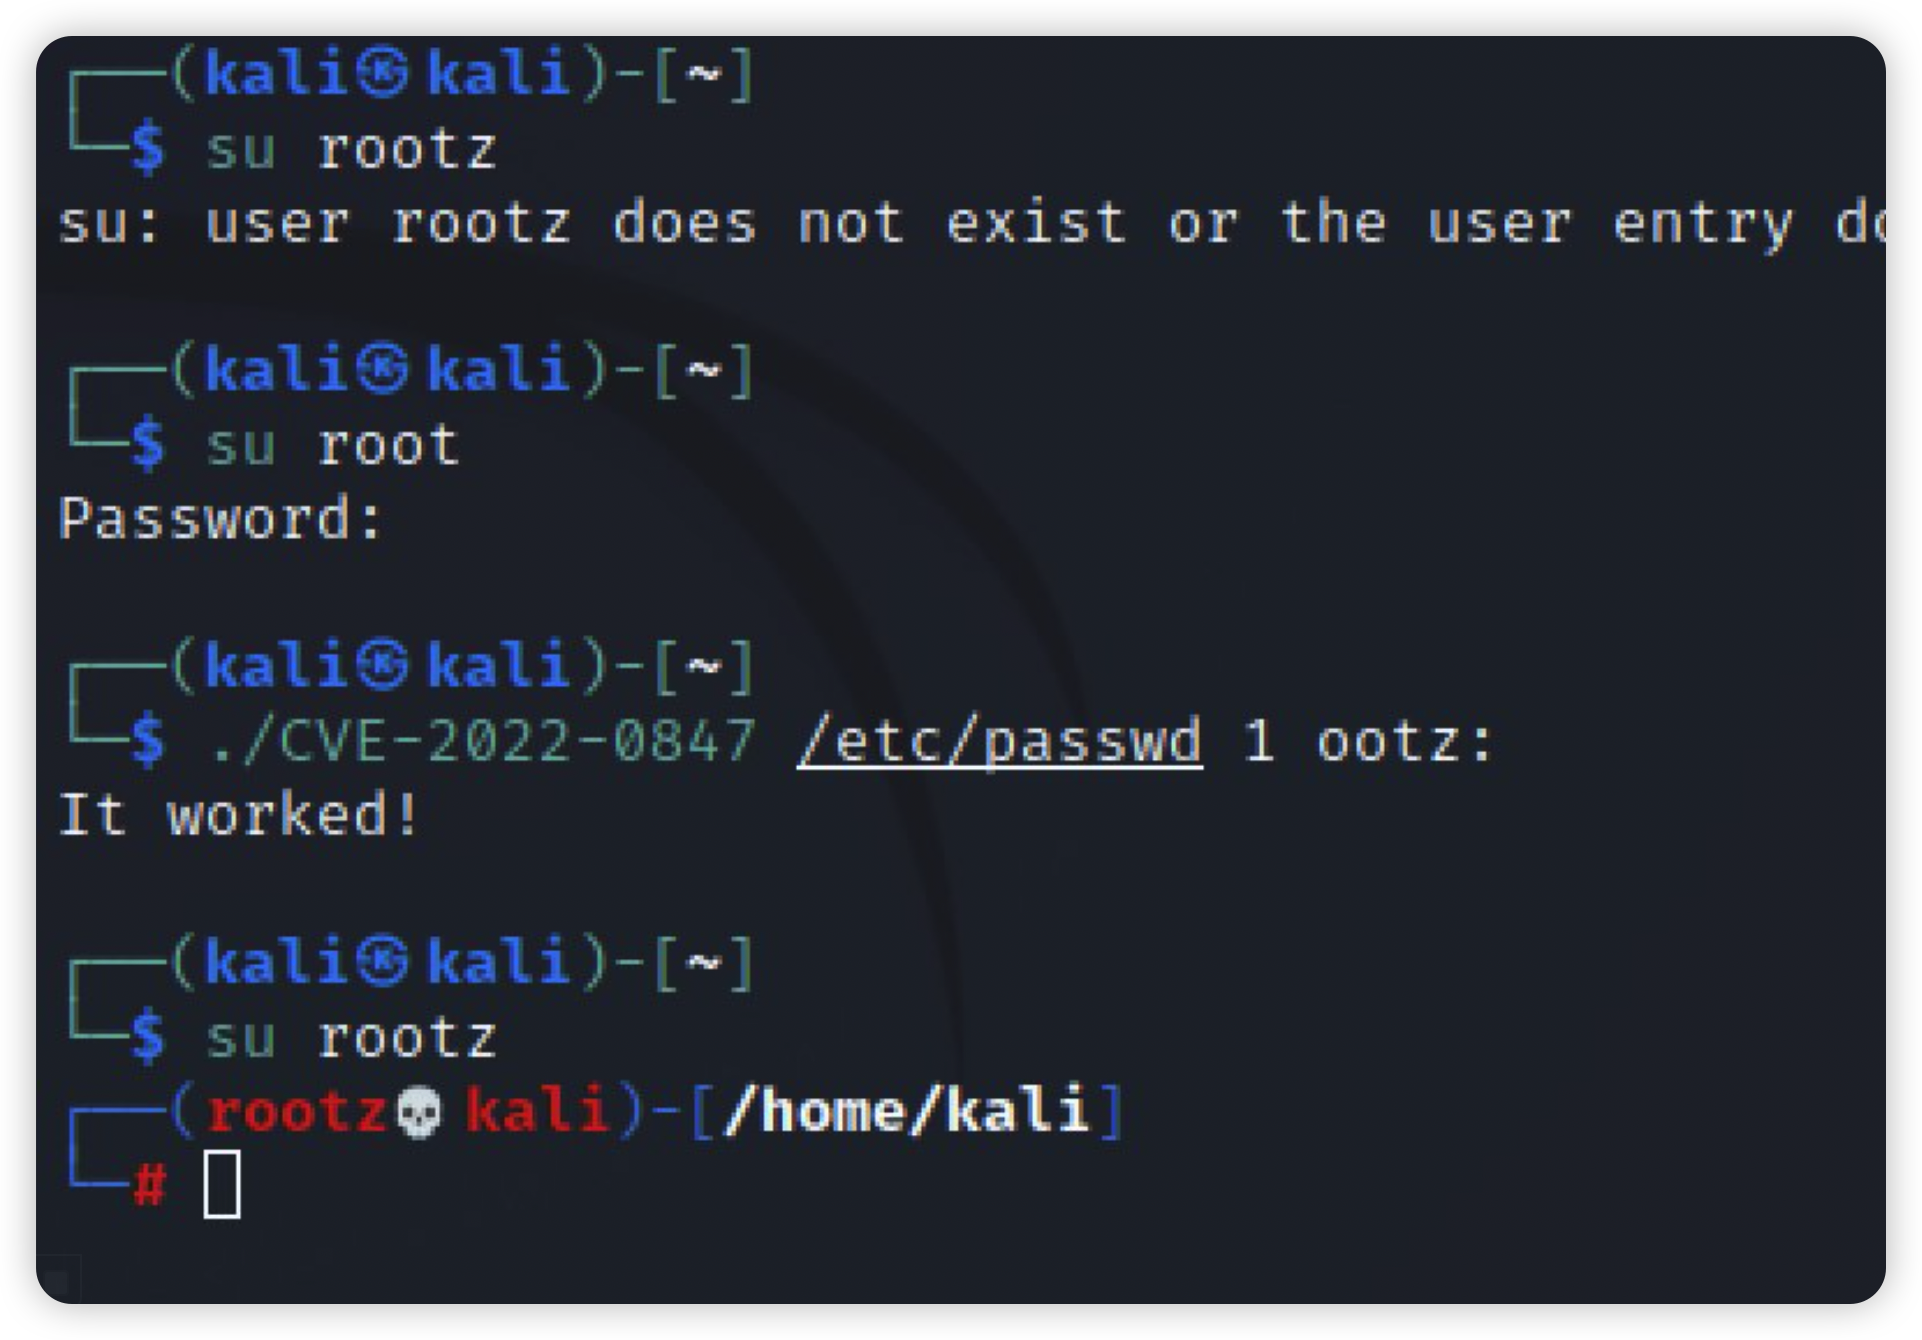 lucksec/cve-2022-0847
Linux-Kernel Privilegieneskalations-Exploit für CVE-2022-0847 (Dirty Pipe). Stellt eine Root-Shell bereit, indem beliebige schreibgeschützte Dateien…
 yu2u/cve-2021-1675
CVE-2021-1675 Exploit
 murasame-nc/cve-2020-0796-lpe-poc
Proof-of-Concept-Exploit für CVE-2020-0796 (SMBGhost) zur lokalen Privilegienausweitung auf 64-Bit-Windows-Systemen.
 nan3r/cve-2020-0668
CVE-2020-0668
 leemyunglyul/cve-2021-4034-mock
Sicheres, kontrolliertes Mock-System, das CVE-2021-4034 (PwnKit) simuliert, mit Out-of-Bounds-Lese-/Schreibzugriff, Umgebungsvariablen-Injektion und…
 exodusro/cve-2021-3156
Proof-of-Concept-Exploit für CVE-2021-3156, einen heap-basierten Pufferüberlauf in sudo (Baron Samedit). Bietet Zielauswahl, manuelle…
 ze0r/cve-2019-1422
CVE-2019-1422 Exploit, der auf Windows-Privilegieneskalation durch Löschen von Dateien im Systemtempverzeichnis (teredo.txt, iphttps.txt) abzielt.
 nestle19/cve-2019-2215
Android-Kernel-Exploit für CVE-2019-2215, ein Use-After-Free im Binder-Treiber, der eine Rechteausweitung auf Root durch Speicherkorruption und…
 mouseos/cve-2019-2215_sh-m08
Proof-of-concept-Exploit für CVE-2019-2215, der auf den Android-Kernel abzielt, um eine Root-Rechteausweitung auf dem AQUOS sense 2 (SH-M08) zu…
 m-ensimag/cve-2019-18276
Demonstrations-Exploit für CVE-2019-18276, eine lokale Rechteausweitungs-Schwachstelle in Bash, die eine manipulierte Shared Library verwendet, um…
 jeanback1/cve-2019-0211-exploit
Lokaler Privilegieneskalations-Exploit für CVE-2019-0211, der Apache HTTP Server 2.4.17-2.4.38 mit mod_php betrifft. Nutzt UAF in PHP, um das Apache…








