
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 ianxtianxt/ms14-068
Domain-Penetrationstool
 d0n601/pentest-cheat-sheet
Es gibt da draußen viele Cheat-Sheets, aber das hier ist meins.
 marcgoam/cve-2026-54121-certighost
CVE-2026-54121 (Certighost) AD CS DC-Impersonation PoC. Gepatchte SAN-Verarbeitung + MAQ-sichere Kontowiederverwendung.
 zer0dayf/cve-2026-15013
Exploit für CVE-2026-15013: nicht authentifizierte SAML-Authentifizierungsumgehung mittels Algorithmus-Verwechslung. Fälscht SAML-Antworten, um…
 ahamedyaseen03/cve-2025-60375
CVE-2025-60375 — Authentifizierungsumgehung / falsche Zugriffskontrolle in PerfexCRM < 3.3.1 (Admin-Login)
 asekon/rootkit
Ein Rootkit für ubuntu-16.04.6 (Linux 4.4). Kann einen Prozess verbergen, Root-Zugriff gewähren und sich selbst verbergen.
 d7ead/cve-2025-61156
Unsichere Zugriffskontrolle im TfSysMon.sys-Treiber des ThreatFire System Monitor erlaubt es unprivilegierten Prozessen, Prozesse mit…
 shivam-bathla/cve-2026-24061-setup
Docker-Setup für CVE-2026-24061
 fusiondrive/cve-2026-43499-s24u
CVE-2026-43499 Forschungs-Port für Galaxy S24 Ultra SM-S928U1 DZF2 (ABGESCHLOSSEN)
 agampreet-singh/redroot
RedRoot ist ein Python-basiertes, CLI-gesteuertes Framework für offensive Sicherheit, das die wichtigsten Red-Teaming-Tools in einer einheitlichen…
 chocapikk/cve-2026-21858
n8n Ni8mare - Nicht authentifiziertes beliebiges Dateilesen zu RCE-Kette (CVSS 10.0)
 bcoles/rootkit-signal-hunter
Erkennen Sie Linux-Rootkits, die Signale nutzen, um Prozessprivilegien anzuheben.
 blue0x1/sqlwinds
SQLWinds - SQL Server-Sicherheitsbewertung & Post-Exploitation-Toolkit
 bytereaper77/cve-2025-39913
Use-After-Free im Linux-Kernel ≤ 6.12.38 (psock->cork)
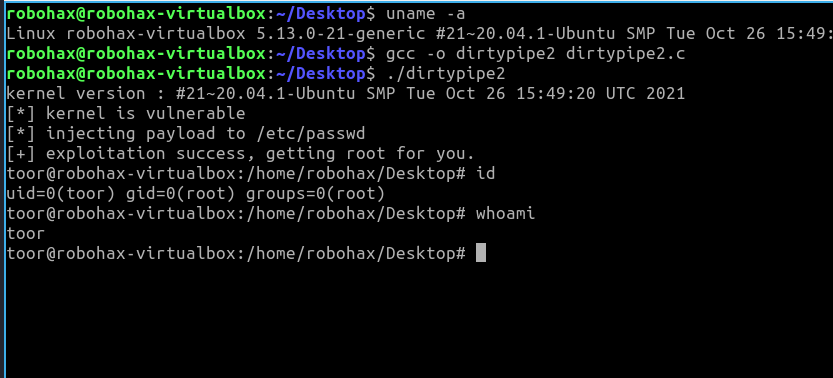 bluedragonsecurity/dirtypipe2
Linux Kernel 5.8 < 5.15.25 - Lokale Rechteausweitung (DirtyPipe 2)
 debajyoti0-0/cve-2026-64600
Ein C-basiertes Linux-Sicherheitstool zur Erkennung, sicheren Verifizierung (Proof of Concept) und Entschärfung von CVE-2026-64600 (RefluXFS). Es…
 diego-tella/codeine
Linux-LKM-Rootkit
 h3xduck/umbra
Ein LKM-Rootkit, das auf 4.x- und 5.x-Kernelversionen abzielt und eine Hintertür öffnet, die eine Reverse Shell zu einem entfernten Host starten,…








