
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
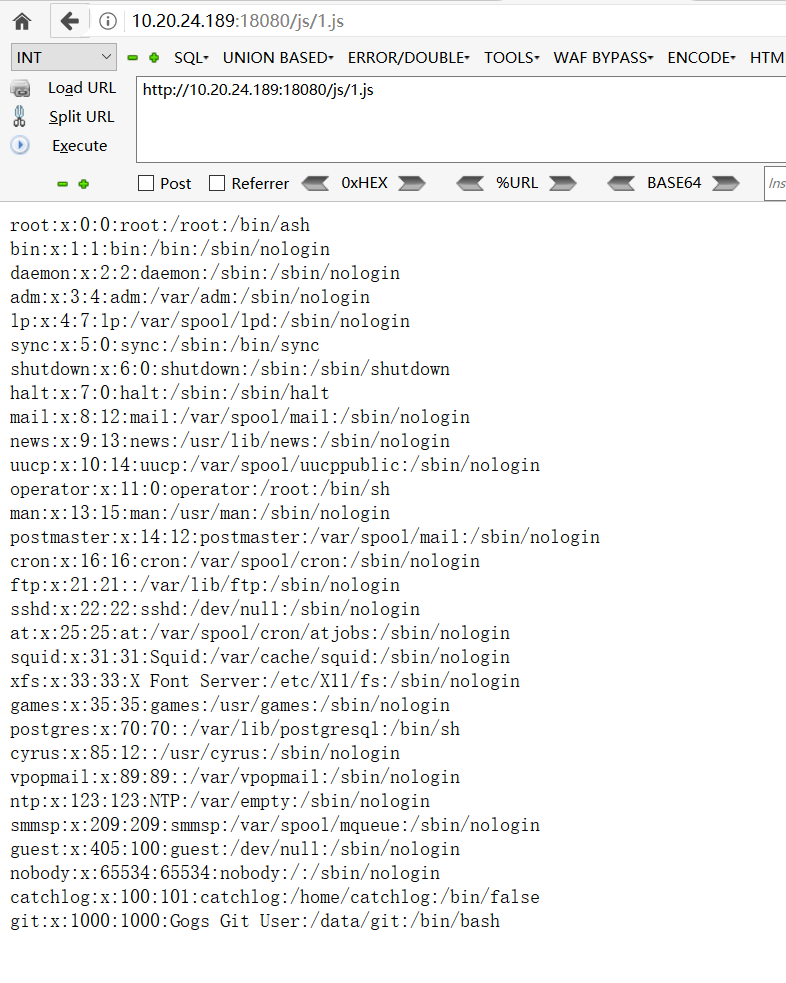
 jas502n/gogs_rce
Exploit für Gogs RCE (CVE-2018-18925), der Sitzungsfälschung und Git-Hook-Injektion nutzt, um eine beliebige Befehlsausführung mit Root-Rechten zu…
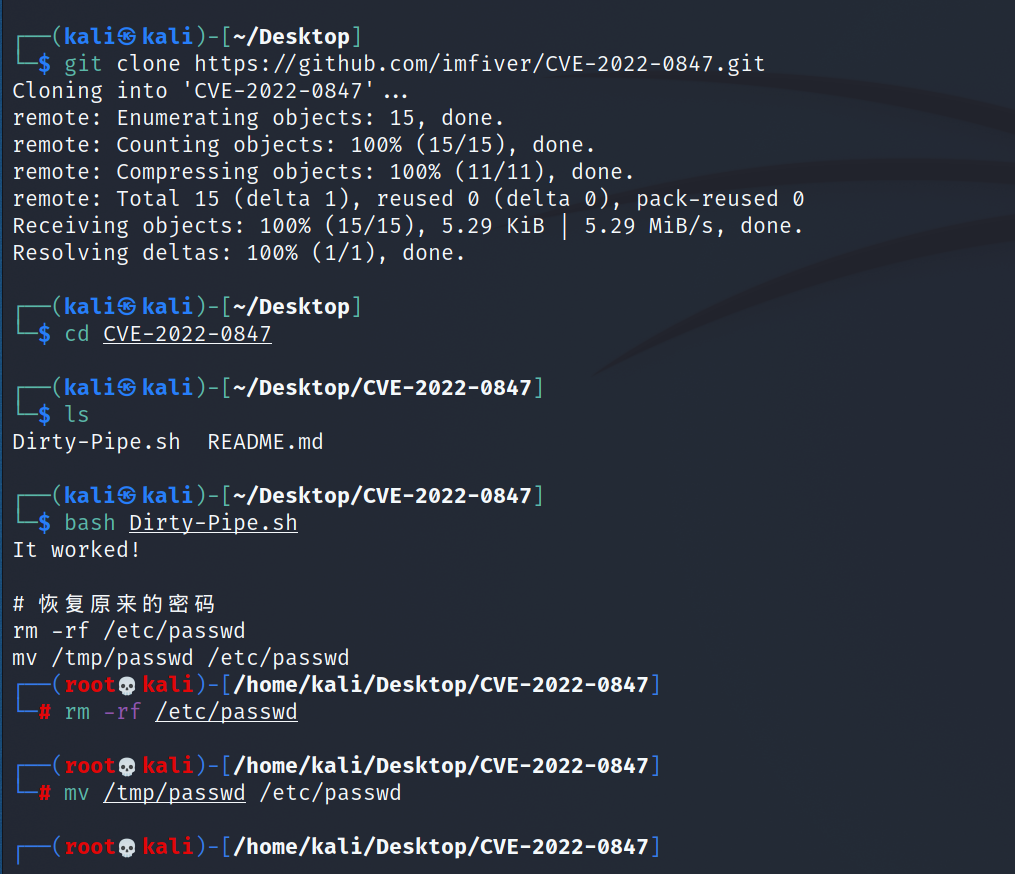 xsxtw/cve-2022-0847
Proof-of-Concept-Exploit für CVE-2022-0847 (Dirty Pipe), eine Linux-Kernel-Sicherheitslücke, die lokale Rechteausweitung durch Überschreiben…
 vinh0212/cve-2024-23700
PoC für CVE-2024-23700, Android stille Rechteausweitung, die das Lesen/Schreiben von Kontakten, SMS, Kalender, Anrufprotokoll und Voicemail, das…
 xcanwin/cve-2021-4034-uniontechos
Uniontech UOS Desktop-Betriebssystem, es existiert die Schwachstelle CVE-2021-4034 (Linux Polkit lokale Privilegieneskalation).
 mkv4/cve-2018-8453-exp
cve-2018-8453 exp
 si1ent-le/cve-2019-5736
Proof-of-Concept-Exploit für CVE-2019-5736, eine Docker-Container-Escape durch Überschreiben der runc-Binärdatei, die Host-Shell-Zugriff durch…
 lmol/cve-2021-3156
Exploit-Generator für sudo CVE-2021-3156
 spiralbl0ck/0days-for-latest-kernel
Repository mit Zero-Day-Exploits für den neuesten Linux-Kernel, das Proof-of-Concept-Code für Privilege Escalation und lokalen Root-Zugriff…
 satheesh575555/frameworks_base_aosp10_r33_cve-2021-0319
Android 10 AOSP-Framework-Exploit zur Privilegienerweiterung für CVE-2021-0319. Proof-of-Concept, das die Ausnutzung einer Schwachstelle im…
 satheesh575555/frameworks_base_aosp10_r33_cve-2021-0688
Proof-of-concept, das eine Privilegieneskalation in Android 10 durch eine Framework-Schwachstelle (CVE-2021-0688) demonstriert und eine lokale…
 satheesh575555/packages_apps_settings_aosp10_r33_cve-2021-0331
Fix für die Privilegieneskalation CVE-2021-0331 in AOSP Settings.
 nanopathi/framework_base_aosp10_r33_cve-2021-0314
Android-Framework-Basis (AOSP 10 r33) mit Code im Zusammenhang mit CVE-2021-0314, einer Privilege-Escalation-Sicherheitslücke in der…
 nanopathi/framework_base_aosp10_r33_cve-2021-0327
PoC oder Patch für CVE-2021-0327, eine Schwachstelle zur Privilegienerweiterung in der Android System UI, die auf AOSP 10 r33 abzielt.
 nanopathi/framework_base_aosp10_r33_cve-2021-0472
Exploit für CVE-2021-0472, der auf die Privilegienausweitung der Android-Framework-Basis in AOSP10 R33 abzielt.
 nanopathi/framework_base_aosp10_r33_cve-2021-39704
Exploit für die Android-Framework-Schwachstelle zur Rechteausweitung CVE-2021-39704, der auf AOSP 10 R33 abzielt.
 st0rn/windows-10-exploit
Windows 10 Exploit
 ianxtianxt/apache-
Apache-Backdoor zur Aufrechterhaltung von Berechtigungen








