
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 binderlabs/dircreate2system
Waffenisierung von privilegierten Verzeichniserstellungsfehlern in der Windows-Fehlerberichterstattung, um NT SYSTEM zu erlangen
 sensepost/impersonate
Ein Windows-Token-Impersonationstool
 imran-parray/mind-maps
Mind-Maps mehrerer Dinge
 theofficialflow/henlo
WebKit+Kernel-Exploit-Kette für alle PS-Vita-Firmwares
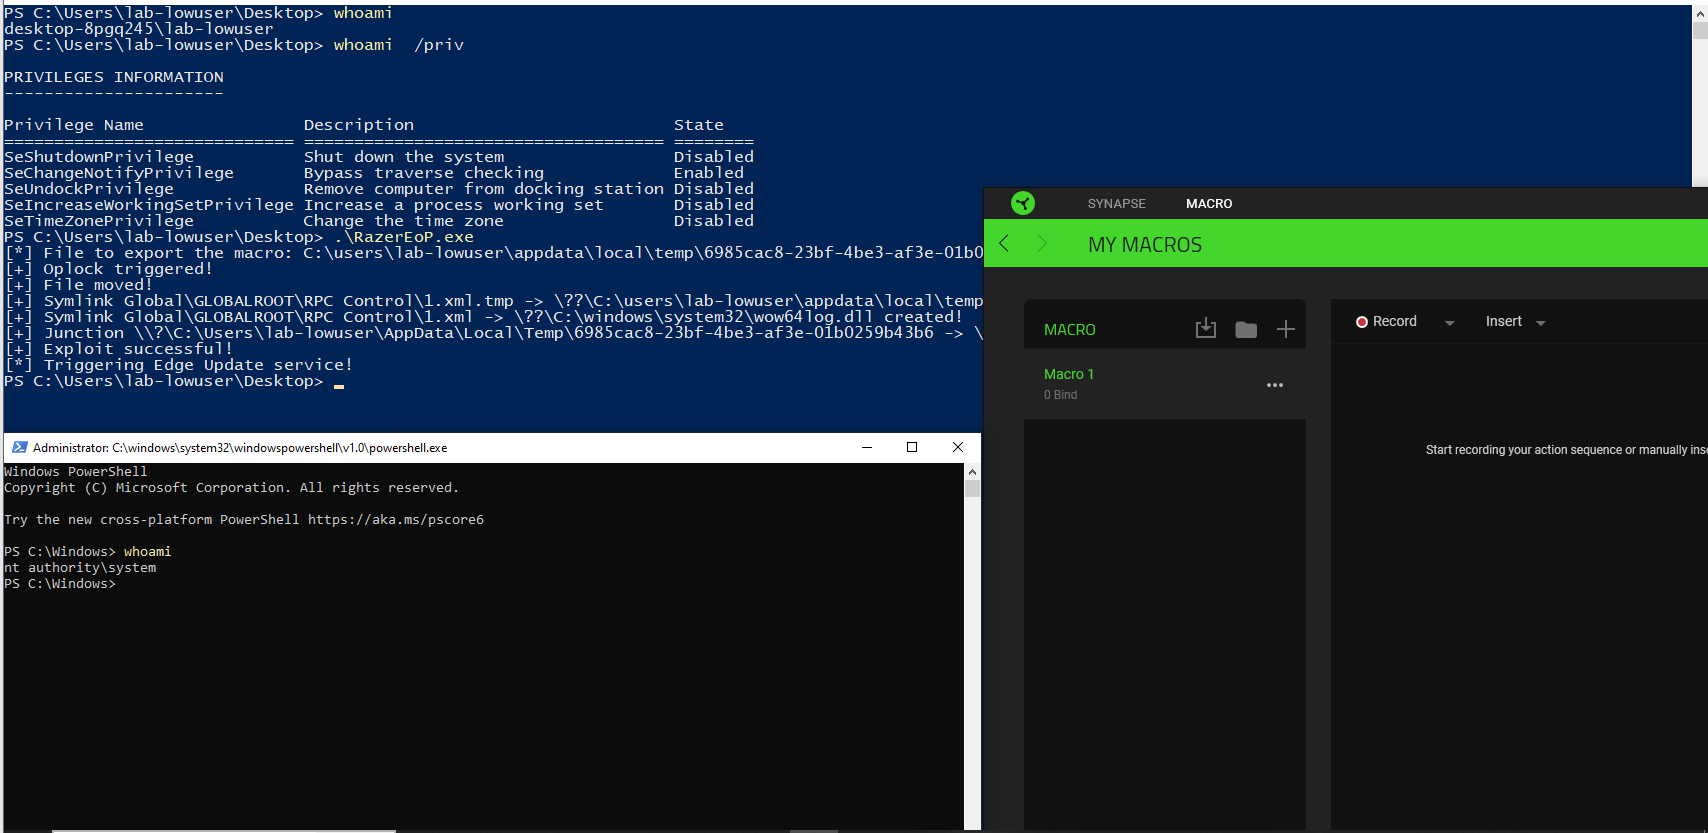 wh04m1001/razereop
Proof-of-Concept-Exploit für beliebiges Löschen/Verschieben von Dateien über den Razer-Synapse-3-Macro-SYSTEM-Dienst, der lokale Rechteausweitung auf…
 omribaso/rtoolz
Ein Stealthy Lsass-Dumper - kann den ProcExp152.sys-Treiber missbrauchen, um PPL Lsass zu dumpen, ohne dbghelp.lib-Aufrufe.
 eversinc33/sharpstartwebclient
WebClient programmatisch aus einer nicht privilegierten Sitzung starten, um diese lukrative Privilegieneskalation zu ermöglichen.
 tijme/amd-ryzen-master-driver-v17-exploit
Cobalt Strike (CS) Beacon Object File (BOF) für die Kernel-Exploitation mithilfe des AMD Ryzen Master Treibers (Version 17).
 csenox/semanagevolumeexploit
Exploit zur lokalen Privilegienausweitung unter Windows, der SeManageVolumePrivilege missbraucht, um vollständigen Zugriff auf das Laufwerk C:\ zu…
 crisprss/rasmanpotato
Impersonate-Privileg von einem Dienst zu SYSTEM missbrauchen, wie es andere Potatoes tun
 jhftss/poc
Eine öffentliche Sammlung von PoCs & Exploits für die von mir entdeckten Schwachstellen
 mzhmo/psexec_noinstall
Das Repository enthält psexec, das dabei helfen wird, die vergessene Pipe auszunutzen.
 wh0amitz/petitpotato
Lokale Rechteausweitung über PetitPotam (Missbrauch von Impersonate-Rechten).
 mr-un1k0d3r/elevate-system-trusted-bof
Cobalt Strike Beacon Object File, das einen aktiven Beacon auf SYSTEM erhöht und durch SetThreadToken-Token-Impersonation…
 knight0x07/poc-malware-ttps
PoC-Malware-TTPs
 redteamguides/redteamguides.github.io
Red Team Guides
 fr0gger/awesome_malware_techniques
Dies ist ein Repository mit Ressourcen über Malware-Techniken.
 adpunisher/ownershipstealer
Kommandozeilen-Dienstprogramm für Windows, das das SeTakeOwnershipPrivilege aktiviert und den Besitz von Dateien auf den aktuellen Benutzer…








