
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 trandonga3/poc-cve-2026-63030-cve-2026-60137-
Exploit-Kette für WordPress Core unter Nutzung von REST-API-Route-Confusion und SQL-Injection für nicht authentifizierte RCE, Privilegienerweiterung…
 xrzcc/s26-m1q-ghostlock-selinux
GhostLock-Forschung zu CVE-2026-43499 für Galaxy S26 (SM-S942U1/m1q): SELinux Permissive erreicht, KASLR + tracefs-Port, uid=0-Grenze dokumentiert
 mobilehackinglab/ghostlock-a17
Kernel-Exploit für CVE-2026-43499 auf dem Samsung Galaxy A17, der über KDP-Bypass, KASLR-Wiederherstellung und gefälschte Workqueue-Ausführung Root…
 zychen027/cve-2026-43499_hw-clt-al01
Generiert gerätespezifische Kernel-Offsets aus boot.img und kompiliert eine Preload-Bibliothek, um die lokale Rechteausweitung von Android arm64…
 velessecurity/cve-2021-1675-printnightmare-analysis
Technische Dokumentation und Analyse von PrintNightmare (CVE-2021-1675 / CVE-2021-34527), einschließlich RCE/LPE-Ausnutzung, Erkennung über…
 gitchw/ghostlock-cve-2026-43499
CVE-2026-43499 (GhostLock) – Linux-Kernel-Futex-PI-rt_mutex-UAF-ARM32-Privilege-Escalation-Forschung, die auf die Huawei Watch 4 Pro (Kernel 5.4.210)…
 securifera/cve-2026-20217
Reproduziert nicht authentifizierten ZendTo-ClamAV-RCE und Root-Rechteausweitung in einer autorisierten Laborumgebung, mit festgepinntem Docker-Ziel,…
 valentineus/hp-slate7-root-kit
Rooting-Kit für HP Slate 7 2800 mit Android 4.1.1 unter Verwendung von CVE-2015-1805.
 cypherhippie/cve-2026-66804
Lokaler Windows-Privilege-Escalation-PoC für CVE-2026-66804: platziert eine COM-DLL in einem fehlenden Pfad, um den Camera FrameServer auszunutzen…
 horkimhab/cve-2026-65400
Proof-of-Concept-Exploit für CVE-2026-65400, der authentifiziertes Lesen/Schreiben von Dateien, Reverse Shells und Persistenz auf macOS über Apple…
 ivanitlearning/juicy-potato-x86
Windows-Exploit zur Privilegienausweitung, der die Impersonation von Dienst-Tokens missbraucht, um beliebige Befehle mit SYSTEM-Rechten auszuführen;…
 linux-tools/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
Android kernel root exploit for iQOO Neo9 (CVE-2025-21479, Adreno GPU SDS) providing arbitrary physical write, kernel cap bypass, and root daemon/su…
 ahm3dgg/cve-2018-8611
Lokaler Windows-Kernel-Privilege-Escalation-Exploit für CVE-2018-8611 (KTM UAF) unter Verwendung von Write-what-where- und Increment-Primitiven.
 jangkrikkbozz/cve-2026-68138
Lokaler Privilege-Escalation-Exploit für Linux, der auf CVE-2026-68138 abzielt, um auf verwundbaren Systemen die Berechtigungen von unprivilegierten…
 nxploited/cve-2026-18366
Events Manager < 7.4.1 - Nicht authentifizierte Privilegieneskalation zum Administrator
 nicoibarburu/cve-2021-4034
Dies ist meine einfache Implementierung eines Exploits für die PwnKit-Schwachstelle.
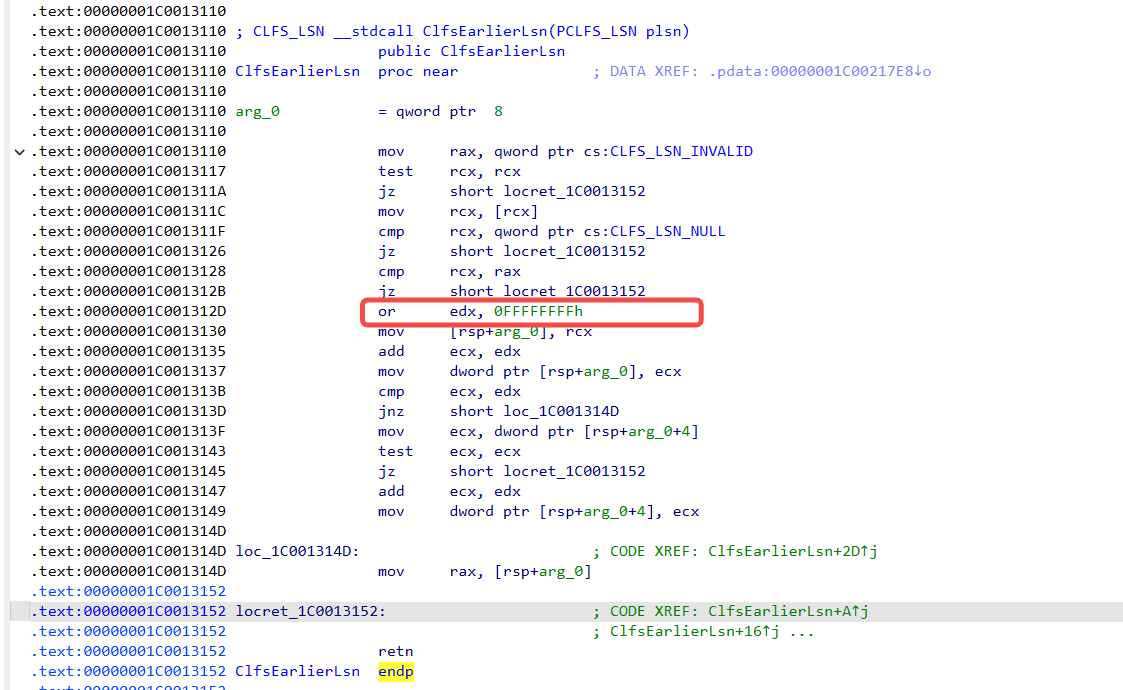 uname1able/cve-2022-24481-analysis
Tiefgehende Analyse der Windows-CLFS-Typverwechslung (CVE-2022-24481) mit Root-Cause-Erklärung, Exploitation-Ablauf, Kernel-Gadget-Details und…
 hackerronin/cve-2024-0044
eine Schwachstelle, die Android-Version 12 und 13 betrifft








