
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 h3x0v3rl0rd/linenum
Linux-Enumerationsskript zur automatisierten Erfassung von Systeminformationen, um potenzielle Privilege-Escalation-Vektoren während…
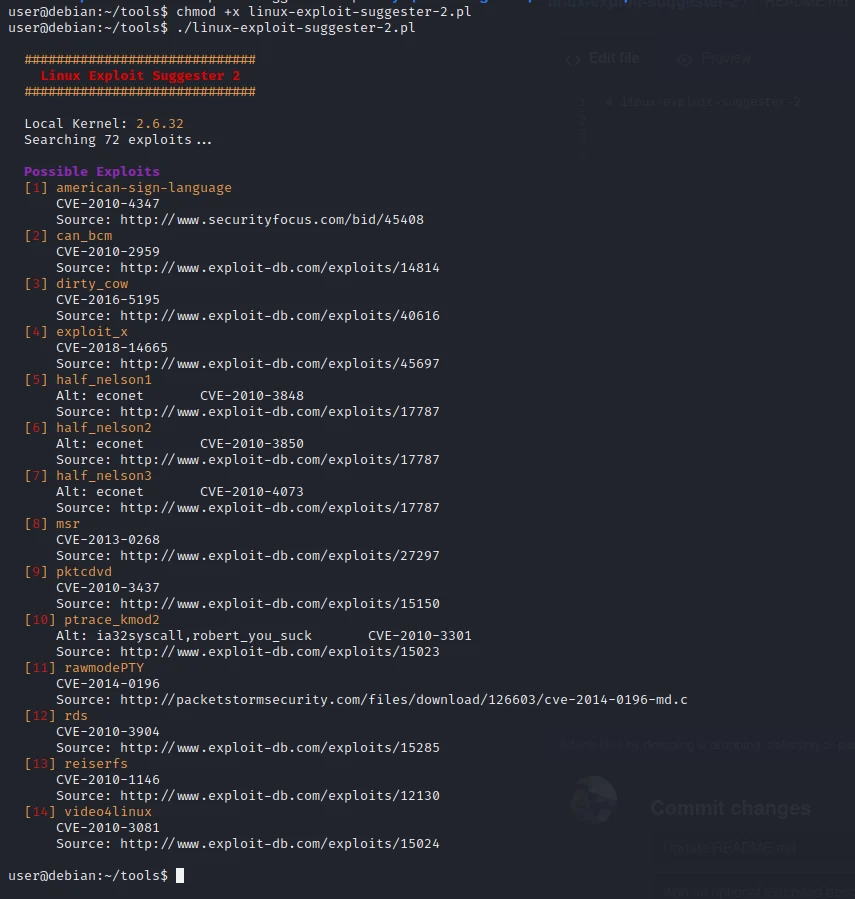 h3x0v3rl0rd/linux-exploit-suggester-2
Post-Exploitation-Dienstprogramm, das Kernel-/OS-Version und -Konfiguration scannt, um passende lokale Privilege-Escalation-Exploits vorzuschlagen.
 whatswrongandwhy/cve-2015-1328
Proof-of-concept-Exploit für CVE-2015-1328, eine Linux-Kernel-Schwachstelle zur Privilegienausweitung, die lokale Privilegienausweitung demonstriert.
 zxybfq/cve-2021-4034
Exploit für CVE-2021-4034, eine lokale Privilegieneskalations-Schwachstelle in polkits pkexec, die es nicht authentifizierten Benutzern ermöglicht,…
 vettrivel007/cve-2024-26229
Windows LPE
 letsr00t/cve-2023-0386
Proof-of-Concept-Exploit für CVE-2023-0386, eine Linux-Kernel-Schwachstelle zur Privilegieneskalation im Overlay-Dateisystem (overlayfs).
 hackwarts12/escepcion
Passiver AD CS-Auditor, der ESC1–ESC16 und Shadow Credentials über schreibgeschützte LDAP-/ACL-/Registry-Prüfungen erkennt, mit priorisierten…

 wattocyber/custom-oscp-tooling
OSCP-fokussiertes Toolkit für die read-only-Enumeration von Netzwerk, SMB, AD, DNS, Web und Datenbanken; Privesc-Scans, Hash-Identifizierung und…
 wattocyber/oscp-notes-2026
OSCP-Notiz-Vault + Prüfungs-Cockpit-Dashboard: zusammengeführte Techniknotizen, befehlsfertige Kommando-Decks mit Variablen, Maschinen, Zugangsdaten…
 0xterror/cve-2026-8181
Exploit-PoC für die WordPress-Erweiterung Burst Statistics, der einen Authentifizierungs-Bypass ermöglicht und eine nicht authentifizierte…
 wattocyber/offensive-one-liners
110 Offensive-Security-Einzeiler für autorisierte Tests und CTFs, gruppiert nach Kategorie und Kill-Chain-Schritt.
 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
Reverse-Engineering-Analyse des Droppers GCleaner, einer Malware, die eine widerstandsfähige C2-Infrastruktur, das Laden von Kernel-Treibern, die…
 indoushka/context-aware-offensive-intelligence
Forschungsframework, das Post-Exploitation durch Entscheidungsintelligenz neu definiert.
 squidsec/bloodbash
Offline AD/Entra attack-path analyzer for SharpHound/AzureHound JSON. Surfaces prioritized privilege escalation, credential, and misconfiguration…
 0xbinder/cve_2019_2215
Proof-of-Concept-LPE-Exploit für Android Binder UAF, der iovec-Spraying und addr_limit-Overwrite nutzt, um beliebigen Kernel-Lese-/Schreibzugriff zu…
 reaizuguo/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
iQOO Neo9 (PD2338C) Caps-Root-Tool ohne Unlock** — ein auf CVE-2025-21479 (Adreno GPU SDS) basierendes Verfahren zur Rechteausweitung durch beliebige…
 xiaobailovesstirring/ghostlock-custom
GhostLock (CVE-2026-43499) Anpassung für Nicht-Android-Linux 6.x ARM64
 hackspeak/cve-2026-53365
Lokaler Privilege-Escalation-Exploit, der einen Reference-Count-Fehler im Linux-Kernel (io_uring/AF_VSOCK) ausnutzt und mithilfe von…








