
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 0xndi/cve-2026-24294
Lokale Privilegieneskalation PoC für CVE-2026-24294, die SMB-Arbitrary-Port und NTLM-Reflection missbraucht, um SYSTEM auf Windows Server 2025 zu…
 0x4ndy/cve-2021-4034-poc
Proof-of-Concept-Exploit für CVE-2021-4034, eine lokale Privilege-Escalation-Schwachstelle in pkexec von polkit, die es unprivilegierten Benutzern…
 0x05a/my-cve-2021-4034-poc
Proof-of-Concept-Exploit für CVE-2021-4034, eine lokale Privilegieneskalation in polkits pkexec, die die Ausnutzung auf Ubuntu-Systemen demonstriert.
 0x01-sec/cve-2021-4034-
Proof-of-Concept-Exploit für CVE-2021-4034 (PwnKit), eine lokale Privilege-Escalation-Schwachstelle in pkexec von polkit, die es nicht privilegierten…
 0x3c4dfa1/cve-2025-32463
Exploit für CVE-2025-32463, eine Sudo-`--chroot`-Privilegieneskalations-Schwachstelle, mit Proof-of-Concept-Code für Sicherheitstests.
 zenyxx-xd/rootmyvivo
Ein-Klick-Root für vivo/iQOO-Geräte mit gesperrtem Bootloader | CVE-2026-43499 + KernelSU
 yoshino-s/cve-2025-62506
Verifikationsskript für CVE-2025-62506, eine Privilege-Escalation-Schwachstelle in MinIO-Dienstkonten, das testet, ob eingeschränkte Konten…
 zcrosman/cve-2021-4034
Shell-Implementierung von CVE-2021-4034, einem lokalen Privilege-Escalation-Exploit für pkexec, der die Rechteausweitung auf verwundbaren…
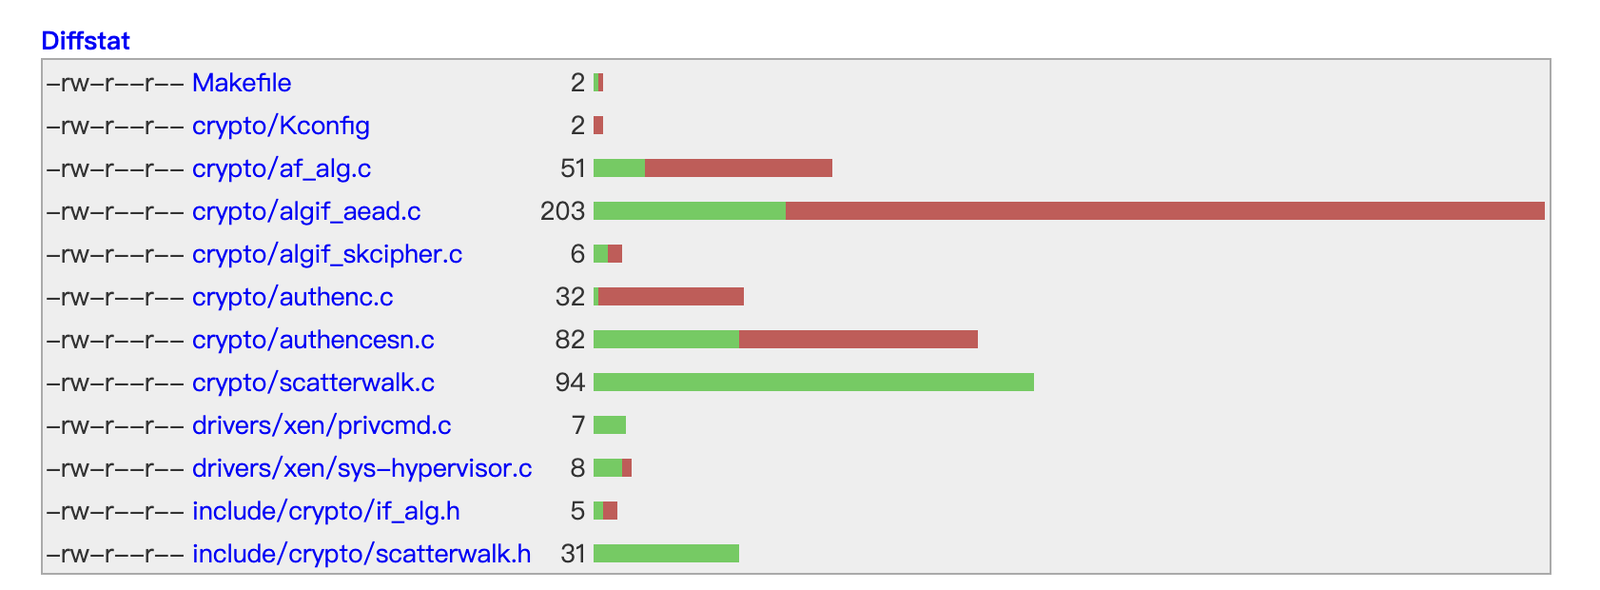 yuspring/cve-2026-31431-poc
Proof-of-Concept-Exploit für CVE-2026-31431, eine Linux-Kernel-Privilegienerweiterung über einen Umgehungsfehler der Längenprüfung von AF_ALG…
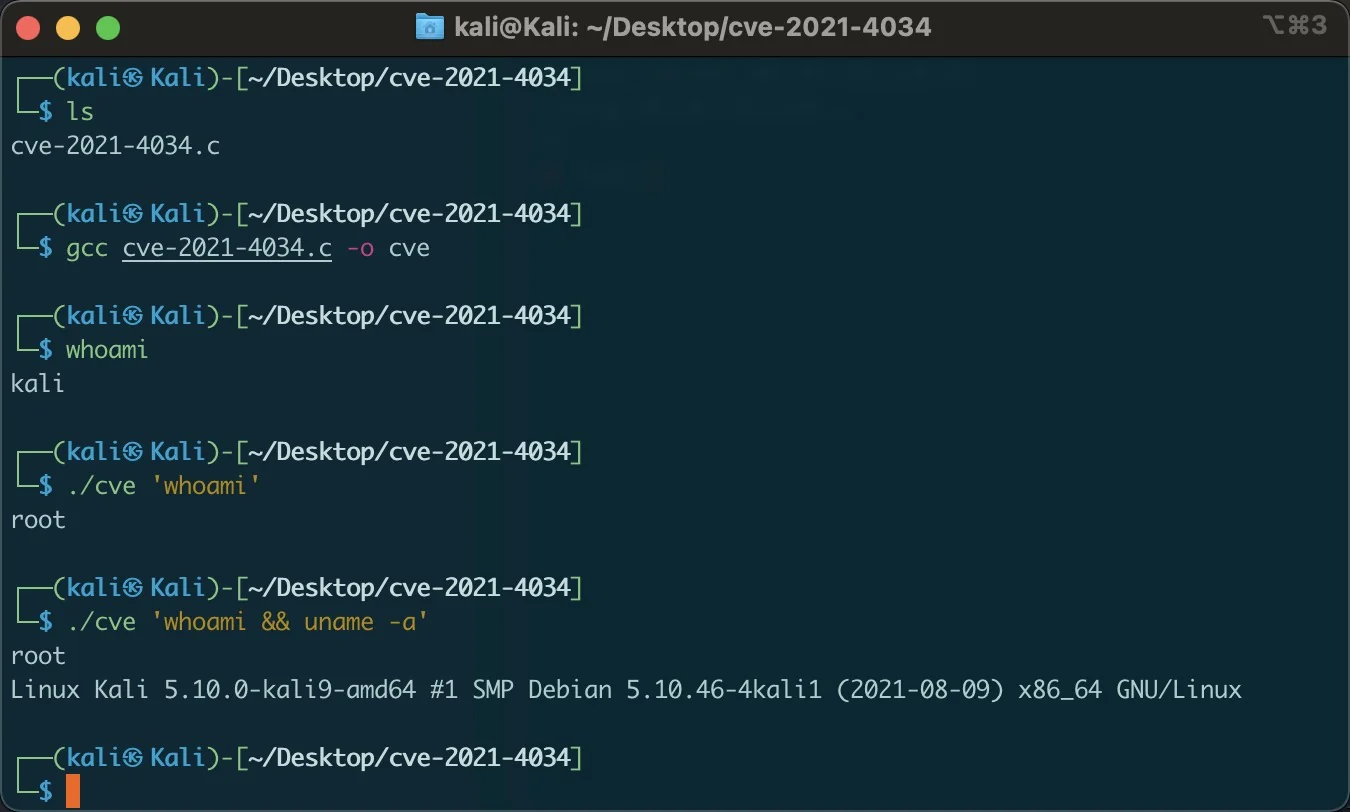 zhzyker/cve-2021-4034
polkit pkexec Lokale Privilegien-Schwachstelle zum Hinzufügen benutzerdefinierter Befehle
 zmkeh/cve-2025-29824-clfs-local-privilege-escalation
Lokaler Privilege-Escalation-Exploit für CVE-2025-29824, der den Windows Common Log File System (CLFS)-Treiber angreift und Proof-of-Concept-Code für…
 qingizi7/cve-2025-21479_iqooneo8
Lokaler Root-Exploit für CVE-2025-21479 (Adreno KGSL) auf iQOO Neo8 (SM8475) – physischer Speicher Lese-/Schreibzugriff, deaktiviert SELinux, startet…
 begitdj/cve-2019-2215-markw
Exploit für CVE-2019-2215, um temporären Root-Zugriff auf Xiaomi-MIUI-Geräten zu erlangen, was Bootloader-Entsperrung und Systemmodifikationen…
 sneakynachos/cve-2026-74939-escape-the-mac-n-cheese-box
Firefox Content-zu-Parent-IPDL-Privilegieneskalation (N-day, Bug 2054416): gefälschter PDocumentChannel mit RemoteTypeOverride -> Platzierung im…
 aish19siddiqua-commits/mtechweek_04
Dokumentierter Penetrationstest auf einer isolierten Metasploitable2-VM mit Metasploit und Nmap, einschließlich Remote-Exploitation,…
 xiaobailovesstirring/ghostlock-k419-adapter
GhostLock (CVE-2026-43499) Adapter für den Android-Kernel 4.19.152-perf+
 ankitrawatgit/iqoo-z9_5g-vivo-t3_5g-root-ghostlock
Eine Android-Anwendung und Payloads für einen Jailbreak/Root von iQOO Z9 5G und vivo T3 5G über CVE-2026-43499. Beide Geräte verwenden die…
 lanleft/cve-2022-2586
Lokaler Privilege-Escalation-Exploit für CVE-2022-2586, der auf den Linux-Kernel 5.15.0-25 unter Ubuntu 22.04 abzielt, in C geschrieben und mit gcc…








