
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 g01d3nw01f/cve-2021-4034
Automatisiert die Kompilierung und Bereitstellung des PwnKit-Exploits für CVE-2021-4034 und ermöglicht lokale Rechteausweitung auf verwundbaren…
 filipegaudard/cve-2026-30944-poc
Python-Proof-of-Concept für CVE-2026-30944, das eine BOLA-Schwachstelle in StudioCMS ausnutzt, um über unsichere API-Token-Generierung Privilegien zu…
 fato07/pwnkit-exploit
Exploit für CVE-2021-4034 (pkexec), der lokale Rechteausweitung auf verwundbaren Linux-Systemen ermöglicht.
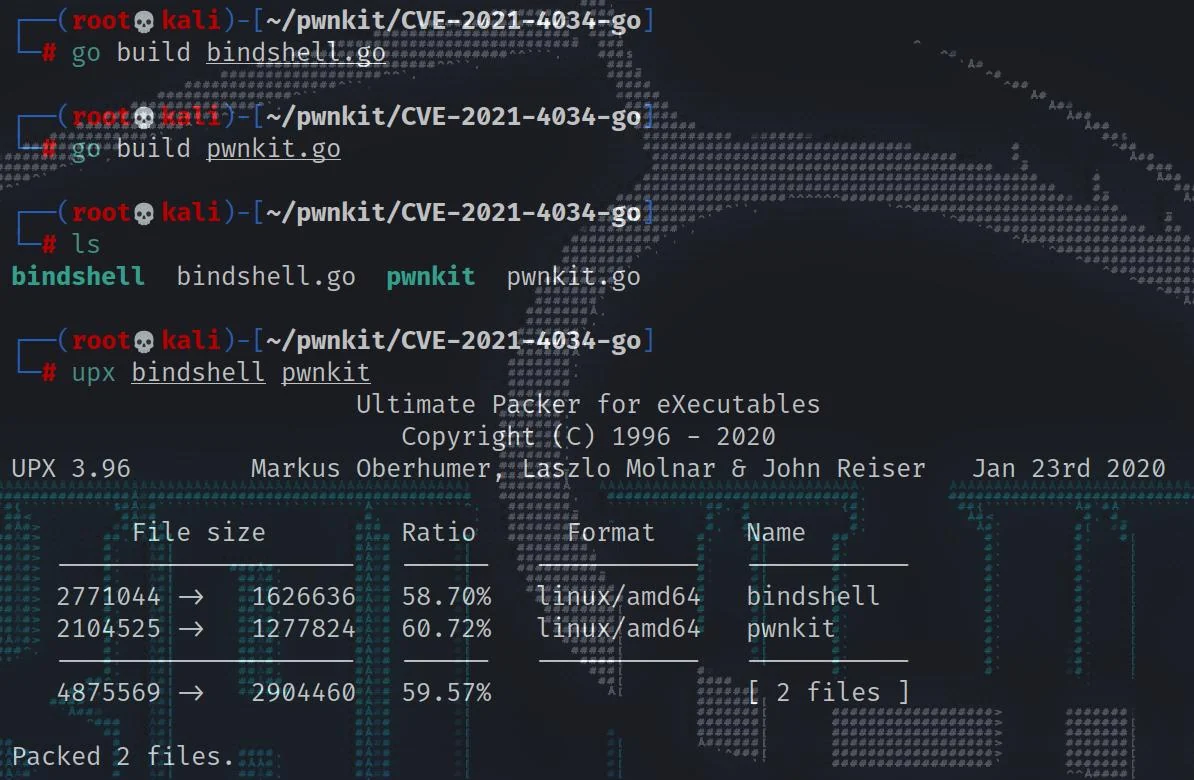 fdlucifer/pwnkit-go
Ein auf Golang basierender Exploit für CVE-2021-4034, genannt pwnkit (weitere Funktionen hinzugefügt......)
 estamelgg/cve-2021-4034-nogcc
# Eigenständiger Exploit für CVE-2021-4034 (polkit pkexec), der ohne gcc oder cmake ausgeführt wird und eine interaktive Shell oder die Ausführung…
 kaleth4/cve-2026-5465
Exploit und Analyse für CVE-2026-5465, eine IDOR-Schwachstelle im Amelia WordPress-Plugin, die es einer authentifizierten Provider-Rolle ermöglicht,…
 dosamp/pkwned
Proof of Concept für CVE-2021-4034 (mit experimenteller spurenloser Ausnutzung)
 danaepp/pwncat_pwnkit
pwncat-Modul, das CVE-2021-4034 (pwnkit) automatisch ausnutzt
 jiangban046-spec/cve-2026-31431-exploit_py2_py3
Python2/3-kompatibles Exploit-Skript für CVE-2026-31431, das eine Privilegienausweitung auf verwundbaren Systemen ermöglicht.
 kaleth4/cve-2026-33825
Technische Analyse von CVE-2026-33825 (BlueHammer), einer lokalen Rechteausweitungsschwachstelle in Microsoft Defender, einschließlich…
 dennisdgr/cve-2026-31431-poc
Eine angepasste Version des Copy-Fail-Exploits, die Parameter verwendet, anstatt dich in eine Root-Shell zu werfen.
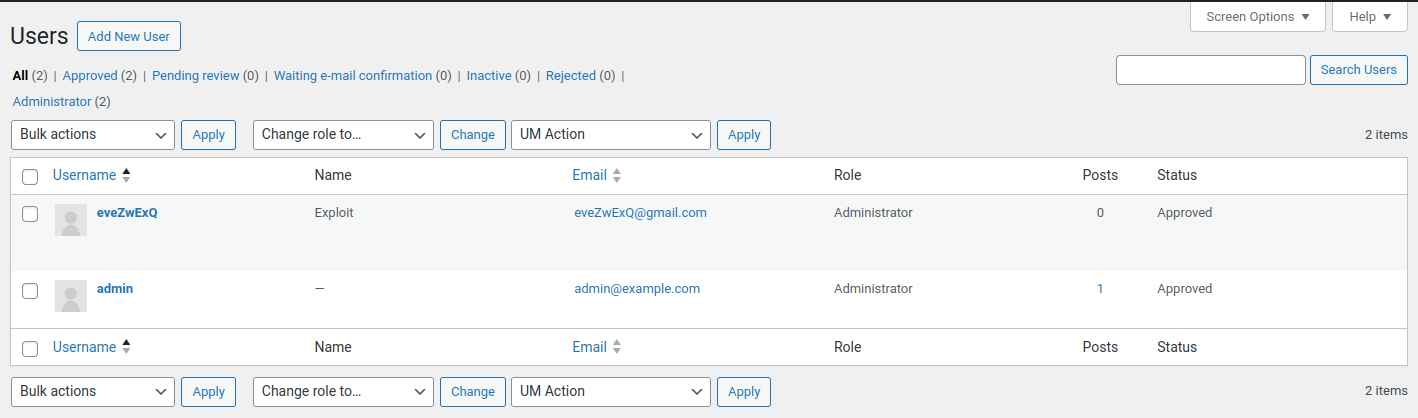 julienbrs/exploit-cve-2023-3460
Exploit und Analyse von CVE-2023-3460, einer kritischen Privilegieneskalation im Ultimate Member WordPress-Plugin, mit Reproduktionsumgebung und…
 shotafry/copyfail-exploits-cve-2026-31431
Mehrsprachige pädagogische Exploit-Implementierungen für CVE-2026-31431, eine lokale Privilegieneskalation im Linux-Kernel über das algif_aead-Modul,…
 epsilonpoint88-glitch/epsilonpoint-
Modulares Exploit-Framework, das auf CVE-2026-23550 in WordPress abzielt und Massen-Exploitation, Verschleierung, Post-Exploitation sowie eine…
 metaspioit/cve-2026-31431
Exploit für CVE-2026-31431, eine „Copy Fail“-Privilegienausweitungsschwachstelle, mit Proof-of-Concept-Code für Sicherheitstests.
 ck00004/cve-2021-4034
Exploit für CVE-2021-4034 (pkexec) mit Ziel CentOS 8, der die Ausführung benutzerdefinierter Befehle über eine modifizierte pwnkit-dry-run.c…
 vinodwick/cve-2025-4334
Exploit für CVE-2025-4334, eine Schwachstelle zur Privilegienausweitung im WordPress-Plugin Simple User Registration, die es nicht authentifizierten…
 tzwlhack/cve-2021-4034
Exploit für CVE-2021-4034, eine lokale Privilege-Escalation-Schwachstelle in polkits pkexec, die es unprivilegierten Benutzern ermöglicht,…








