
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 fulucky0-yuri/cve-2026-31431-pocc
C-Implementierung eines Proof-of-Concept für CVE-2026-31431, eine AF_ALG-Page-Cache-Poisoning-Schwachstelle im Linux-Kernel, die lokale…
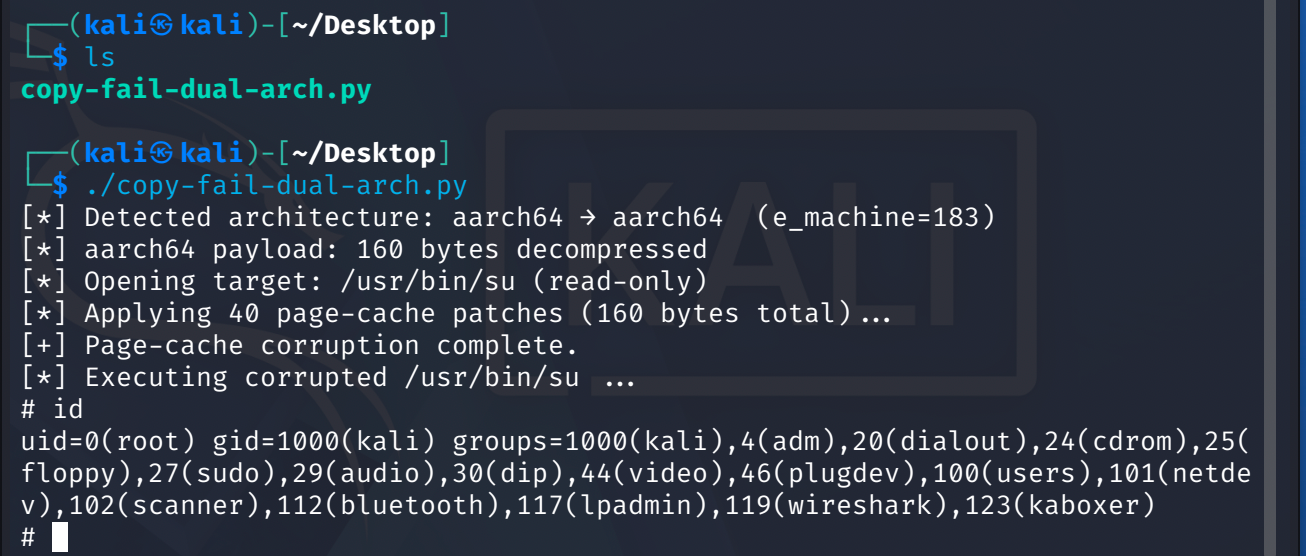 0xer0/cve-2026-31431-copy-fail-add-arm64
Python-Exploit für CVE-2026-31431, eine lokale Privilegieneskalation im Linux-Kernel über AF_ALG und splice() zum Schreiben in den Page Cache,…
 361way/cve-2026-31431
Exploit für CVE-2026-31431, der Rechte auf Root eskaliert, mit einem Erkennungsmodus und C-Implementierung für Portabilität.
 jesrat/make_me_root
Proof-of-Concept-Exploit für CVE-2021-4034 (PwnKit), eine lokale Privilegieneskalation in polkits pkexec, die eine Privilegieneskalation auf…
 wuzuowei/copy-fail-cve-2026-31431
Exploit für CVE-2026-31431, eine Linux-Kernel-Authencesn-Schwachstelle, die lokale Privilegieneskalation zu Root und Container-Escape über AF_ALG und…
 immersive-labs-sec/cve-2021-4034
Proof-of-Concept-Exploit für CVE-2021-4034, eine Polkit-Privilegieneskalations-Schwachstelle, die lokale Privilegieneskalation auf verwundbaren…
 hrishitjoshi/cve-2021-4034
# PWNKIT – Lokale Privilegienausweitung-Schwachstelle unter Linux (Polkit)
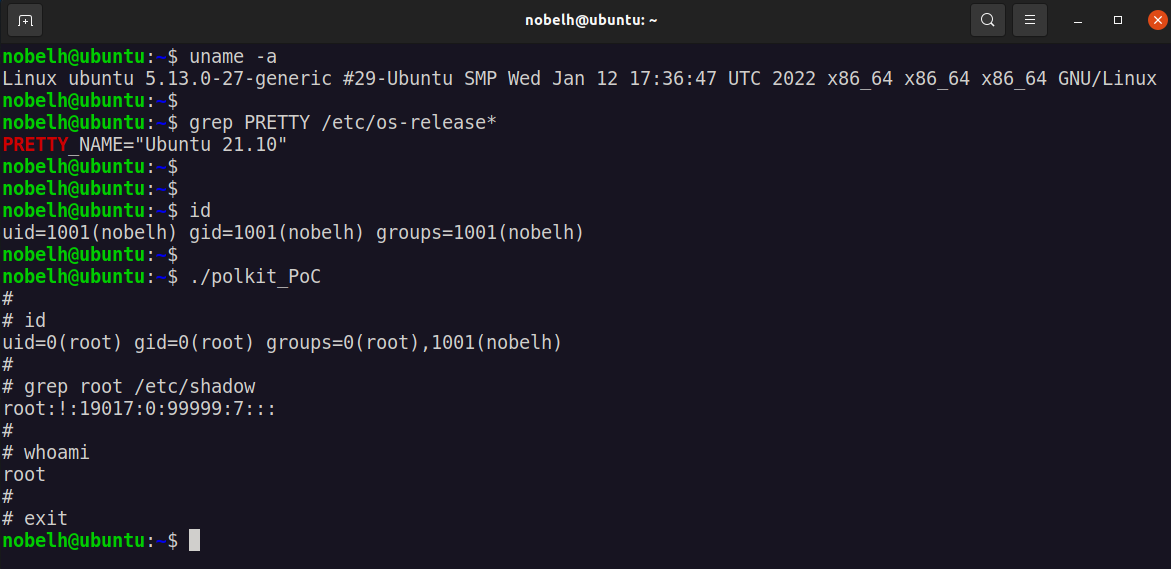 itmarcin2211/polkit-s-pkexec-cve-2021-4034
Proof-of-Concept-Exploit für CVE-2021-4034 (PwnKit), der die lokale Privilegienausweitung in Polkit's pkexec demonstriert, einschließlich Anweisungen…
 tachote/cve-2021-4034
Exploit für CVE-2021-4034, eine Polkit-pkexec-Privilegieneskalations-Schwachstelle, die es unprivilegierten Benutzern ermöglicht, auf Linux-Systemen…
 hann1bl3l3ct3r/cve-2026-4112
Unsachgemäße Neutralisierung spezieller Elemente in einem SQL-Befehl („SQL Injection“) in SonicWall-SMA1000-Serienappliances ermöglicht es einem…
 scent2d/poc-cve-2021-4034
Proof-of-Concept-Exploit für CVE-2021-4034 (PwnKit), eine lokale Privilege-Escalation-Schwachstelle in polkits pkexec. Demonstriert die Ausnutzung…
 h1sok444/cve-2026-25232-poc
Proof of Concept für die kürzlich veröffentlichte CVE-2026-25232, eine Privilege-Escalation-Schwachstelle in Gogs.
 robbin0919/cve-2025-32463
Bietet detaillierte Analyse und Anleitung zur Schadensbegrenzung für CVE-2025-32463, eine lokale Privilegienausweitung-Schwachstelle in Sudo,…
 polyakovavv/copyfail
C-basierter lokaler Privilege-Escalation-Exploit für CVE-2026-31431, eine Schwachstelle im Linux-Kernel in der AF_ALG-Krypto-Schnittstelle, die über…
 galaxy-sc/cve-2026-0920-wordpress-la-studio-exploit
Proof-of-Concept-Exploit für CVE-2026-0920 im LA-Studio Element Kit, das eine nicht authentifizierte Rechteausweitung zum Administrator über…
 g01d3nw01f/cve-2026-31431
Rust-PoC für eine lokale Privilege-Escalation-Schwachstelle im Linux-Kernel, die die Crypto-API und splice ausnutzt, um den Page Cache zu…
 p401a-ops/copy-fail
Erkennt und nutzt CVE-2026-31431 (Copy Fail) lokale Privilegieneskalation auf Astra Linux aus, mit Python-3.7+-Kompatibilität und…
 ownouwa/cve-2024-23113-poc
CVE-2024-23113 ist eine Schwachstelle, die im Linux-Kernel entdeckt wurde. Sie gehört zur Kategorie der Schwachstellen zur beliebigen Codeausführung…








