
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 nel0x/pwnkit-vulnerability
Lokaler Privilege-Escalation-Exploit für CVE-2021-4034 (PWNKIT), der auf Polkit's pkexec abzielt und es unprivilegierten Benutzern ermöglicht, auf…
 navisec/cve-2021-4034-pwnkit
Nim-basierter Proof-of-Concept für CVE-2021-4034 (PwnKit), eine lokale Privilegieneskalation in polkits pkexec, mit eingebetteter Payload-Bibliothek…
 nasawyer7/iobitunlockerunlocker
(0 Day) CVE-2026-37334 Verschiebt oder kopiert beliebige Dateien. Umgeht den vorherigen Patch mit einem Checksummen-Trick. IObit Unlocker v. 1.3.0
 nasawyer7/iobitmalwarefighterdll
(0 day) CVE-2026-37333 LPE, das ich in IObit Malware Fighter v. 13.2.0 gefunden habe
 n0isegat3/regpwnbrc4bof
# Brute Ratel C4 BOF, der eine Registry-Symlink-Race-Condition in Windows Accessibility ATConfig ausnutzt, um durch das Schreiben beliebiger…
 muhammedkayag/cve-2025-32463
Proof-of-concept, der eine lokale Privilegieneskalation in sudo (CVE-2025-32463) über die Manipulation der chroot-Konfiguration demonstriert,…
 mym0us3r/copy-fail-detection-with-wazuh-4.14.4
Wazuh 4.14.4-Erkennungsregeln für CVE-2026-31431 (Copy Fail) – Lokale Privilegienausweitung unter Linux über den authencesn-Seitencache-Schreibvorgang
 moldabekov/cve-2021-4034
Entfernt das SUID-Bit von pkexec, um die Privilegieneskalation CVE-2021-4034 zu entschärfen – nützlich für unverwaltete PC-Flotten ohne Root-Freigabe.
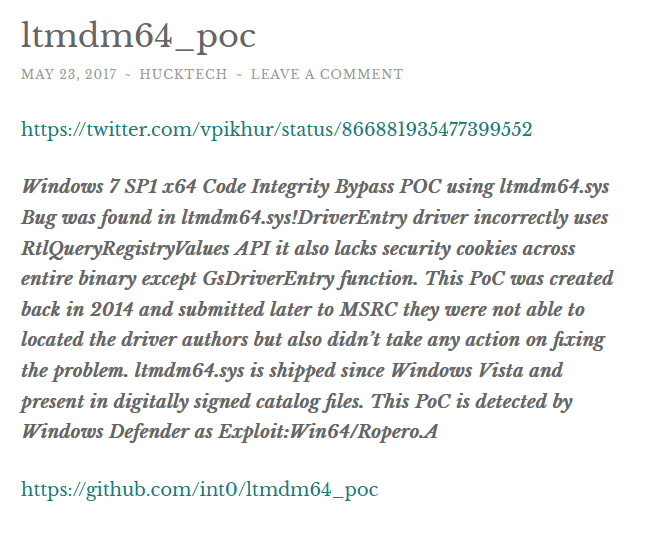 moiz-2x/cve-2025-24990_poc
Proof of Concept CVE-2025-24990 (Agere-Systems-Treiber)
 mishl-dev/cve_2026_31431
Exploit für CVE-2026-31431, eine Linux-Kernel-Page-Cache-Schreibprimitive, die lokale Privilegieneskalation und Container-Escape über AF_ALG und…
 michalbednarski/resourcepoison
Writeup und Exploit für CVE-2025-22441: Privilegieneskalation von einer installierten App zum SystemUI-Prozess auf Android aufgrund der Übergabe von…
 michalbednarski/reparcelbug2
# Writeup und Exploit für installierte App zur System-Privilegienerweiterung auf Android 12 Beta durch CVE-2021-0928, eine…
 mfloresdacunha/cve-2026-31431
Lokaler Privilege-Escalation-Exploit für CVE-2026-31431 im algif_aead des Linux-Kernels, der splice nutzt, um den Page Cache zu überschreiben und…
 metalx1993/dirtyfrag-patches
Kernel-Patches für die Dirty-Frag-Schwachstelle (CVE-2026-43284, CVE-2026-43500)
 mebeim/cve-2021-4034
Proof-of-Concept-Exploit für CVE-2021-4034, eine lokale Privilegieneskalation in polkits pkexec, die die Ausnutzung mit einfachen C-Helfern und einem…
 mbanyamer/cve-2026-28372-gnu-inetutils-telnetd-privilege-escalation
Proof-of-Concept-Exploit für CVE-2026-28372, das eine lokale Privilegienausweitung in GNU inetutils telnetd über CREDENTIALS_DIRECTORY und…
 luotian2/cve-2026-31431
Exploit für CVE-2026-31431, einen Linux-Kernel-authencesn-Fehler, der lokale Privilegienerweiterung und Container-Escape über einen…
 maniakh/cve-2026-31431---copy-fail-poc
Dieses Repository enthält die Schwachstelle CVE-2026-31431 (Copy Fail) im Linux-Kernel. Die Schwachstelle nutzt einen Optimierungsfehler im…








