#1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 anthonyk2923/cve-2026-94609
Write-up und Proof-of-Concept für CVE-2026-94609, eine Privilegieneskalations-Schwachstelle in authentik, die es Benutzern mit add_user_to_group…
 nihan-silent-reign/cve-2026-43284-dirty-frag-
Technische Analyse von CVE-2026-43284 (Dirty Frag), einer lokalen Privilegieneskalation im Linux-Kernel-xfrm-ESP, die Page-Cache-Schreibvorgänge auf…
 pwardle/not-a-mused
Proof-of-Concept, das eine undokumentierte Einstellung des Muse-Diktierendpunkts ausnutzt und es einem lokalen unprivilegierten Prozess ermöglicht,…
 abdelhakimgafernetworksec/enigm-writeup
Umfassender Penetrationstest-Bericht und Exploit-Details für Hack The Box - Enigma-Maschine, einschließlich lokaler Enumeration, OliveTin…
 adeadukagi/cve-2023-32233-reproduction
Reproduktion und Ursachenanalyse von CVE-2023-32233, einem Use-after-free in Linux-Kernel-nf_tables, der lokale Rechteausweitung ermöglicht, mit PoC…
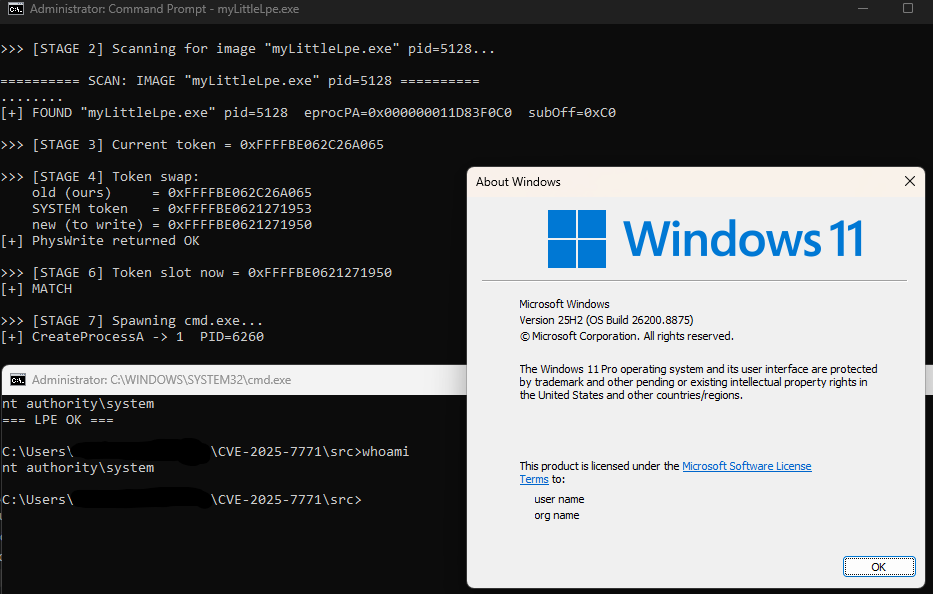 yulisec/cve-2025-7771
Vollständige Exploit-Kette für CVE-2025-7771 in ThrottleStop.sys, die unvalidierte physische Speicher-R/W-IOCTLs missbraucht, um unter Windows von…
 mitsu-bis/security-portfolio
Sicherheitsportfolio mit ursprünglichen Responsible-Disclosure-Funden, CTF- und Lab-Berichten, Methodiknotizen und speziell entwickelten…
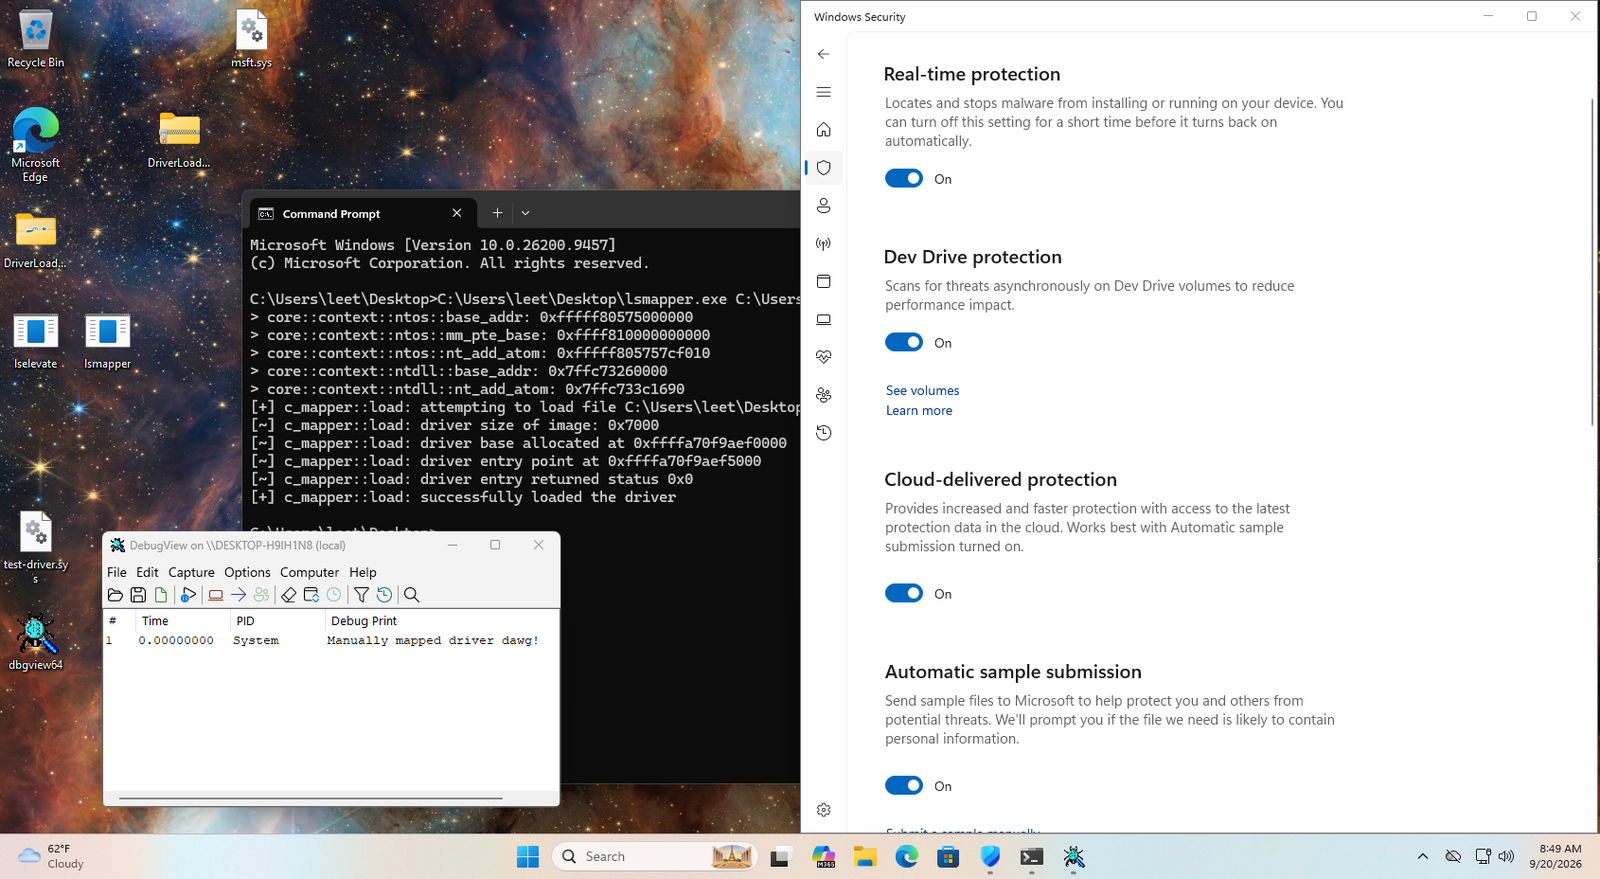 nbs32k/localstranger
PoC für WinNotify, demonstriert über einen Driver Mapper, und lokale Rechteausweitung.
 digiprosec/microtrick
Eigenständiger Python-PoC, der die MikroTrick-SSH-Kette (CVE-2026-86060, CVE-2026-67279) ausnutzt, um unauthentifizierten vollständigen Admin-Zugriff…
 g4sp4rcs/cve-2019-11707-from-an-ionmonkey-type-confusion-to-system-
Windows-Proof-of-Concept-Exploit-Kette für CVE-2019-11707, eine Firefox-IonMonkey-Typverwechslung, die Browser-RCE mit Sandbox-Escape kombiniert, um…
 broskigx/oihk-pentesting
Autonomous multi-agent AI penetration-testing engine: a governed tool sandbox, an immutable evidence-and-validation gate, and a reproducible…
 mandiant/gopacket
Ein vollständiger Go-Port von Impacket – 63 CLI-Tools und 24 Bibliotheken für Angriffe auf Windows- und Active-Directory-Protokolle, kompiliert zu…
 i3it/cve-2026-18322
Root-Cause-Analyse, passiver Versionsprüfer und Lab-PoC für CVE-2026-18322, eine unauthentifizierte Rechteausweitung im WordPress-Plugin Smart Popup…
 yutori-natsu/cve-2023-6931-pipa
Kernel-LPE-Exploit für CVE-2023-6931 auf dem Xiaomi Pad 6 (pipa), der einen perf-read_size-Overflow verkettet, um Root zu erlangen und SELinux über…
 sangsenimanwartefak/cve-2026-5118
Erkennungstool für CVE-2026-5118, eine nicht authentifizierte Rechteausweitung in Divi Form Builder <= 5.1.2, zur Identifizierung betroffener…
 gagaltotal/cve-2026-68376-ubuntu-7.0.0-30-poc
Proof-of-Concept-Exploit für CVE-2026-68376 im Ubuntu-Kernel 7.0.0-30, das SCTP-Chunk-Handling und PTE-Manipulation nutzt, um Privilegien auf root zu…
 rurixis/msrkit
Ein Konzept zur Verwendung einer ROP-Kette in Kombination mit einem WRMSR-Primitiv, um Kernelfunktionen aufzurufen und unsignierte Treiber über BYOVD…
 daoshureal/uac-elevation-cve
fodhelper-basierte UAC-Bypass-PoC für CVE-2021-31956, Registrierungsschlüssel zu SYSTEM ohne Aufforderung. zu Bildungszwecken