
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 venglin/setcred
CVE-2026-45250: FreeBSD 14.4 setcred Kernel-Pufferüberlauf (LPE)
 shaktavist/serioussam
Windows-Sicherheitslücke für Rechteausweitung CVE-2021-36934
 romarroca/serioussam
HiveNightmare a.k.a. SeriousSam – Lokale Rechteausweitung in Windows – CVE-2021-36934
 dimopouloselias/sepm-eop
CVE-2018-18368 SEP Manager EoP Exploit
 ggkendall/securecodingdemo
fall2022 secure coding CVE-2019-13272 : Linux-Kernel-Schwachstelle durch unsachgemäße Privilegienverwaltung
 xmco/sdwan-cve-2021-1480
PoC-Materialien zum Ausnutzen der CVE-2021-1480 auf Cico SD-WAN.
 passionchenjianyegmail8/scumjrs
PoC für Dirty COW (CVE-2016-5195)
 robbin0919/cve-2025-6019
Technische Analyse und Proof-of-Concept für CVE-2025-6019, eine lokale Privilegienausweitungsschwachstelle in libblockdev und udisks2, die…
 mranonymous234/sandbox-escape-ios-18.0-26.0
Dies nutzt CVE-2025-43407 als Exploit und wird noch getestet – eine Funktionsgarantie gibt es nicht.
 z00z00z00/safenet_sac_cve-2021-42056
Safenet Authentication Client Privilegieneskalation - CVE-2021-42056
 sloden1977-lang/root-zte-x1001
Magisk root-Anleitung für das ZTE Blade X1001 (Android 15, Unisoc UMS9230) mit dem CVE-2022-38694 Exploit. Beiträge und Screenshots willkommen.
 poliva/root-zte-open
Exploit für CVE-2012-4220, funktioniert auf zte-open
 thieveshkar/rootquest-ctf-box-multi-stage-exploitation-vm
Maßgeschneiderte verwundbare VM (Ubuntu 14.04), entwickelt, um mehrstufiges Penetrationstesting zu vermitteln. Enthält 10 miteinander verbundene…
 st4rburn/rootremover
Entfernt vorübergehend das Root-Passwort mithilfe von CVE-2026-31431
 pashayogi/root-cve-2021-3560
Polkit 0.105-26 0.117-2 - Lokale Privilegieneskalation
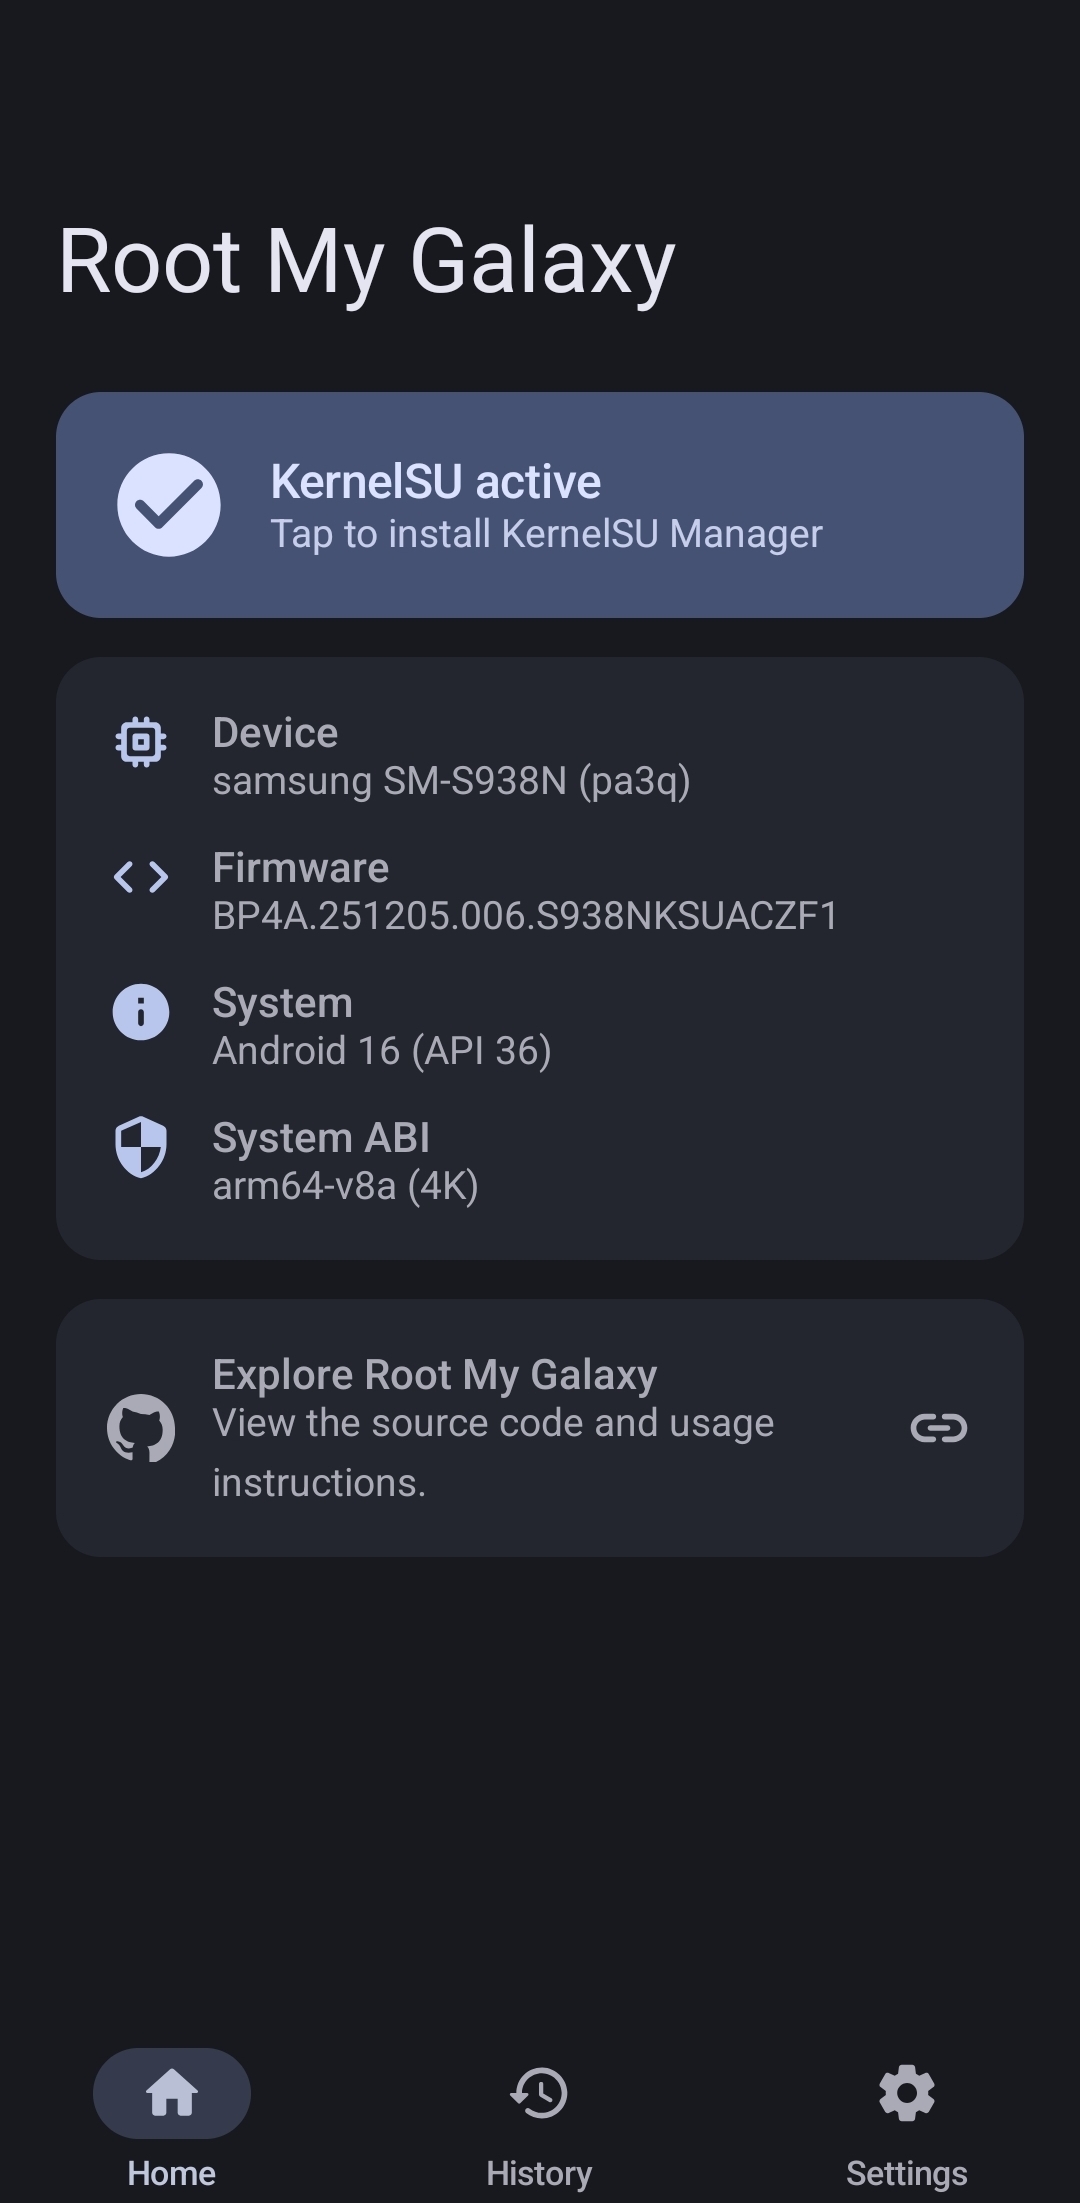 busung-dev/root-my-galaxy
KSU-Installer für unterstützte Samsung Galaxy-Firmware mit CVE-2026-43499
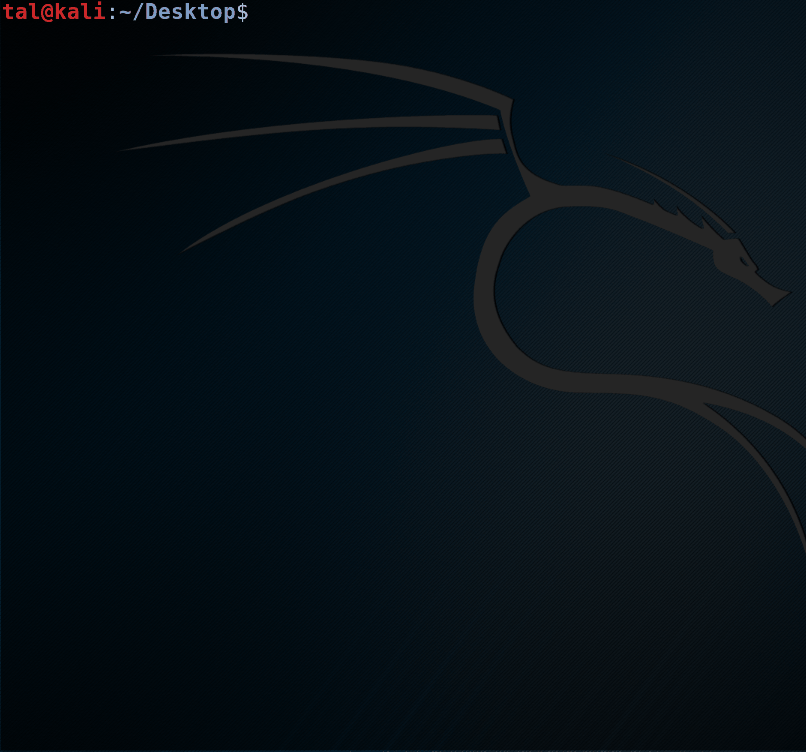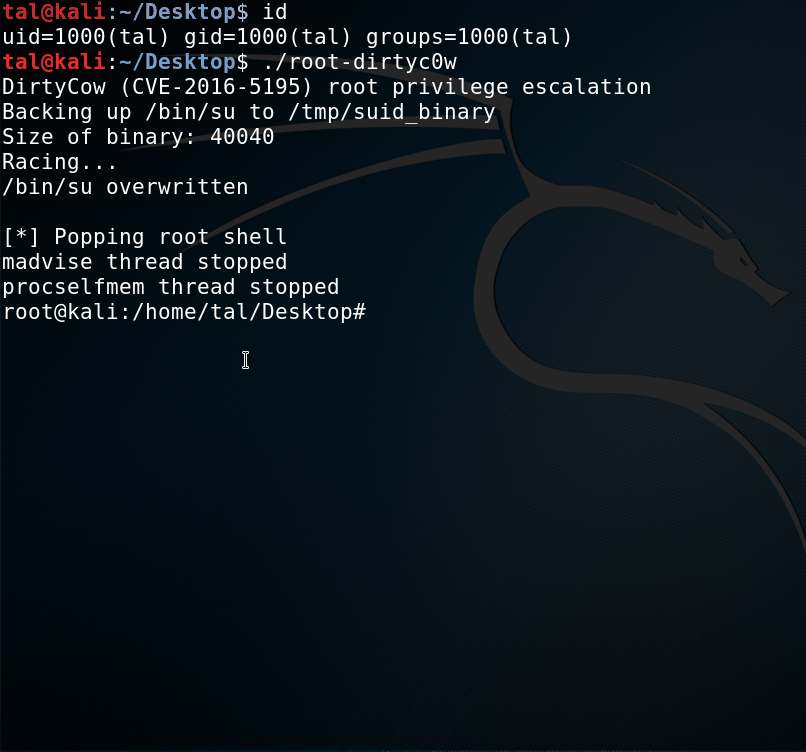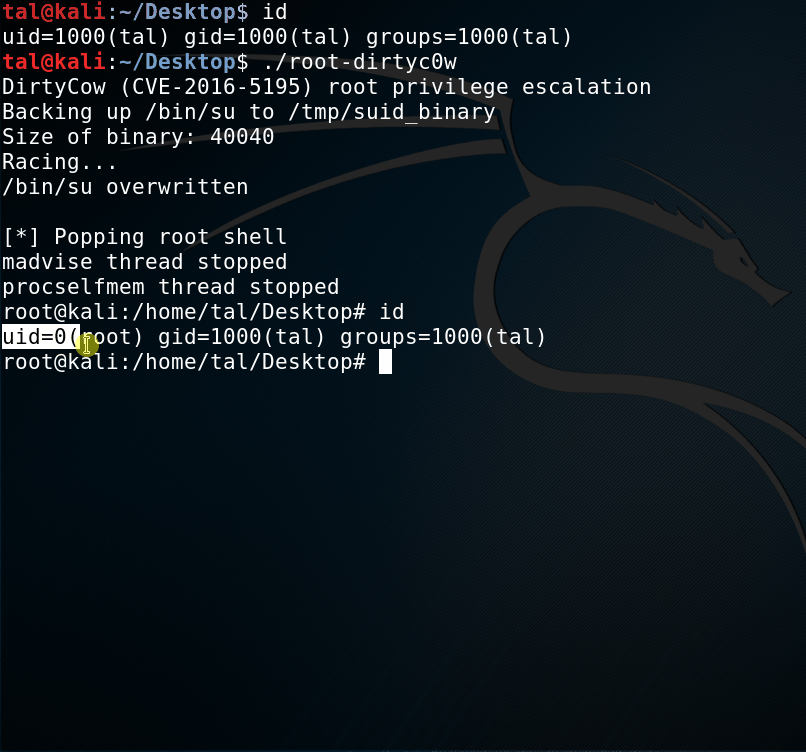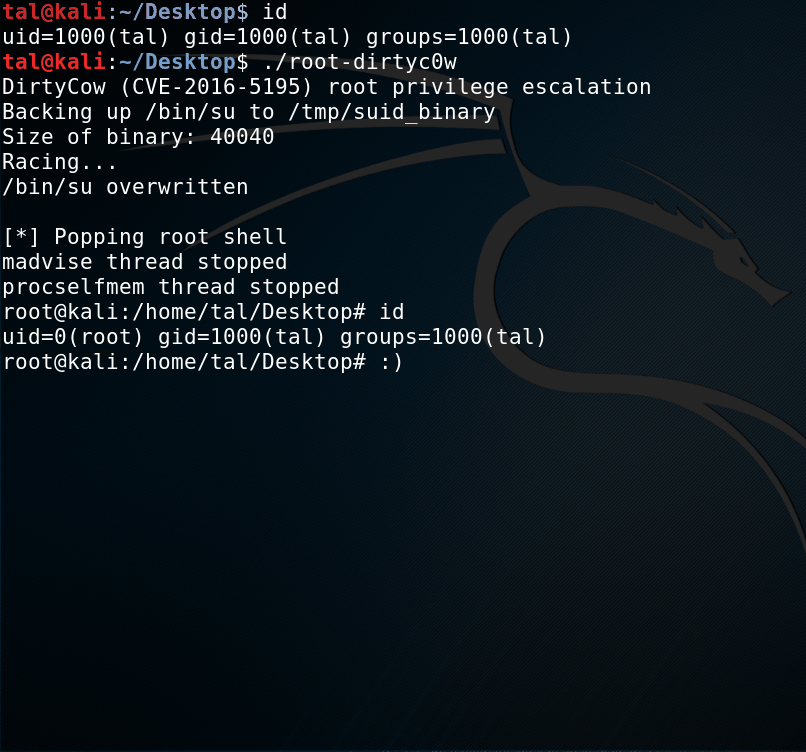 talsim/root-dirtyc0w
DirtyCow Root-Rechteausweitung (CVE-2016-5195)
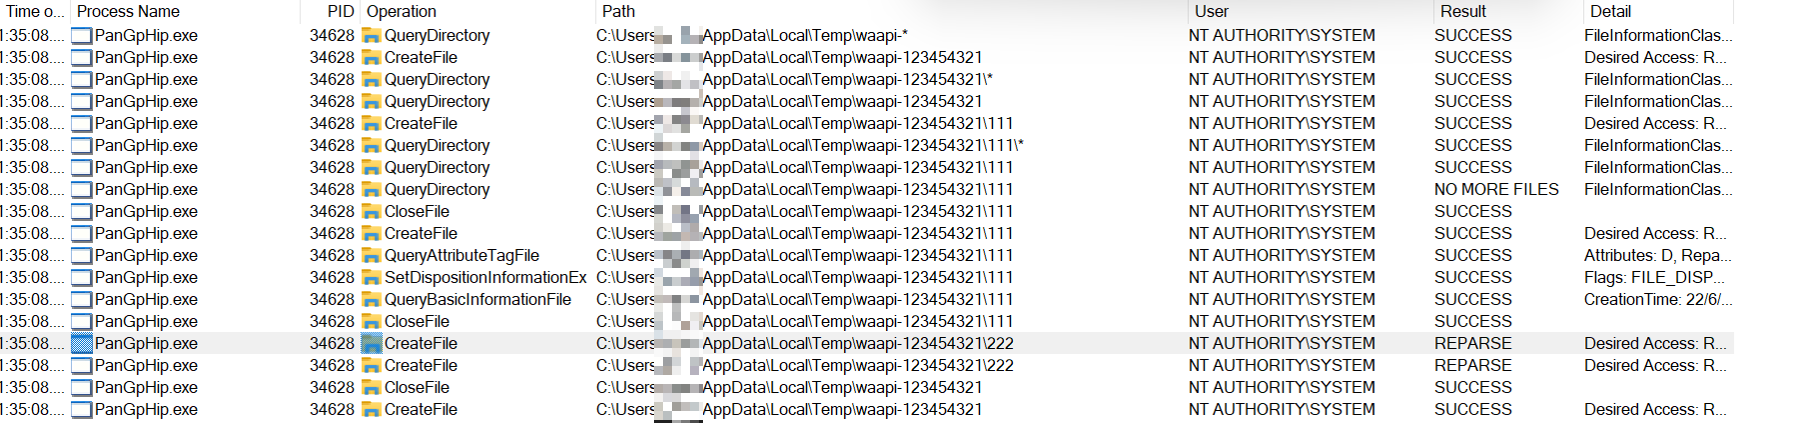 hagrid29/cve-2024-2432-paloalto-globalprotect-eop
Proof-of-Concept-Exploit für CVE-2024-2432, der lokale Privilegieneskalation unter Windows durch willkürliches Löschen von Dateien mittels eines…








