
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 bats3c/ghost-in-the-logs
Tool auf Kernel-Ebene zum Deaktivieren von Sysmon und Windows Event Logging durch treiberbasierte Hook-Injektion, was verschleierte…
 nccgroup/nccfsas
Öffentlich veröffentlichte Informationen des Full Spectrum Attack Simulation (FSAS)-Teams von NCC Group.
 dec0ne/davrelayup
Automatisiert die lokale Privilegienausweitung zu SYSTEM auf in eine Domäne eingebundenen Windows-Workstations, indem NTLM-Authentifizierung von…
 gabriellandau/pplfault
Windows-Exploit zur Privilegieneskalation, der eine TOCTOU-Schwachstelle in Code Integrity ausnutzt, um Protected Process Light zu umgehen, als…
 rootsecdev/cve_2026_31431
Exploit-POC für CVE_2026_31431
 malwaretech/edr-preloader
Ein EDR-Bypass, der EDRs daran hindert, unseren Prozess zu hooken oder DLLs in ihn zu laden, indem er die AppVerifier-Ebene kapert.
 winterknife/pinkpanther
Handgefertigter Windows-x64-Kernel-Mode-Shellcode zum Token-Diebstahl
 scumjr/dirtycow-vdso
PoC für Dirty COW (CVE-2016-5195)
 dec0ne/shadowspray
Ein Tool zum Verteilen von Shadow Credentials über eine gesamte Domäne in der Hoffnung, längst vergessene GenericWrite/GenericAll-DACLs über andere…
 antoniococo/sspiuacbypass
UAC mit SSPI-Datagrammkontexten umgehen
 pikpikcu/pentest-tools-framework
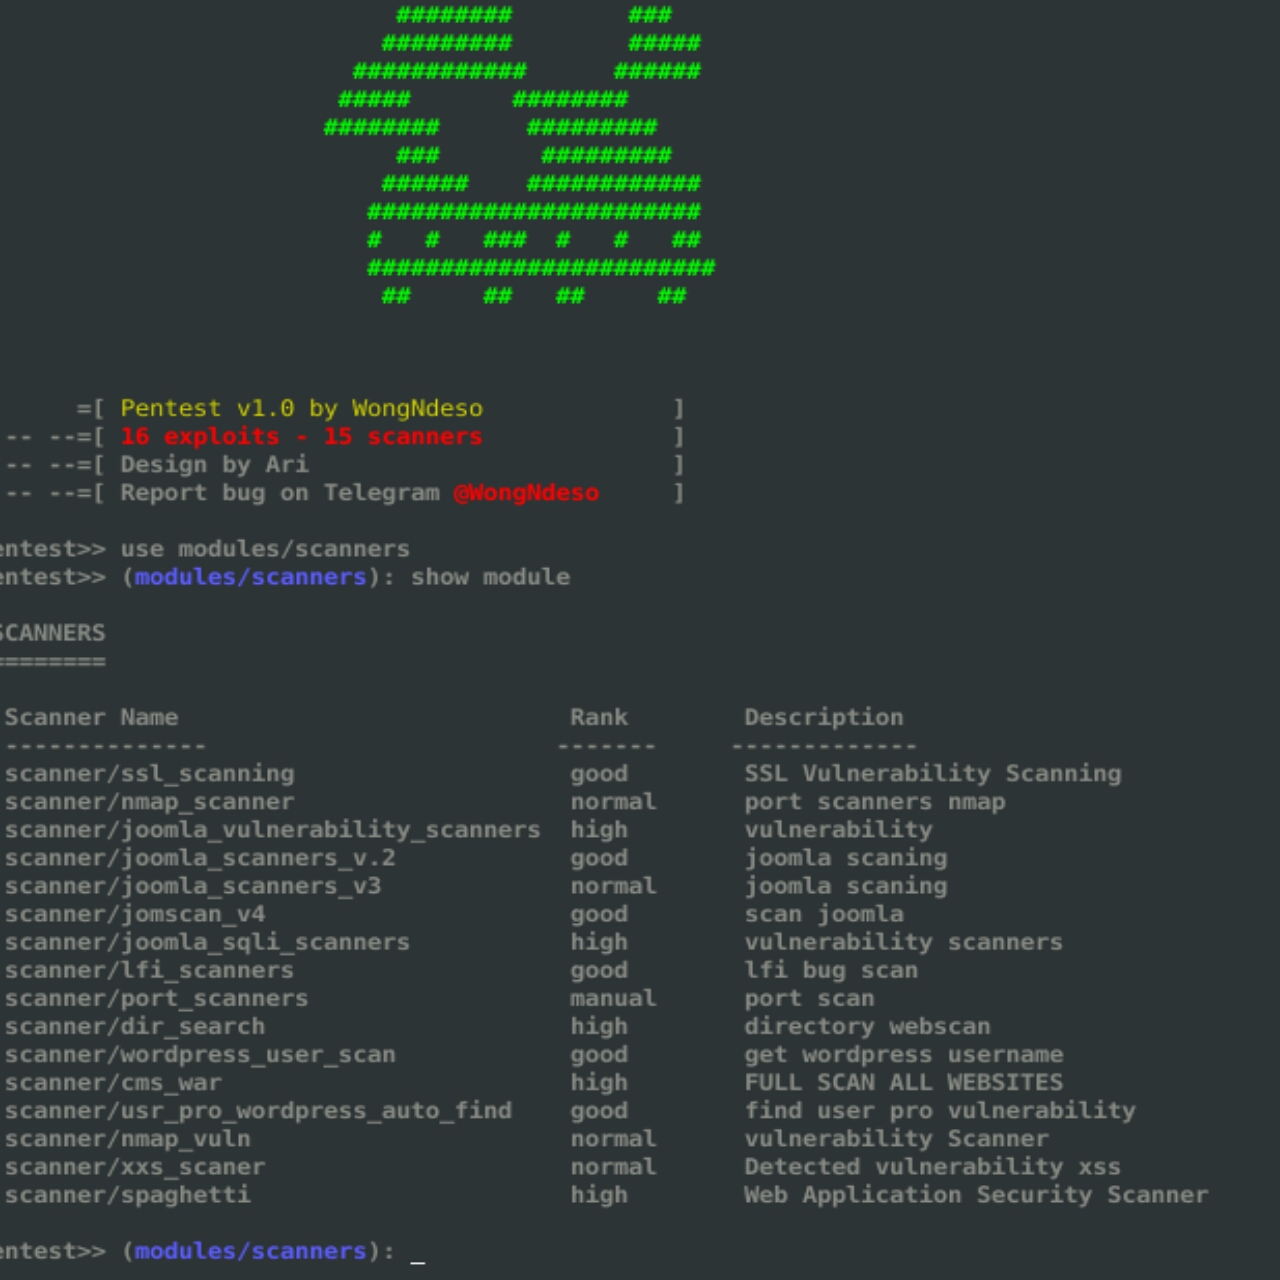
Pentest Tools Framework ist eine Datenbank mit Exploits, Scannern und Werkzeugen für Penetrationstests. Pentest ist ein leistungsfähiges Framework,…
 synacktiv/grouppolicybackdoor
Framework zur Manipulation und Ausnutzung von Gruppenrichtlinienobjekten
 0x36/weightbufs
ANE-Kernel-Exploit mit Lese-/Schreibzugriff für iOS 15 und macOS 12

 brav0hax/smbexec
Schnelles psexec-ähnliches Angriffstool mit Samba für Remote-Befehlsausführung, Credential-Dumping und laterale Bewegung über Windows-Netzwerke mit…
 winscripting/uac-bypass
PowerShell-Proof-of-Concept, das die Windows-Benutzerkontensteuerung (UAC) umgeht, um Rechte zu erhöhen – vorgesehen für autorisierte…
 orange-cyberdefense/p3-loader
P³-Shellcode Loader ist ein Loader, der eine Code-Injektionstechnik implementiert, die die Process-Parameters-Struktur als Ausführungs- und…
 h4k6/cve-2023-0179-poc
Ausnutzung der Schwachstelle (CVE-2023-0179) Diese Schwachstelle wurde als CVE-2023-0179 zugewiesen und betrifft alle Linux-Versionen von 5.5 bis…








