
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 0-d3y/langflow-rce-exploit
Exploit für Remote-Code-Ausführung für Langflow (CVE-2025-3248) - [ Von S4Tech ]
 im10n/cve-2025-4404-poc
POC für CVE-2025-4404
 vr00mm/cve-2025-49144
PoC CVE-2025-49144
 vulnquest58/dirtyclone-exploit
CVE-2026-46331 — Lokale Privilegieneskalation im Linux-Kernel TC pedit + IPsec TEE Page-Cache-Korruption · Betroffene Kernel: ≤ 6.12.9
 sincan2/rce-cve-2025-32710
Windows Remote Desktop Services Schwachstelle ermöglicht Remotecodeausführung
 manhndd/cve-2019-6329
Lokale Privilegienausweitung im HP Support Assistant
 pwndorei/cve-2023-36407
PoC - CVE-2023-36407
 dcheng69/cve-2022-0185-case-study
Bildungsfallstudie und Exploit-Entwicklungsdurchgang für CVE-2022-0185, einen Heap-basierten Pufferüberlauf im Linux-Kernel, der eine lokale…
 meowkis/tcp-zerocopy-sm
ghostlock + tcp-zerocopy-Hybrid CVE-2026-43499-Anpassung für Samsung-Kernel
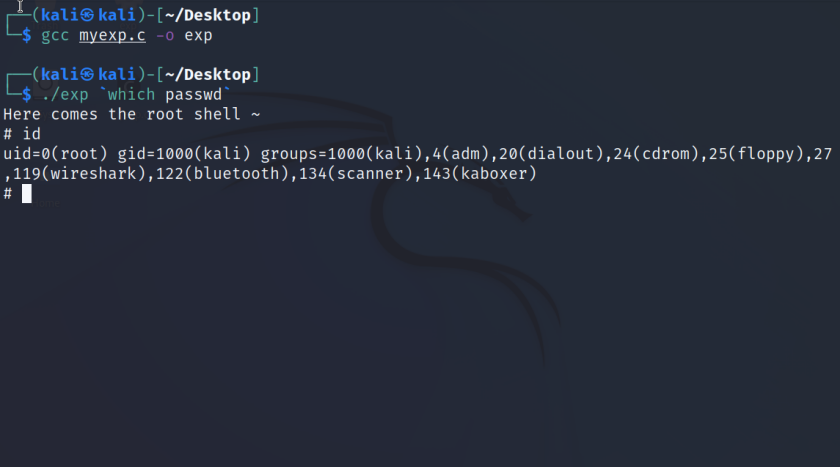 rabomen/dirty-pipe
Exploit für CVE-2022-0847
 mr-dj/cve-2024-48990
PoC für CVE-2024-48990
 onesmiledx/cve-2026-43499
Eine modifizierte Methode, um Android-Geräte mit gesperrtem Bootloader über einen neuen Exploit zu rooten. (Nur für Samsung oder ähnliche Geräte, da…
 morphine009/cve-2025-46157
Proof-of-Concept-Exploit für CVE-2025-46157: Remote-Codeausführung über unsicheren Datei-Upload im Timetrax V1 Attendance-Modul, mit…
 kuzeyardabulut/cve-2025-8045
Dirty-Pagetable-Exploit für CVE-2025-8045
 george0papasotiriou/cve-2026-21017-ldap-anonymous-bind-privilege-escalation
Python-Proof-of-Concept für die LDAP-Privilegienerweiterung durch anonyme Binds, das unsichere ACLs simuliert, um über unauthentifizierte LDAP-Binds…
 george0papasotiriou/cve-2026-3030-prototype-pollution-in-json-merge-patch
Demonstriert CVE-2026-3030 Prototype Pollution in einer Node.js-JSON-Merge-Patch-REST-API, einschließlich eines verwundbaren Servers und eines…
 s1lkys/cve-2020-29669
Macally WIFISD2
 h3x0v3rl0rd/dirtyc0w
Exploit für Dirty COW (CVE-2016-5195), der eine lokale Privilegienausweitung auf verwundbaren Linux-Kerneln über eine Race Condition im…








