
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 p4x1s/cve-2023-21768-poc
CVE-2023-21768 Windows 11 22H2 lokale System-Rechteausweitung POC
 theandersmadsen/humane-aipin-ghostlock
Bewachter, nur auf Quellcode basierender Root-PoC für den Humane AI Pin für CVE-2026-43499
 e-r-butch/f9360-cve43499
SM-F9360 (Galaxy Z Fold4, q4q) KernelSU-Root bei gesperrtem Bootloader — CVE-2026-43499 temporärer Root → LD_PRELOAD-DEFEX-Bypass → no-LTO clang-12…
 sammyenigma/cve-2026-43499-s26
Android GKI 6.12 Kernel-Exploit für CVE-2026-43499, der einen rt_mutex-Rollback-Bug mit pselect-Stack-Overwrite verkettet, um Root auf Samsung- und…
 cyberharsh/apache-couchdb-cve-2017-12635
# Docker-basierte Reproduktionsumgebung für Apache CouchDB CVE-2017-12635 – vertikale Privilegienerweiterung über JSON-Parser-Inkonsistenz, die die…
 deancyl/s9180-rootmygalaxy
RootMyGalaxy für Galaxy S23 Ultra SM-S9180 (FZG1) – temporärer Root via CVE-2026-43499, KernelSU Late-Load, kein Partition-Flashing, kein Knox
 trickster0/offensiverust
Rust-Waffenisierung für Red-Team-Einsätze.
 k8gege/cve-2021-1675
Exploit für CVE-2021-1675 (PrintNightmare), der eine lokale und entfernte SYSTEM-Level-Privilegieneskalation unter Windows über den Print…
 0xfml/cve-2023-30765
CVE-2023-30765 / ZDI-23-905 - Delta Electronics Infrasuite Device Master Privilegieneskalation
 rurixis/msrkit
Ein Konzept zur Verwendung einer ROP-Kette in Kombination mit einem WRMSR-Primitiv, um Kernelfunktionen aufzurufen und unsignierte Treiber über BYOVD…
 lolbas-project/lolbas
Von der Landschaft lebende Binärdateien und Skripte - (LOLBins und LOLScripts)
 jgoyd/ios18.6.2-persistent-automation-exploit-in-siri-shortcuts-and-apple-swc
Dieses Repository dokumentiert eine Schwachstelle in Siri Shortcuts und Shared Web Credentials (SWC), die es fehlerhaften Payloads ermöglicht,…
 soralis0912/cve-2026-43499-aristotle
Lokaler Privilege-Escalation-Exploit für Xiaomi XIG04 (Android 12) über CVE-2026-43499 Kernel Use-After-Free. Data-only Direct-Root-Technik mit…
 ustayready/thunderstorm
Ein Sammler und Ableitungs-Engine. Es kartiert Ihre Umgebung, bewertet effektive Berechtigungen und Vertrauen und schreibt einen vollständigen…
 kamalx06/tornadorevc2
Modulares Post-Exploitation-Framework zur Verwaltung von Reverse-Shell-Sitzungen über TCP/TLS/mTLS mit Plugins für Enumeration, In-Memory-Ausführung,…
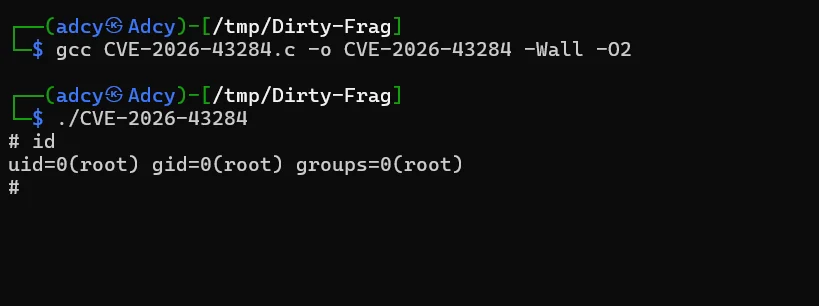 cyber-niz/dirty-frag
C Proof-of-Concept-Exploit für CVE-2026-43284 (Dirty Frag), eine lokale Privilegienerweiterung im Linux-Kernel, die durch Page-Cache-Korruption auf…
 h3x0v3rl0rd/cve-2011-1249
Lokaler Privilegieneskalations-Exploit für Microsoft Windows (x86), der auf die afd.sys-Treiber-Sicherheitslücke (MS11-046) abzielt. Kompiliert mit…
 ly4k/certipy
Tool für die Active Directory Certificate Services Enumeration und Missbrauch








