
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 bishopfox/cloudfox
Automatisierung des Situationsbewusstseins für Cloud-Penetrationstests.
 yijiacloud/ghostlock-oppo-pckm00
CVE-2026-43499 GhostLock futex UAF LPE PoC für OPPO PCKM00 (SM6150) / Linux 4.14.180
 pwardle/not-a-mused
Proof-of-Concept, das eine undokumentierte Einstellung des Muse-Diktierendpunkts ausnutzt und es einem lokalen unprivilegierten Prozess ermöglicht,…
 gitchw/ghostlock-cve-2026-43499
CVE-2026-43499 (GhostLock) – Linux-Kernel-Futex-PI-rt_mutex-UAF-ARM32-Privilege-Escalation-Forschung, die auf die Huawei Watch 4 Pro (Kernel 5.4.210)…
 a0yami/cve-2025-50505
Exploit für CVE-2025-50505 in Clash Verge Rev, der lokale Privilegienausweitung und Remote-Codeausführung über eine nicht authentifizierte API…
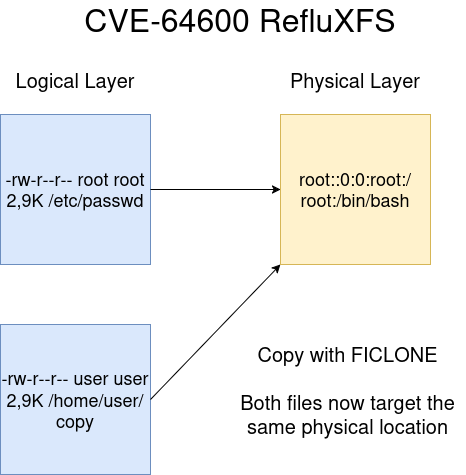 litosmartin/cve-2026-64600-refluxfs-poc
Ein POC für den kürzlich entdeckten Qualys-Bug bei COW mit XFS
 stillbigjosh/kube-reaper
Scannt Kubernetes-Cluster aus jeder Identität, markiert gefährliche Berechtigungen und verkettet sie zu mehrstufigen Eskalationspfaden bis zur…
 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: Automatische Linux-Privilege-Escalation durch Ausnutzung leicht zugänglicher Schwachstellen, z. B. gtfobins,…
 d4rk007/redghost
Linux Post-Exploitation Framework, geschrieben in Bash, entwickelt um Red Teams bei Persistenz, Reconnaissance, Privilege Escalation und dem…
 yowise/cve-2022-26923
Detaillierter technischer Bericht und Proof-of-Concept für CVE-2022-26923, eine Privilegienausweitungsschwachstelle in Active Directory Certificate…
 kaill-jlq/mmskillrisk
Benchmark- und Evaluierungs-Harness, der testet, ob LLM-Agenten bösartigen Anweisungen widerstehen, die in multimodalen Skill-Bildern verborgen sind,…
 bhdresh/dejavu
DejaVU - Open-Source-Täuschungsframework
 satheesh575555/frameworks_base_aosp10_r33_cve-2021-0688
Proof-of-concept, das eine Privilegieneskalation in Android 10 durch eine Framework-Schwachstelle (CVE-2021-0688) demonstriert und eine lokale…
 pennyw0rth/netexec
Post-Exploitation-Framework für automatisierte Netzwerk-Authentifizierungstests, Credential-Harvesting und laterale Bewegung in Windows/AD-Umgebungen…
 xairy/linux-kernel-exploitation
A collection of links related to Linux kernel security and exploitation
 ps5dev/byepervisor
Ein PS5-Hypervisor-Exploit für 1.xx-2xx-Firmwares.
 digiprosec/microtrick
Eigenständiger Python-PoC, der die MikroTrick-SSH-Kette (CVE-2026-86060, CVE-2026-67279) ausnutzt, um unauthentifizierten vollständigen Admin-Zugriff…
 mgeeky/stracciatella
OpSec-sicherer PowerShell-Runspace aus C# heraus (alias SharpPick) mit deaktiviertem AMSI, Constrained Language Mode und Script Block Logging beim…








