
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 stigtsp/cve-2018-20162-digi-lr54-restricted-shell-escape
Proof-of-concept-Exploit für CVE-2018-20162: Sandbox-Escape in Digi TransPort LR54 LTE-Router durch SIGINT-Handling-Fehler, der Root-Shell-Zugriff…
 rocket-panda/cve-2025-9074
Bash-basiertes Exploit-Skript für CVE-2025-9074, das die interne Docker-API missbraucht, um das Host-Laufwerk C einzubinden, Befehle innerhalb eines…
 ridhinva/defender-privilege-escalation-scanner
Scanner: CVE-2026-41091/45498 Microsoft Defender LPE/DoS — Python-Scanner für Windows Defender Privilegieneskalation (CISA KEV)
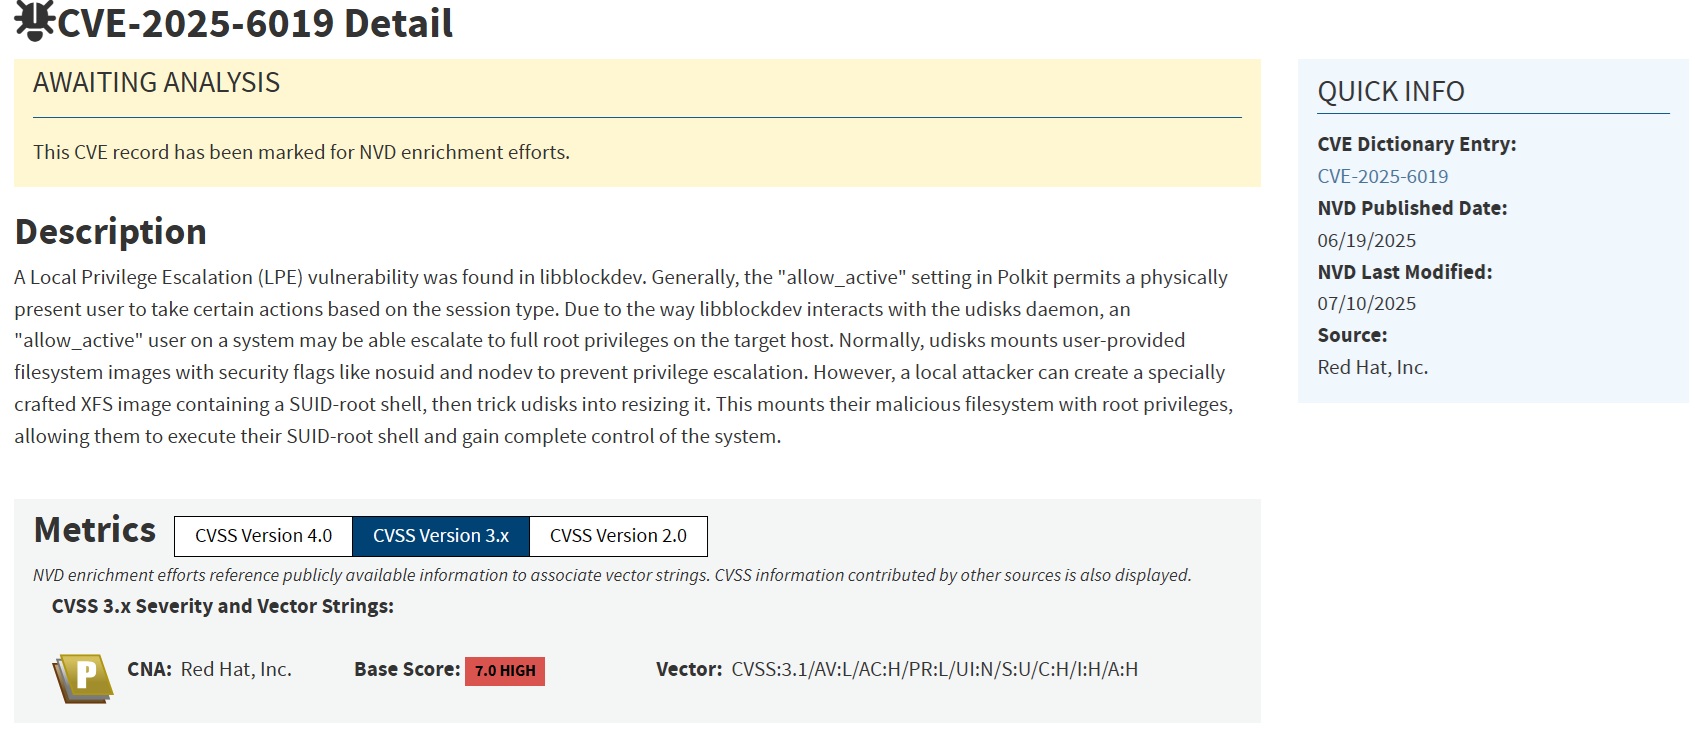 phamdinhquy2512/cve-2025-6019-exploitation
Bildungsreproduktion von CVE-2025-6019, einer lokalen Rechteausweitung in UDisks2 über ein bösartiges Dateisystem-Image mit SUID-root-Binärdatei.…
 learner202649/cve-2026-47102-poc
Der Code zur persönlichen Reproduktion der entsprechenden Schwachstelle.
 justjoeyking/cve-2024-32019-ndsudo
# Bash-basierter Privilege-Escalation-Exploit für CVE-2024-32019 im ndsudo-Tool des Netdata-Agents, der eine unsichere PATH-Suche ausnutzt, um…
 cypherlobo/dirtypipe-bsi
Ein Root-Exploit für CVE-2022-0847 (Dirty Pipe)
 c0gnit00/cve-2025-9074
PHP-PoC, Exploit für CVE-2025-9074
 blueisbeautiful/cve-2018-19323
Ein Exploitation-Framework für CVE-2018-19323 – GIGABYTE GDrv Privilege-Escalation-Schwachstelle mit Multi-Architektur-Unterstützung und…
 amjadali-110/cve-2023-43317
Vertikale Privilegienerweiterung über Session Storage von Amjad Ali (CVE-2023-43317)
 abian2/cve-2024-21626
Proof-of-Concept für CVE-2024-21626, eine Container-Escape-Schwachstelle in runc, die Exploitation-Techniken demonstriert.
 simoesctt/ctt-proxylogon-rce-v1.0---convergent-time-theory-enhanced-microsoft-exchange-exploit
Ein erweiterter Exploit für Microsoft Exchange Server (CVE-2021-26855, CVE-2021-27065), verbessert mit Prinzipien der Convergent Time Theory, der…
 si-ni/cve-2025-29927-proof-of-concept
Capture the Flag Herausforderung: CVE-2025-29927 in Kombination mit einer Befehlseinschleusungsschwachstelle
 andrd3v/cve-2026-43783
Proof-of-Concept und technischer Writeup für CVE-2026-43783, eine lokale Rechteausweitung unter macOS über DesktopServicesHelper XPC beliebiges…
 sadpainy/stuxnet
Pädagogische Rekonstruktion des Stuxnet-Wurms für Malware-Analyse und defensive Forschung. Enthält Module für Privilege Escalation,…
 hkenzokimura/cve-2021-1675
# Pädagogischer Proof-of-Concept für PrintNightmare (CVE-2021-1675/34527) mit simuliertem, nicht funktionsfähigem Payload, Angriffsablauf-Analyse,…
 r3dw4n48m3d/cve-2021-3493-exploit
C-basierter lokaler Privilege-Escalation-Exploit für CVE-2021-3493, der auf OverlayFS in Linux-Kerneln vor 5.11 abzielt. Enthält Kompilierungs- und…
 mcub3/cve-2026-31431
C PoC für CVE-2026-31431, eine LPE ohne Privilegien unter Linux, die eine AF_ALG-Page-Cache-Korruption ausnutzt, um /usr/bin/su zu überschreiben und…








