
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 recofu/cve-2026-31431-copy-fail
Lokaler Privilege-Escalation-Exploit für CVE-2026-31431 im Crypto-Subsystem des Linux-Kernels, der mit einem minimalen Python-Skript Root-Zugriff und…
 emmmmllll/copy-fail-zig
Zig-Implementierung des Copy Fail Linux LPE (CVE-2026-31431), die eine eigenständige Binärdatei zur Ausnutzung der Schwachstelle für…
 drapl0n/pwnkit
USB Rubber Ducky-Payload, das CVE-2021-4034 ausnutzt, um Privilegien zu erweitern und auf Unix-ähnlichen Systemen in unter 10 Sekunden eine…
 oopnv70-lab/ghostlock-honor-aak-probe
Dieses Repository hat bestätigt, dass dieser Exploit nicht realisierbar ist und wurde zum Tode verurteilt; es werden dauerhaft keine Updates mehr…
 l0ss/grouper
Ein PowerShell-Skript, das hilft, anfällige Einstellungen in AD-Gruppenrichtlinien zu finden. (veraltet, stattdessen Grouper2 verwenden!)
 praetorian-inc/pentestly
Python- und PowerShell-Framework für interne Penetrationstests
 cube0x0/sharpmapexec
Windows-natives Penetrationstest-Schweizer Taschenmesser für laterale Bewegung, Zugriff auf Anmeldeinformationen, Datenerxilration und…
 ralfhacker/kerbeus-bof
BOF für Kerberos-Missbrauch (eine Implementierung einiger wichtiger Funktionen von Rubeus).
 zeronetworks/bloodhound-tools
Sammlung von Werkzeugen, die die Netzwerkdimension in Bloodhounds Daten widerspiegeln
 logangoins/sharpsuccessor
SharpSuccessor ist ein .NET-Proof-of-Concept (POC) zur vollständigen Waffenisierung von Yuval Gordons (@YuG0rd) BadSuccessor-Angriff von Akamai.
 neffisback/wsuks
Automatisierung des MITM-Angriffs auf WSUS
 sensepost/impersonate
Ein Windows-Token-Impersonationstool
 initstring/uptux
Linux Privilegien-Eskalationsprüfungen (systemd, dbus, socket fun, etc)
 mr-un1k0d3r/azureredops
Azure RedOps ist ein Toolkit für offensive Sicherheit zur Bewertung der Sicherheitslage von Microsoft Entra ID.
 dafthack/check-localadminhash
Check-LocalAdminHash ist ein PowerShell-Tool, das versucht, sich über WMI oder SMB mit einem Passwort-Hash bei mehreren Hosts zu authentifizieren, um…
 impalabs/cve-2023-27326
VM Escape für Parallels Desktop <18.1.1
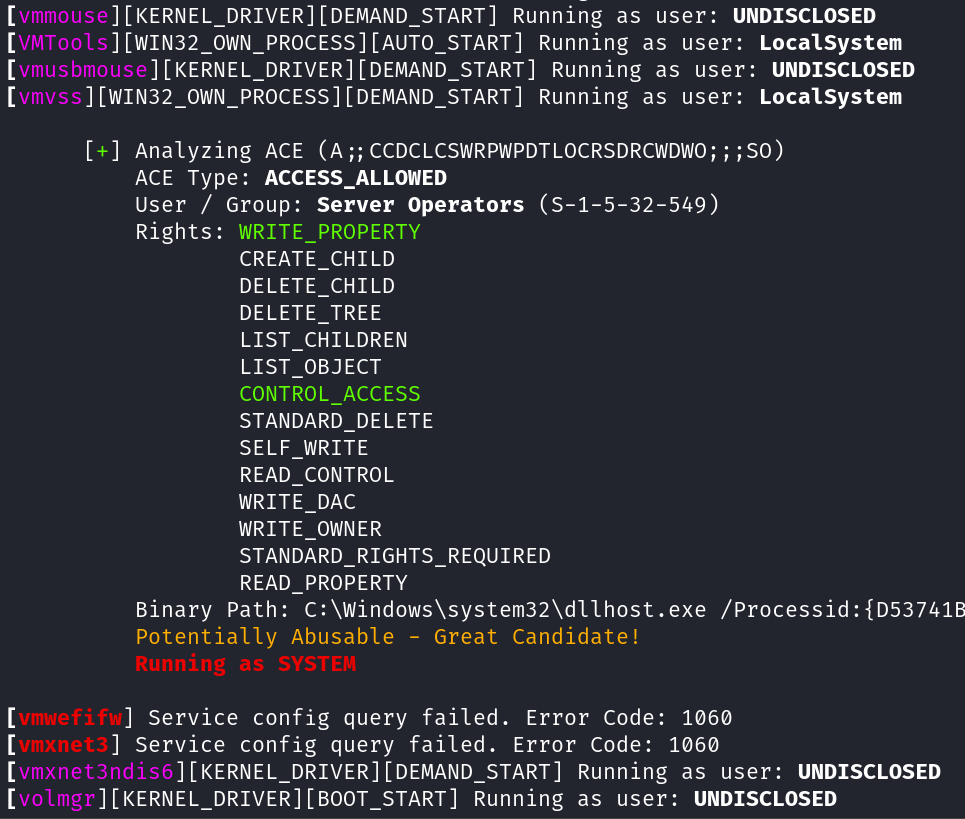 t3l3machus/aceshark
ACEshark ist ein Dienstprogramm, das für die schnelle Extraktion und Analyse von Windows-Dienstkonfigurationen und Access Control Entries entwickelt…
 s3cur3th1ssh1t/namedpipepth
Pass the Hash an eine Named Pipe für Token-Impersonation








