
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 abedallarawashdeh/htb-twomillion-machine
Hack The Box TwoMillion Machine-Writeup — JWT-/Invite-Code-Bypass, IDOR, Command-Injection und CVE-2023-0386 Privilege Escalation.
 satheesh575555/frameworks_base_aosp10_r33_cve-2021-0319
Android 10 AOSP-Framework-Exploit zur Privilegienerweiterung für CVE-2021-0319. Proof-of-Concept, das die Ausnutzung einer Schwachstelle im…
 uname1able/cve-2025-21333
Proof-of-Concept-Exploit für CVE-2025-21333, einen heap-basierten Pufferüberlauf in Hyper-Vs vkrnlintvsp.sys, der zu lokaler Privilegienausweitung…
 lemonadern/poc-cve-2019-14287
Docker-basierter PoC, der CVE-2019-14287 sudo-Privilegieneskalation durch Umgehung der Runas-Benutzereinschränkung demonstriert, mit…
 kougyokugentou/cve-2021-1675
Ein kleines PowerShell-Skript, um den Druckerspoolerdienst mithilfe der Desired State Configuration zu deaktivieren.
 ichhyak22/eternalblue-exploit-demonstration-ms17-010
Cybersicherheits-Labor, das die Ausnutzung von CVE-2017-0144 (EternalBlue) mit Metasploit gegen eine anfällige Windows 7 VM demonstriert und…
 rinaliyeva/metasploitable2-vsftpd-exploitation
Projekt: vsFTPd 2.3.4 Backdoor-Ausnutzung (CVE-2011-2523) auf Metasploitable 2
 abdullahmaqbool22/explosive-as-hell-mcs-qualifer-web-500
[First-Blood-XO] React Server Component-Endpunkt anfällig für CVE-2025-55182 (RCE) → SUID-Binärdateien aufgezählt → /usr/bin/perl hatte SUID gesetzt…
 hrmtz/snet
KI-geführtes CTF - Brechen Sie mit Claude Code als Trainer in einen echten Server ein
 likithmanoj/nhi-risk-analyzer
Entdeckt, bewertet risikomäßig und behebt nicht-menschliche Identitäten in AWS, Azure und GCP mithilfe von offline regelbasierter Analyse, Erkennung…
 mhdnihan/cve-2026-43284-dirty-frag-
Technische Analyse von CVE-2026-43284 (Dirty Frag), einer lokalen Privilegieneskalation im Linux-Kernel-xfrm-ESP, die Page-Cache-Schreibvorgänge auf…
 ayub0x7/cve-2024-32019-poc
Prüft die Netdata ndsudo SUID PATH Privilegieneskalations-Exposition für CVE-2024-32019 und validiert Patches ohne weaponisierte Ausnutzung.
 rat5ak/cve-2026-31431-copyfail-static-elf--poc
Minimaler 587-Byte-ELF-Exploit für CVE-2026-31431, der lokale Privilegieneskalation über AF_ALG-Splice-Page-Cache-Korruption erreicht. Keine libc-…
 xiaolichan/invoke-samspoofing
CVE-2021-42287/CVE-2021-42278 Exploits in PowerShell
 horkimhab/cve-2026-65400
Proof-of-Concept-Exploit für CVE-2026-65400, der authentifiziertes Lesen/Schreiben von Dateien, Reverse Shells und Persistenz auf macOS über Apple…
 6abc/copy-fail-cve-2026-31431-dirty-frag-cve-2026-43284
Lokaler Privilege-Escalation-Exploit für Linux-Kernel-CVEs CVE-2026-31431 und CVE-2026-43284, mit C- und Python-Proof-of-Concept-Code, der auf…
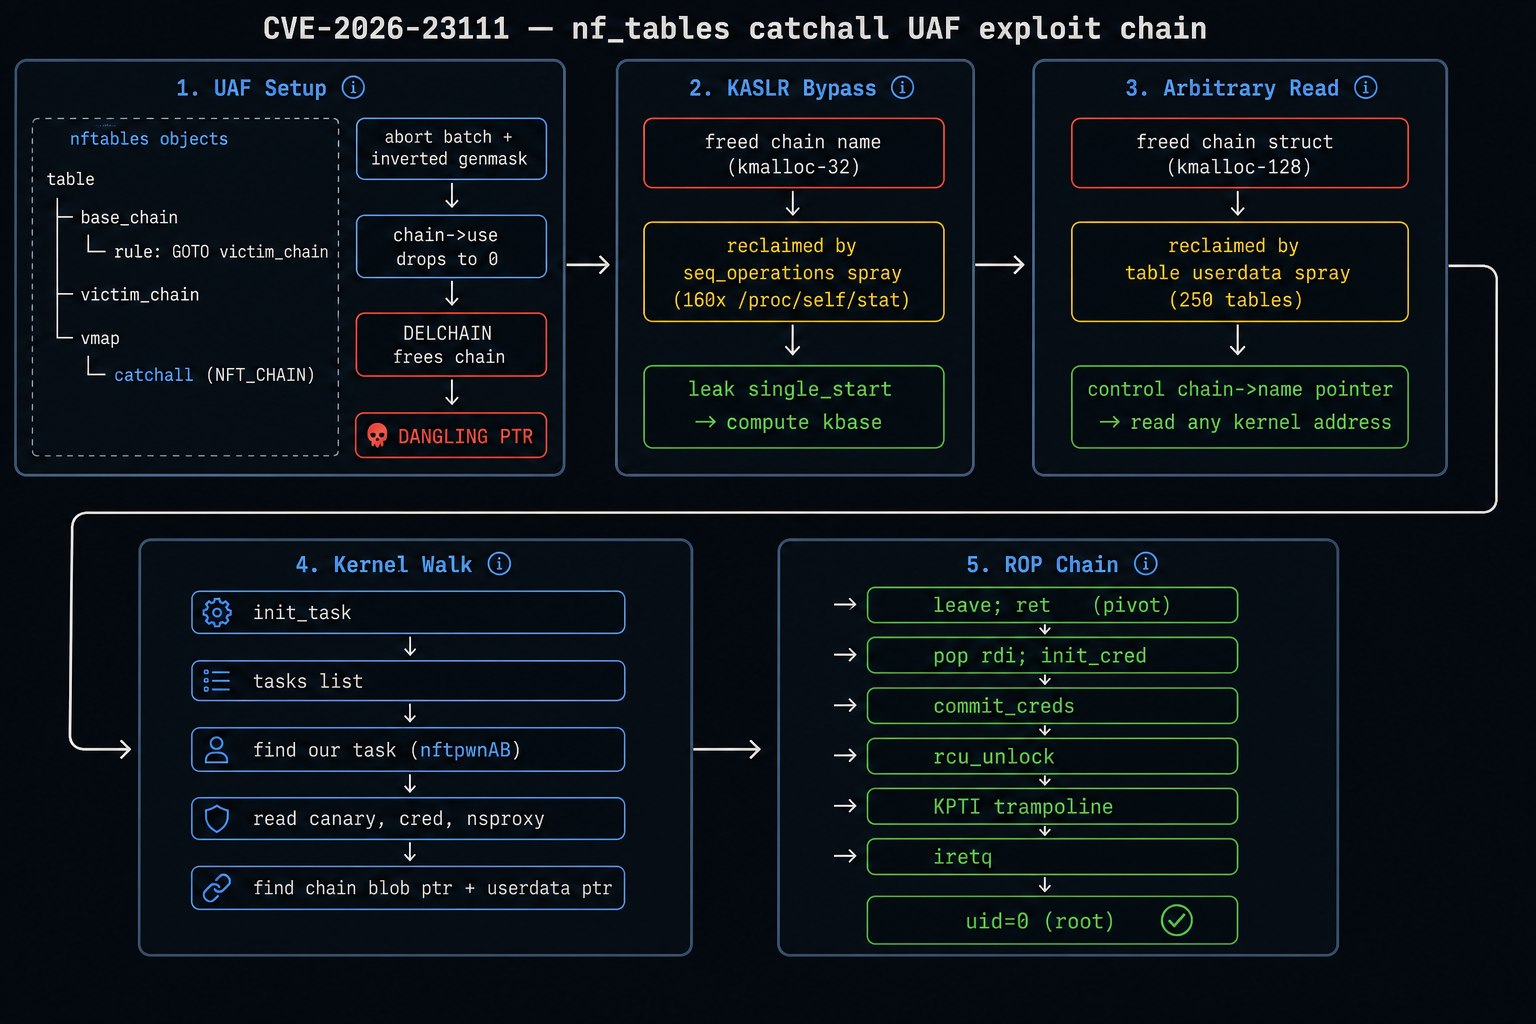 knz-source/cve-2026-23111-poc-noddlenpottato
CVE-2026-23111 nf_tables catchall UAF — nicht privilegierte LPE für Linux 5.10-6.18. Auto-adaptiver Exploit mit KASLR-Bypass, beliebigem Kernel-Read…
 ignitetechnologies/privilege-escalation
Dieser Spickzettel richtet sich an CTF-Spieler und Einsteiger, um ihnen die Grundlagen der Privilege Escalation anhand von Beispielen zu vermitteln.








