
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 gmh5225/dse-patcher
Windows-Tool, das die Treibersignaturerzwingung durch Patchen von Kernel-Variablen deaktiviert und so das Laden unsignierter Treiber für Tests und…
 686f6c61/poc-copyescape-cve-2026-17106
Funktionsfähiger PoC für CVE-2026-17106 (CopyEscape): TOCTOU-Race in docker cp, das beliebiges Schreiben auf dem Docker-Host ermöglicht. Docker-Labor…
 i-am-jakoby/powershell-for-hackers
Dieses Repository ist eine Sammlung von PowerShell-Funktionen, die jeder Hacker kennen sollte.
 reverseclabs/sharpgpoabuse
SharpGPOAbuse ist eine in C# geschriebene .NET-Anwendung, die verwendet werden kann, um die Bearbeitungsrechte eines Benutzers an einem…
 itm4n/ppldump
Speicherauszug eines PPL mit einem Userland-Exploit
 0xdea/exploits
Öffentliches Exploit-Repository, das lokale Privilegienerweiterungen, Buffer-Overflows und Datenbank-Exploits für Linux, Solaris, AIX, OpenBSD,…
 j-jaeyoung/bad-epoll
Linux-Kernel-Exploit zur Privilegieneskalation für CVE-2026-46242, ein Race-Condition-Use-after-Free in epoll, mit 99 % zuverlässigem Root-Zugriff…
 crusaders-of-rust/cve-2022-0185
CVE-2022-0185
 egebalci/egesploit
EGESPLOIT ist eine Golang-Bibliothek für die Entwicklung von Malware.
 captmag/maldev
Erstellung mehrerer Malware-Tools bestehend aus Umgehung, Aufzählung und Ausnutzung
 wavestone-cdt/defcon-cicd-pipelines-workshop
Praktischer CI/CD-Pipeline-Sicherheitsworkshop mit Terraform-Lab, AWS-Exploitation, Kubernetes-Escape und Artifact-Backdooring-Übungen für das…
 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
Dateiloses x64-Assembly-C2-Framework mit Dual-Channel-ICMP/DNS-Protokoll-Pivoting, direkter Syscall-Ausführung und ptrace-basierter Prozessinjektion…
 endgamec2framework/endgame
ENDGAME C2 FRAMEWORK — AI-powered command and control for professional red team operations
 gmh5225/cve-2022-44721-csfalconuninstaller
Exploit für CVE-2022-44721, der die CrowdStrike Falcon Deinstallations-Schutz-Token-Prüfung unter Windows umgeht und es Angreifern mit…
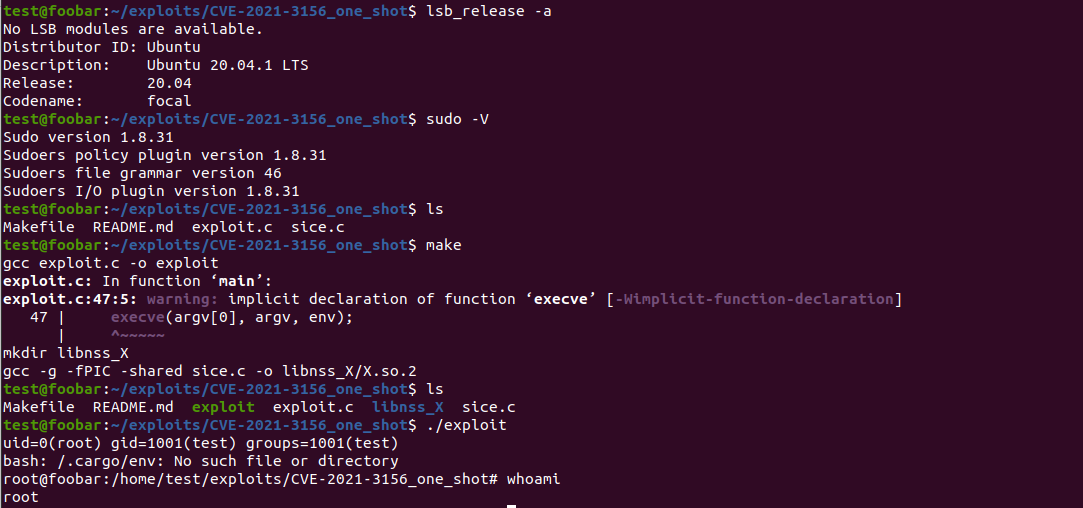 redhawkeye/sudo-exploit
CVE-2021-3156 - sudo-Exploit für ubuntu 18.04 & 20.04
 dylanclaudio/reporte-de-escalada-de-privilegios-local-dirty-frag
Es wurde eine Schwachstellenbewertung auf einer virtuellen Maschine mit Kali Linux unter Verwendung eines Detektorskripts für die…
 verrideo/cve-2024-23774
Repository, das CVE-2024-23774 gewidmet ist, eine Schwachstelle im nicht in Anführungszeichen gesetzten Windows-Dienstpfad, die Informationen und…
 sidegreenhand100/bazad5
Lokale Privilegienausweitung für OS X 10.10.5 über CVE-2016-1828.








