
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 wangs-official/opace6-cve-2026-64560
Temporäres Root-Tool für OnePlus Ace 6, das die Use-after-free-Schwachstelle CVE-2026-64560 im POSIX-CPU-Timer des Linux-Kernels ausnutzt, um bis zum…
 0xblackash/cve-2026-80844
Forschungs-Repository für CVE-2026-80844 (DirtyAH6), eine lokale Rechteausweitung im Linux-Kernel IPv6 AH6/XFRM, mit PoC, Ursachenanalyse und…
 starscow/copy-fail-cve-2026-31431-kubernetes-poc
Proof-of-Concept, das einen Container-Ausbruch auf Kubernetes über die Kernel-Page-Cache-Korruption von CVE-2026-31431 demonstriert und eine…
 vasyapokemon/cve-2026-31431
Forschungs- und Erkennungs-Toolkit für Linux-Kernel-LPE CVE-2026-31431, einschließlich Exploit-Analyse, YARA-Regeln, auditd/Falco-Erkennung,…
 julichaan/cve-2026-31431-python-copyfail-poc
Python-Exploit für CVE-2026-31431, eine Linux-Kernel-Privilegienerweiterung über Page-Cache-Korruption von setuid-Binaries, die Root-Zugriff…
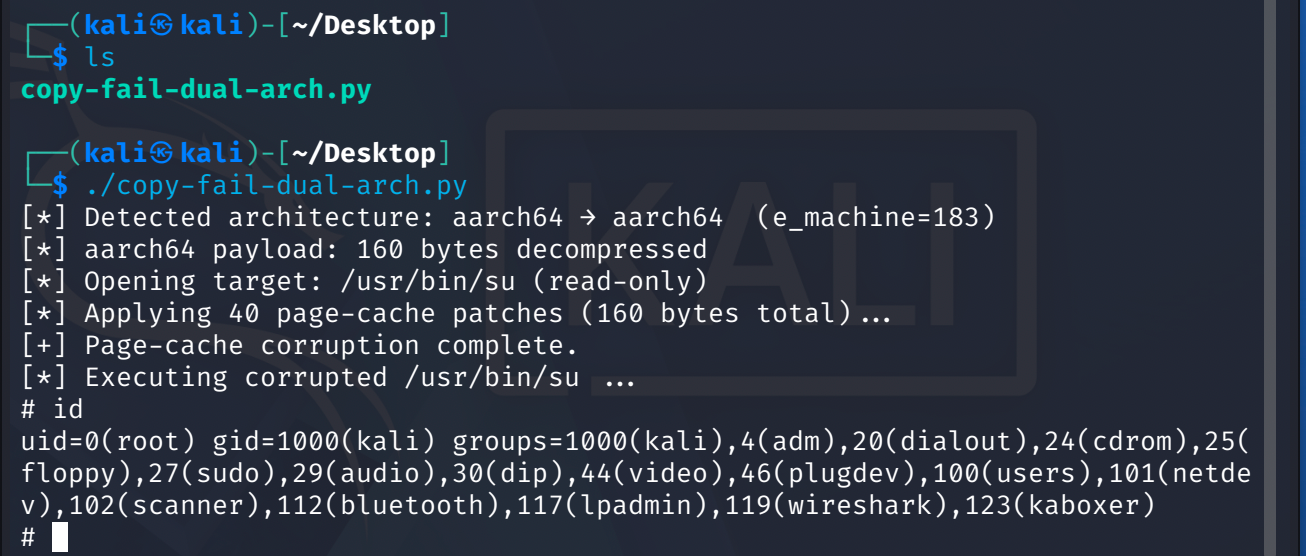 0xer0/cve-2026-31431-copy-fail-add-arm64
Python-Exploit für CVE-2026-31431, eine lokale Privilegieneskalation im Linux-Kernel über AF_ALG und splice() zum Schreiben in den Page Cache,…

 wattocyber/offensive-one-liners
110 Offensive-Security-Einzeiler für autorisierte Tests und CTFs, gruppiert nach Kategorie und Kill-Chain-Schritt.
 ghostpack/certify
C#-Tool zur Aufzählung und Ausnutzung von Fehlkonfigurationen in Active Directory Certificate Services (AD CS), das Missbrauch von…
 exploits-forsale/collateral-damage
Kernel-Exploit für Xbox SystemOS unter Verwendung von CVE-2024-30088
 spiderlabs/portia
Portia zielt darauf ab, eine Reihe von Techniken zu automatisieren, die häufig bei internen Netzwerk-Penetrationstests durchgeführt werden, nachdem…
 ivan-sincek/invoker
Penetrationstest-Dienstprogramm und Antiviren-Bewertungswerkzeug.

 rams3sh/aaia
AWS Identity and Access Management Visualizer und Anomalie-Finder
 wh0am123/cve-2025-54918-poc
POC für CVE-2025-54918 und eine technische Demonstration.
 anonymous941/zygote-injection-toolkit
Ein Kommandozeilenprogramm zur Ausnutzung der Android Zygote-Injektion (CVE-2024-31317)
 bluefrostsecurity/cve-2023-2008
Proof-of-Concept-Code für CVE-2023-2008
 oneoy/cve-2021-3493
C-Exploit für die lokale Rechteausweitung (Local Privilege Escalation) unter Ubuntu OverlayFS (CVE-2021-3493), das ungepatchte Kernel 5.11 und früher…
 snurkeburk/looney-tunables
PoC für CVE-2023-4911








