
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 ahrixia/cve-2024-57429
CVE-2024-57429: PHPJabbers Cinema Booking System v2.0 ist anfällig für CSRF, sodass Angreifer durch gefälschte Anfragen im Namen eines Administrators…
 byt3bl33d3r/offensivenim
Meine Experimente zur Bewaffnung von Nim (https://nim-lang.org/)
 ihebski/a-red-teamer-diaries
RedTeam/Pentest Notizen und Experimente, die auf mehreren Infrastrukturen im Rahmen professioneller Engagements getestet wurden.
 jthuraisamy/cve-2019-9730
Proof-of-Concept-Exploit für CVE-2019-9730, eine lokale Schwachstelle zur Privilegienausweitung im Synaptics-Audiotreiber, die es niedrig…
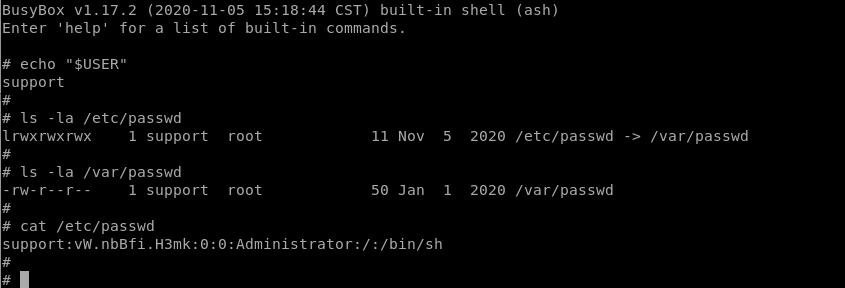 leoservalli/privilege-escalation-mitrastar
Erhöhung von Privilegien-Schwachstelle auf MitraStar-Routern
 jfs-jfs/cve-2026-37071
Proof-of-Concept-Exploit für CVE-2026-37071: beliebiges Umbenennen von Dateien in Veno File Manager 4.4.9, das eine Privilegieneskalation zum…
 jdvalentini/cve-2009-2692
# Kompilierte Binärdatei des CVE-2009-2692 Linux-Nullpointer-Dereferenz-Exploits zur pädagogischen Demonstration von Kernel-Privilegieneskalation.
 murrez/cve-2026-12793
Python-PoC-Scanner und Exploit für CVE-2026-12793, eine unauthentifizierte Rechteausweitung in JetFormBuilder <=3.6.2, die WordPress-Admin-Konten…
 n1nj4sec/pupy
Pupy ist ein Open-Source, plattformübergreifendes (Windows, Linux, OSX, Android) C2- und Post-Exploitation-Framework, das in Python und C geschrieben…
 x0rz/eqgrp
Entschlüsselter Inhalt von eqgrp-auction-file.tar.xz
 idov31/nidhogg
Windows-Rootkit für Intel x64 mit 25+ Funktionen, das Rootkit-Techniken demonstriert, die mit allen Windows 10- und Windows 11-Versionen kompatibel…
 david-honisch/cve-2022-21882
CVE-2022-21882
 mrjhaxcore/cve-2025-34077
WordPress Pie Register ≤ 3.7.1.4 – Admin-Privilegienerweiterung (Nicht authentifiziert)
 koozxcv/cve-2014-7911-cve-2014-4322_get_root_privilege
CVE-2014-7911-Schwachstelle und CVE-2014-4322-Schwachstelle, um Root-Rechte zu erlangen!
 h3x0v3rl0rd/cve-2021-4034_python3
Python-Implementierung des lokalen Privilegieneskalations-Exploits CVE-2021-4034 (pkexec) für Linux-Systeme. Stellt ein einsatzbereites Skript für…
 rodricbr/cve-2021-3156
CVE-2021-3156
 mrk336/cve-2025-55234
Diese Schwachstelle ermöglicht es Angreifern, Relais-Angriffe gegen das SMB (Server Message Block)-Protokoll durchzuführen. Im Erfolgsfall kann dies…

 ritwick7/sudostamp
Approve sudo on a Linux workstation with a fingerprint on your Android phone. LAN only; the ECDSA key never leaves the phone's TEE and speaks the…








