
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 h4wkst3r/adokit
Modulares Angriffstoolkit, das die Azure DevOps REST API für Aufklärung, Privilegieneskalation und Persistenz unter Verwendung gestohlener Cookies…
 checkpointsw/vectoredoverloading
Lokale PE-Injektionstechnik unter Verwendung von Hardware-Breakpoints und Vectored Exception Handling zur Manipulation des DLL-Ladens und Ausführung…
 cobbr/elite
Elite ist die clientseitige Komponente des Covenant-Projekts. Covenant ist ein .NET-Command-and-Control-Framework, das darauf abzielt, die…
 faisalfs10x/webmin-cve-2022-0824-revshell
Post-Authentifizierungs-Reverse-Shell-Exploit für Webmin <=1.984, der die File-Manager-Privilege-Escalation von CVE-2022-0824 ausnutzt. Lädt eine…
 puckblush/tofu
Windows-Offline-Dateisystem-Hacking-Tool für Linux
 xlucas/dirtycow.cr
CVE-2016-5195-Exploit in Crystal geschrieben
 0dayninja/cve-2021-3560
Polkit D-Bus Authentifizierungsumgehungs-Exploit
 analyticeth/tesla-security-research
Sicherheitsforschung zu den Infotainmentsystemen von Tesla Model 3/Y. 6 Schwachstellen, 4 CVEs (CVE-2022-42005 bis CVE-2022-42008). Root-Shell,…

 manturever/xworm-rat
⭐️Das berühmte XWorm RAT, Version 2.1. Nur zu Bildungszwecken.
 jpts/cve-2022-0847-dirtypipe-container-breakout
Proof-of-Concept-Exploit für CVE-2022-0847 (DirtyPipe), der Container-Ausbruch über Kernel-Privilegieneskalation ermöglicht. Enthält Demonstration…
 4nuxd/react2shell
R2S ist ein umfassendes Exploitation- und Post-Exploitation-Framework, das auf die Next.js React Server Components-Schwachstelle (CVE-2025-55182)…
 zychen027/cve-2026-43499_hw-clt-al01
Generiert gerätespezifische Kernel-Offsets aus boot.img und kompiliert eine Preload-Bibliothek, um die lokale Rechteausweitung von Android arm64…
 strategic-automation/violin
Agentisches Pentest-Profil für Hermes: 31 Playbooks für autorisierte Recon, Web-/Access-Control-Angriffe, sichere Exploit-Validierung und…
 blacksnufkin/byovd
BYOVD-Forschungsanwendungsfälle mit Fokus auf der Erkennung verwundbarer Treiber und Reverse-Engineering-Methodik. (CVE-2025-52915, CVE-2025-1055,…
 chokepoint/azazel
Azazel ist ein Userland-Rootkit, das auf der ursprünglichen LD_PRELOAD-Technik des Jynx-Rootkits basiert. Es ist robuster und hat zusätzliche…
 varbaek/xsser
Von XSS zu RCE 2.75 – Black Hat Europe Arsenal 2017 + Extras
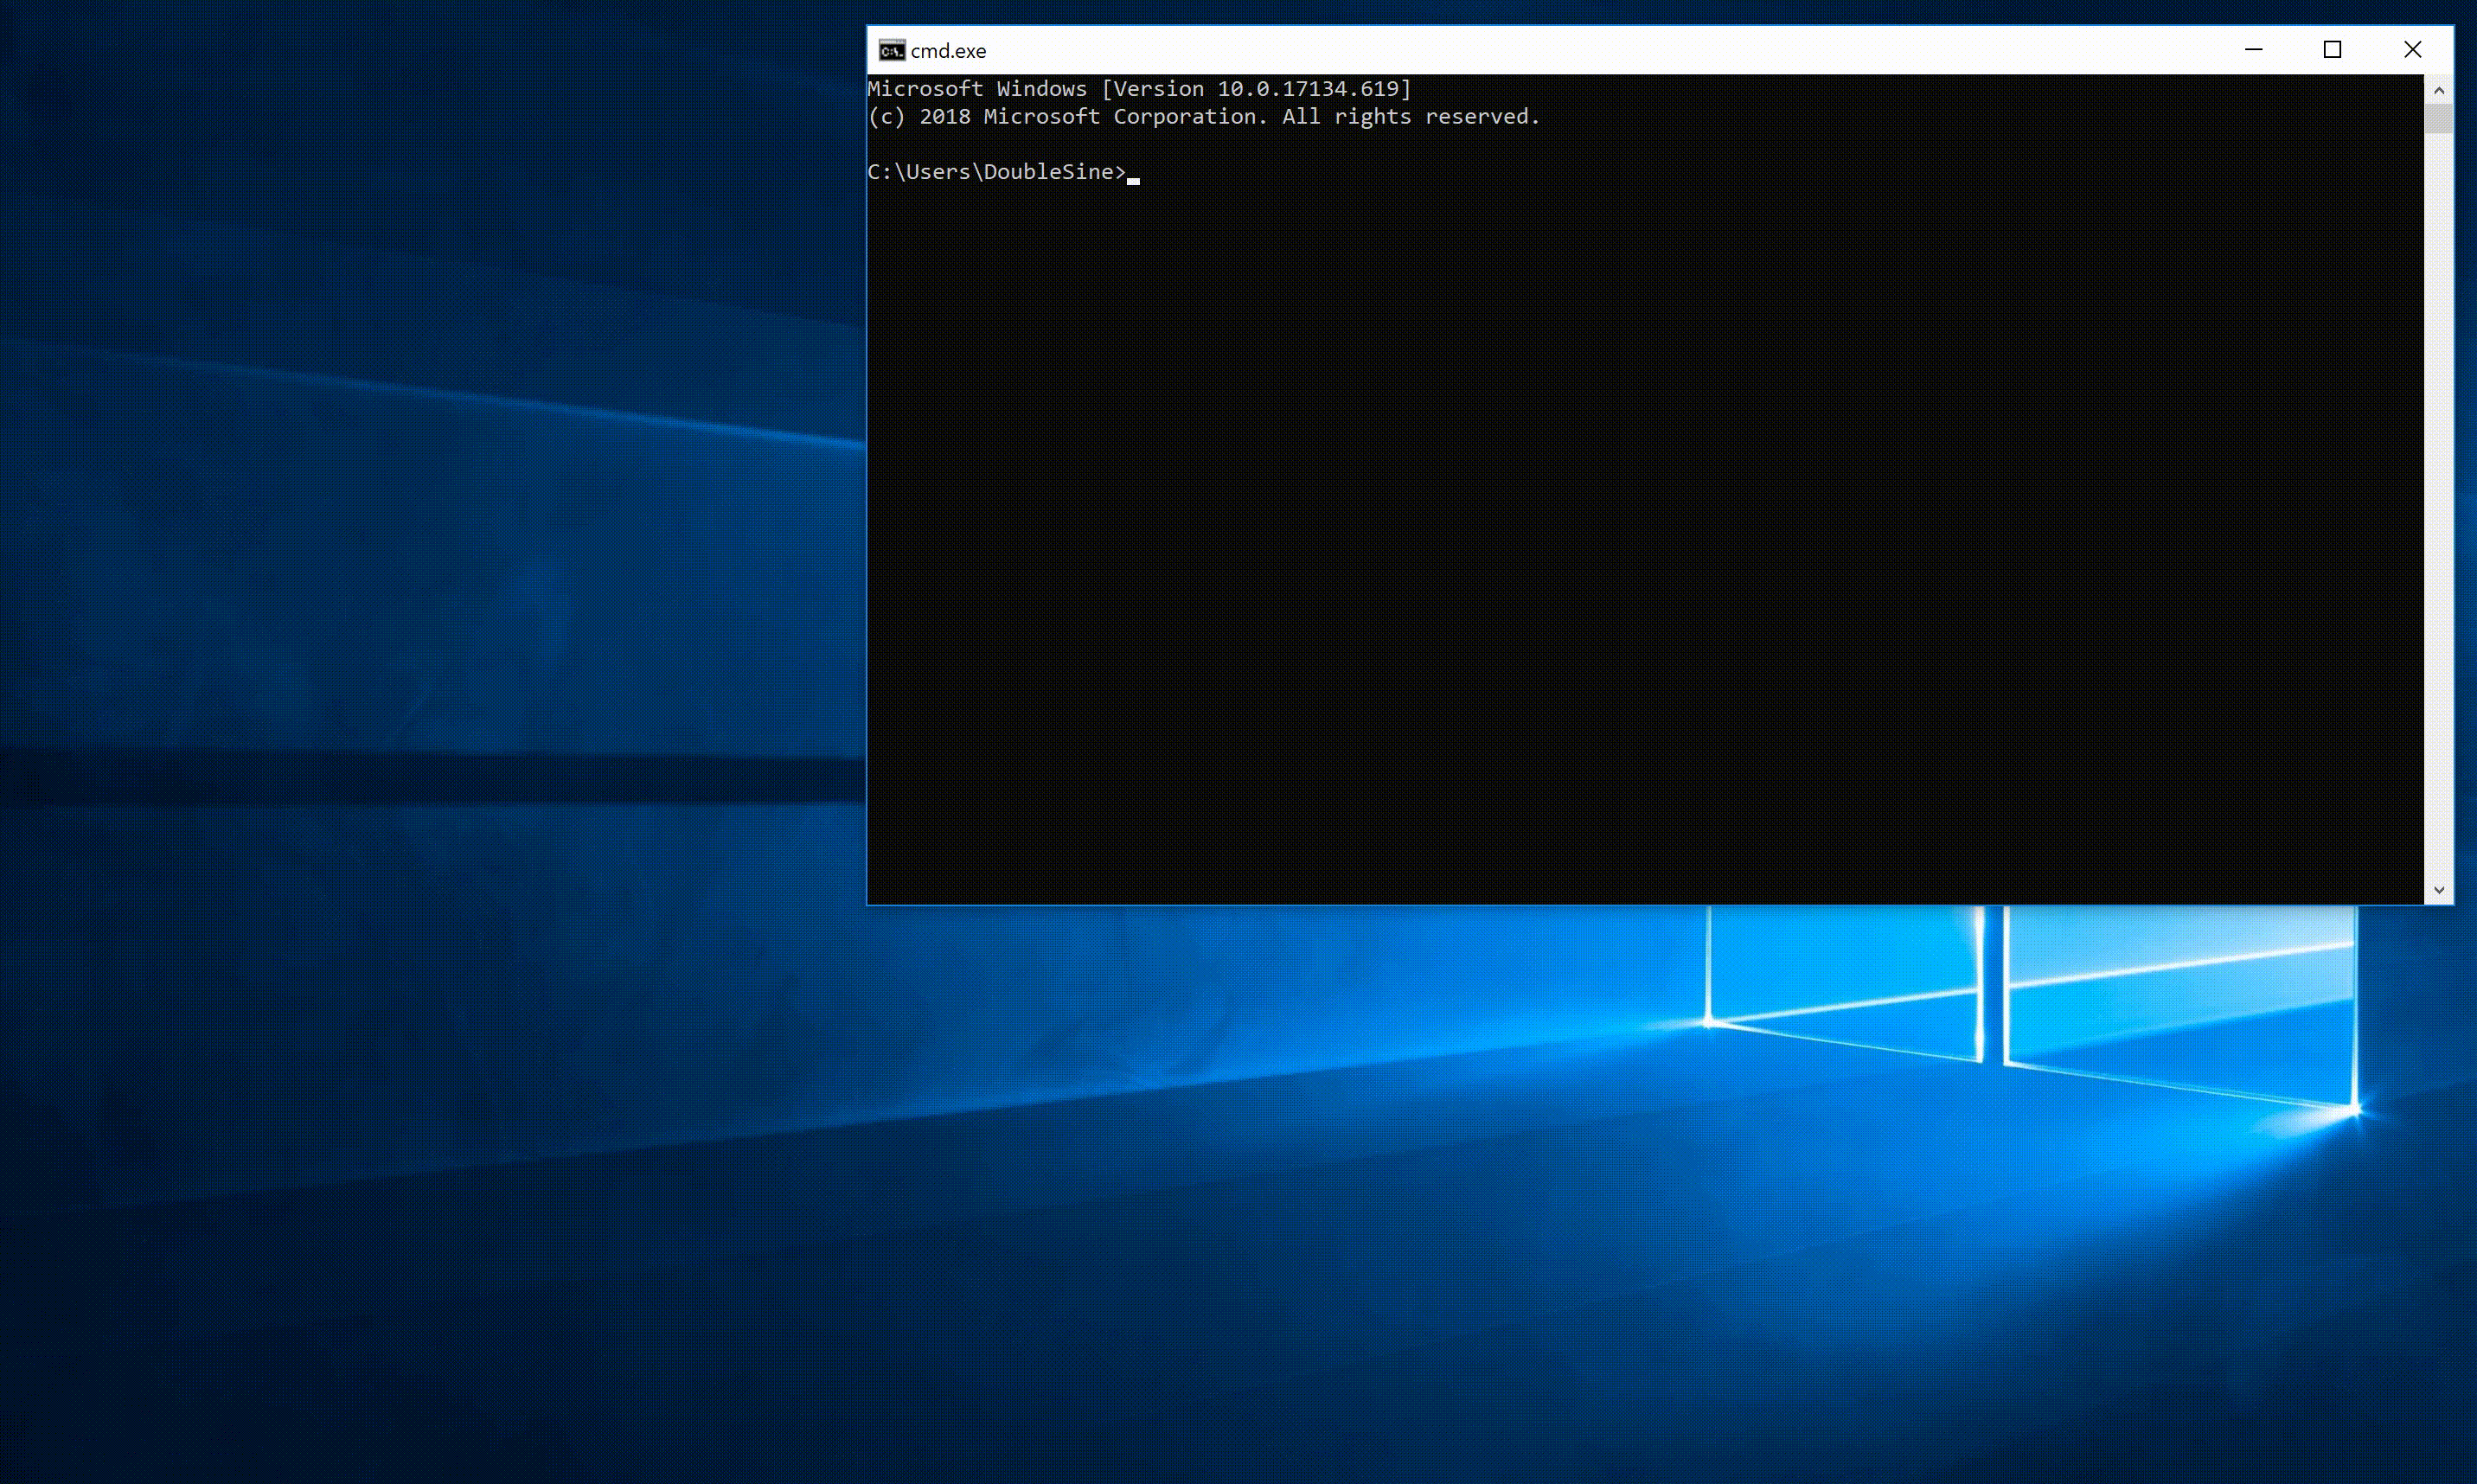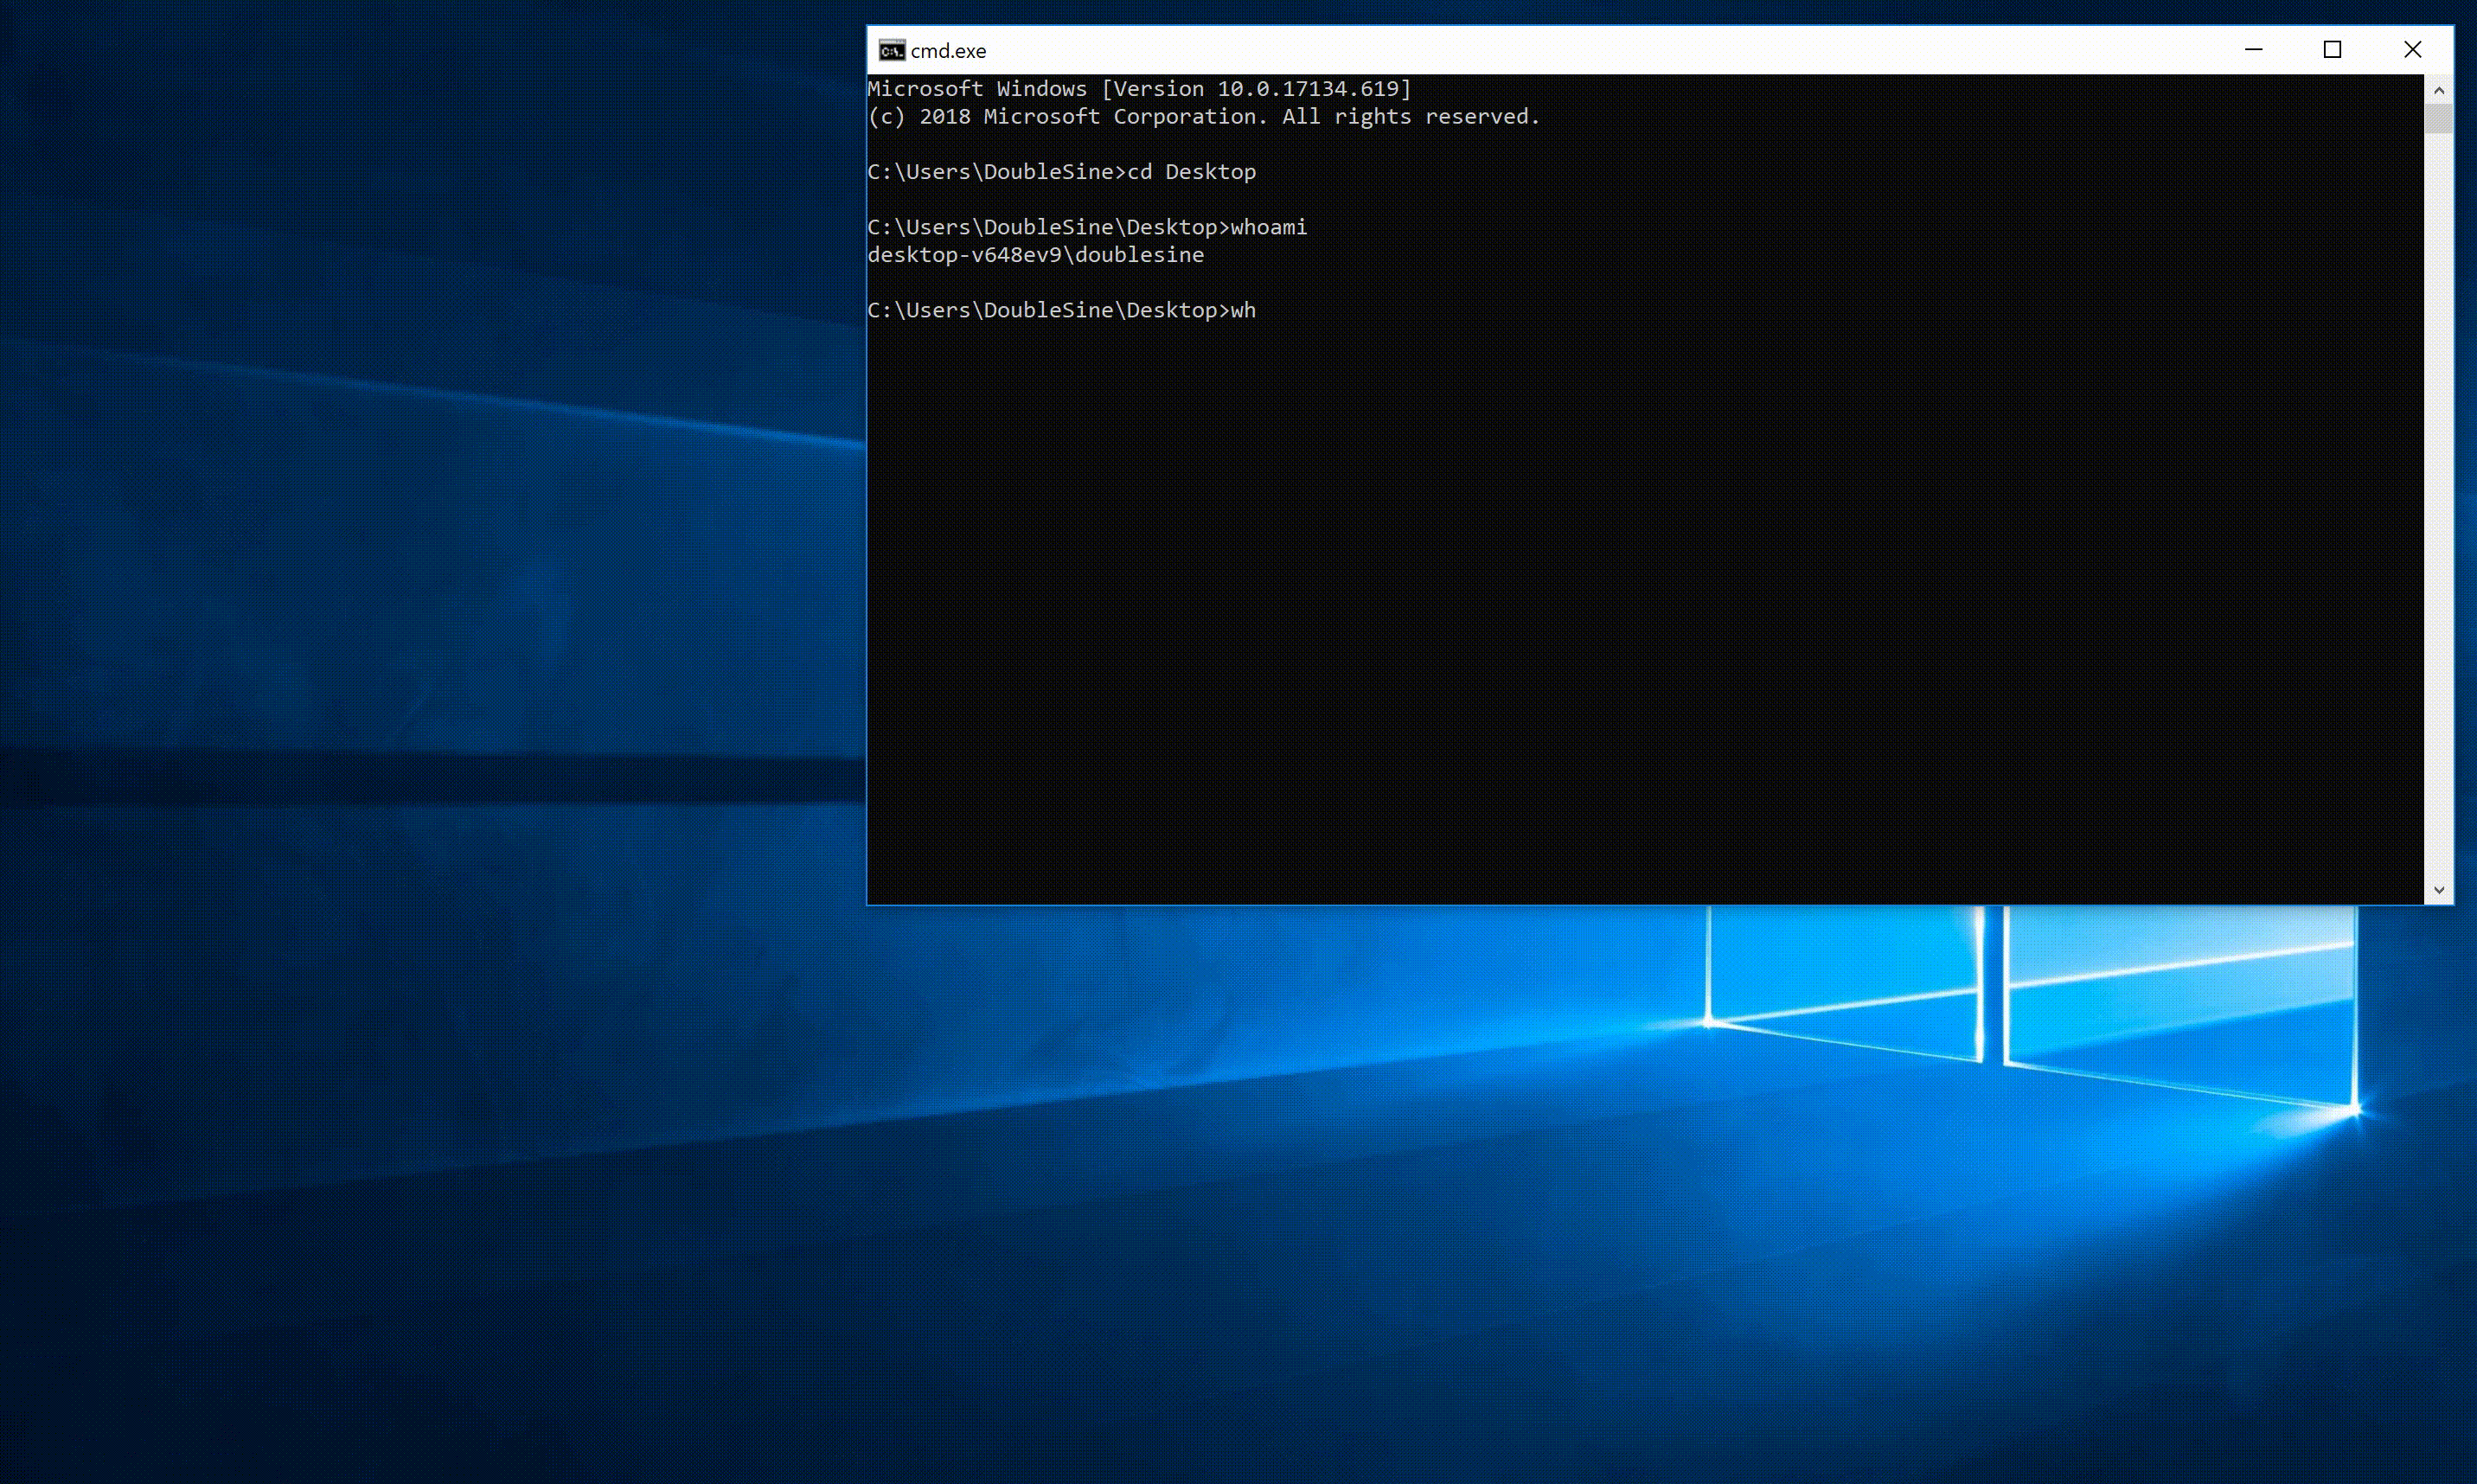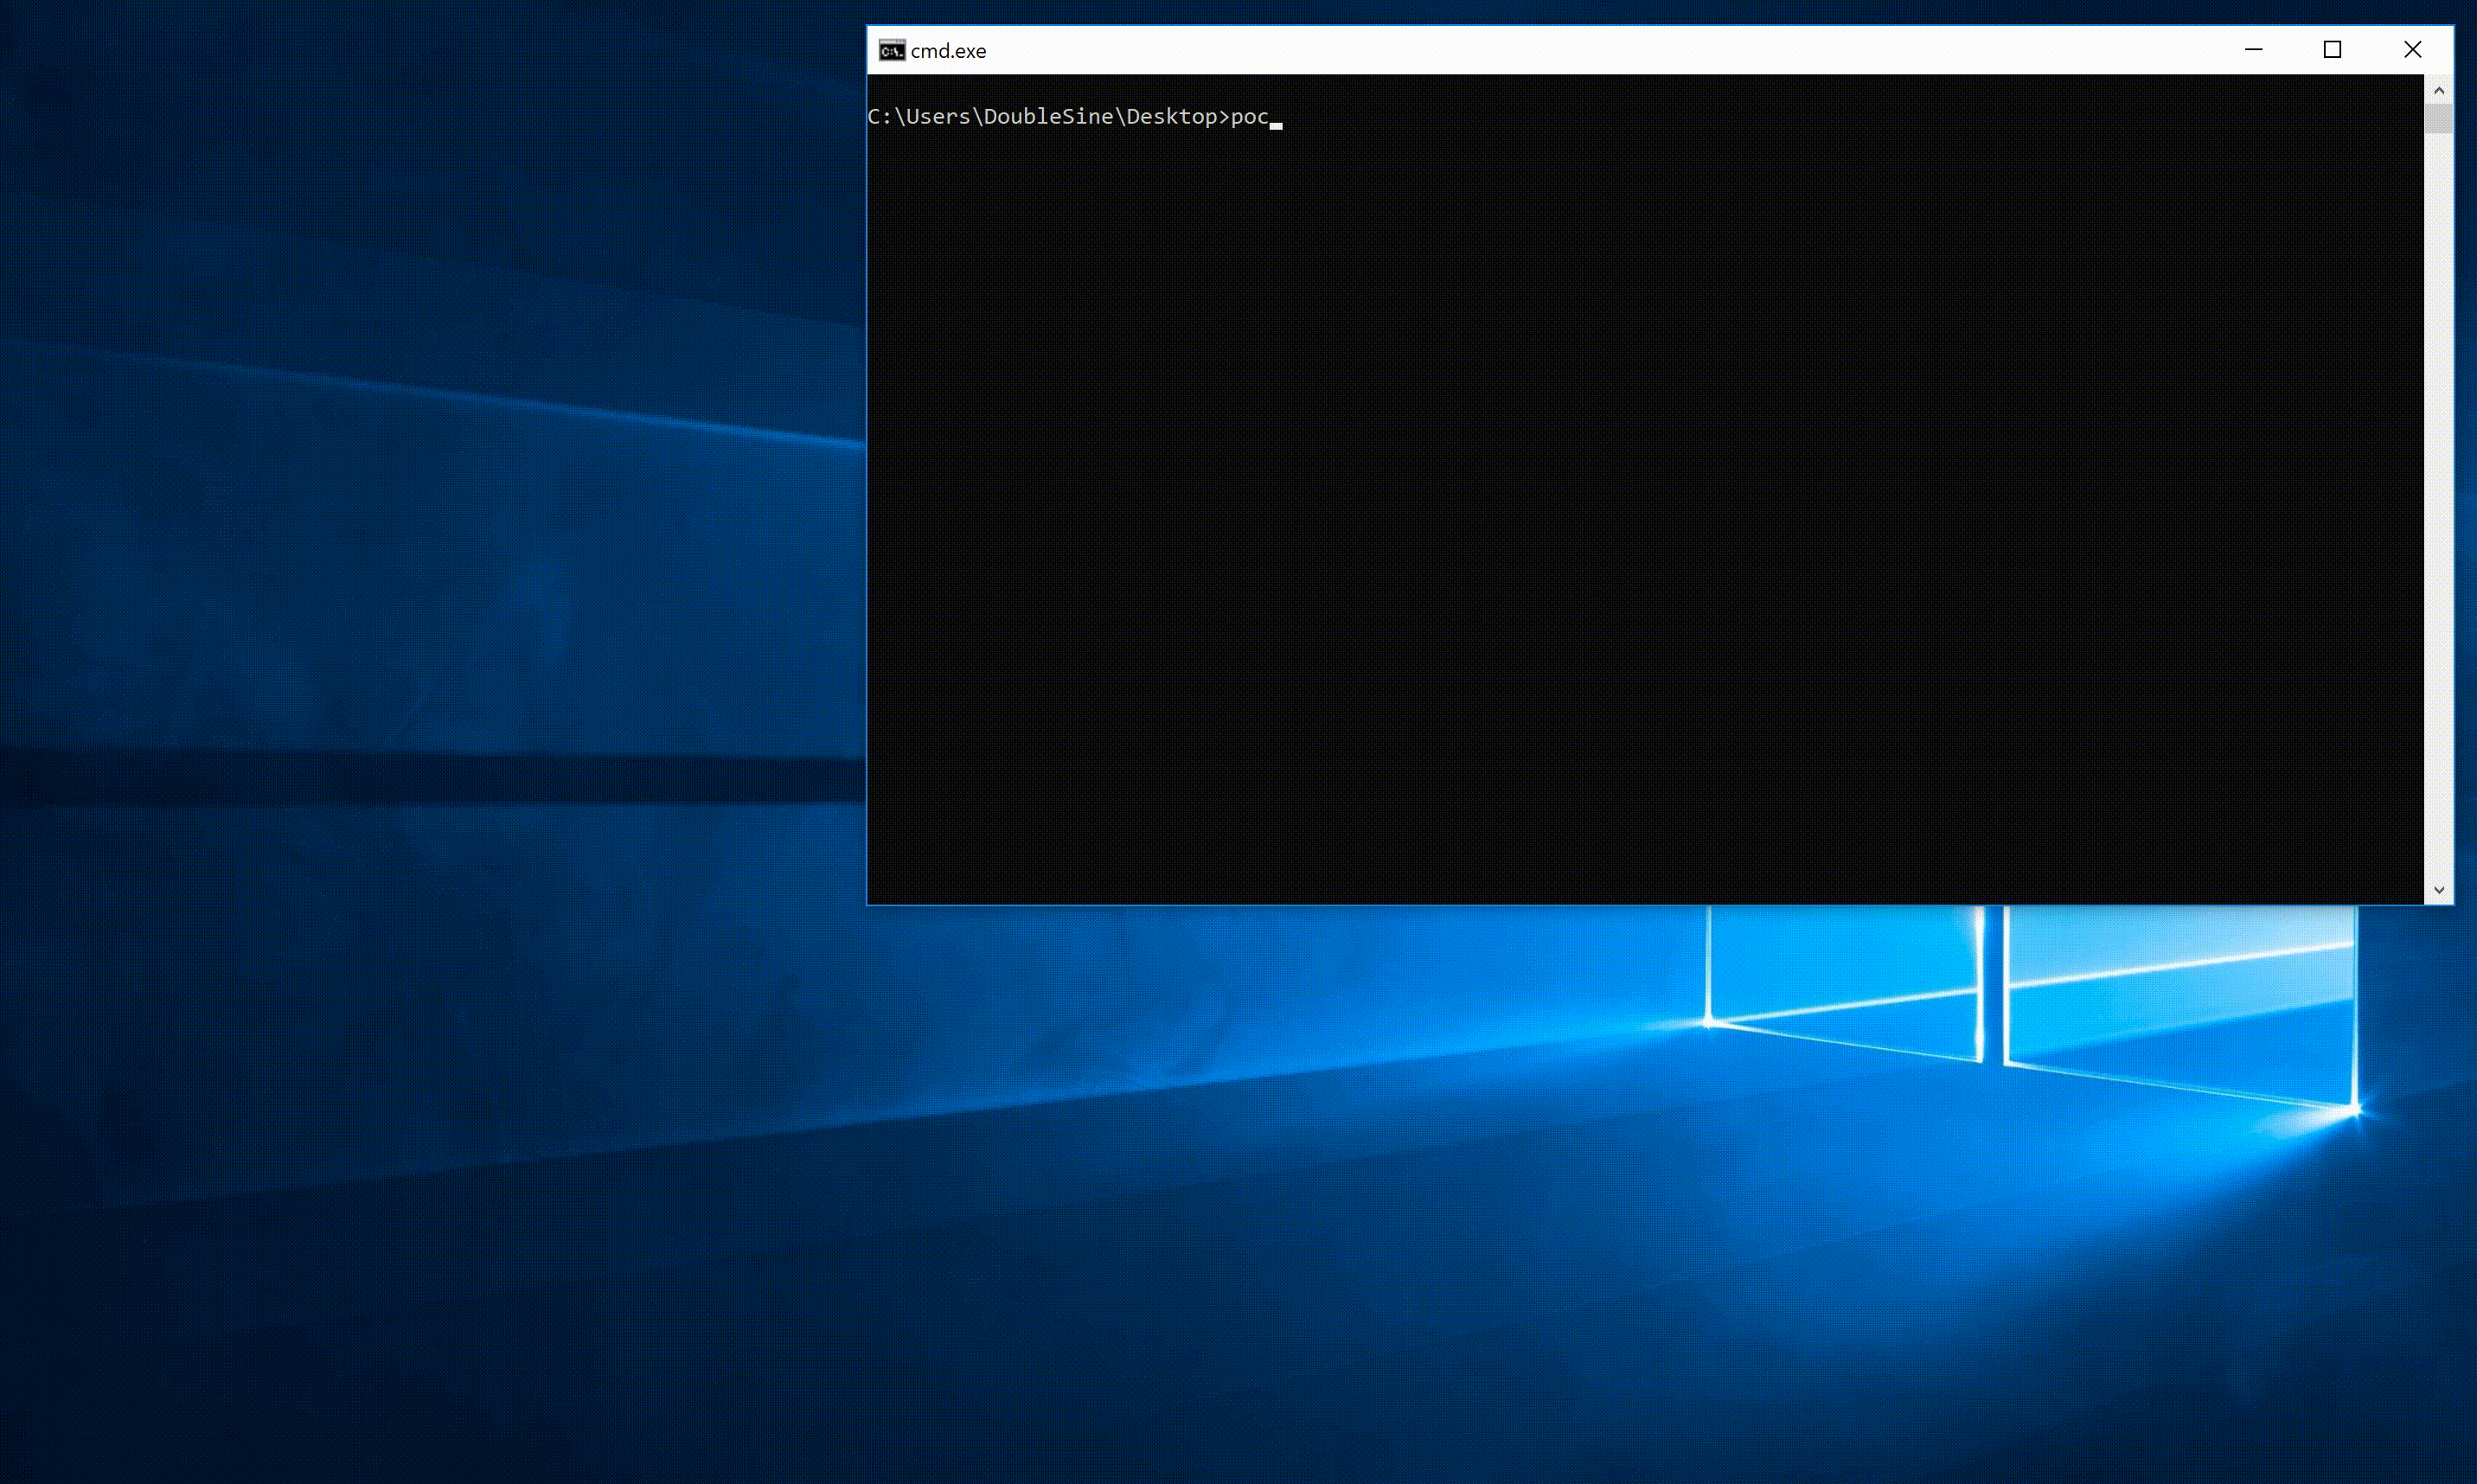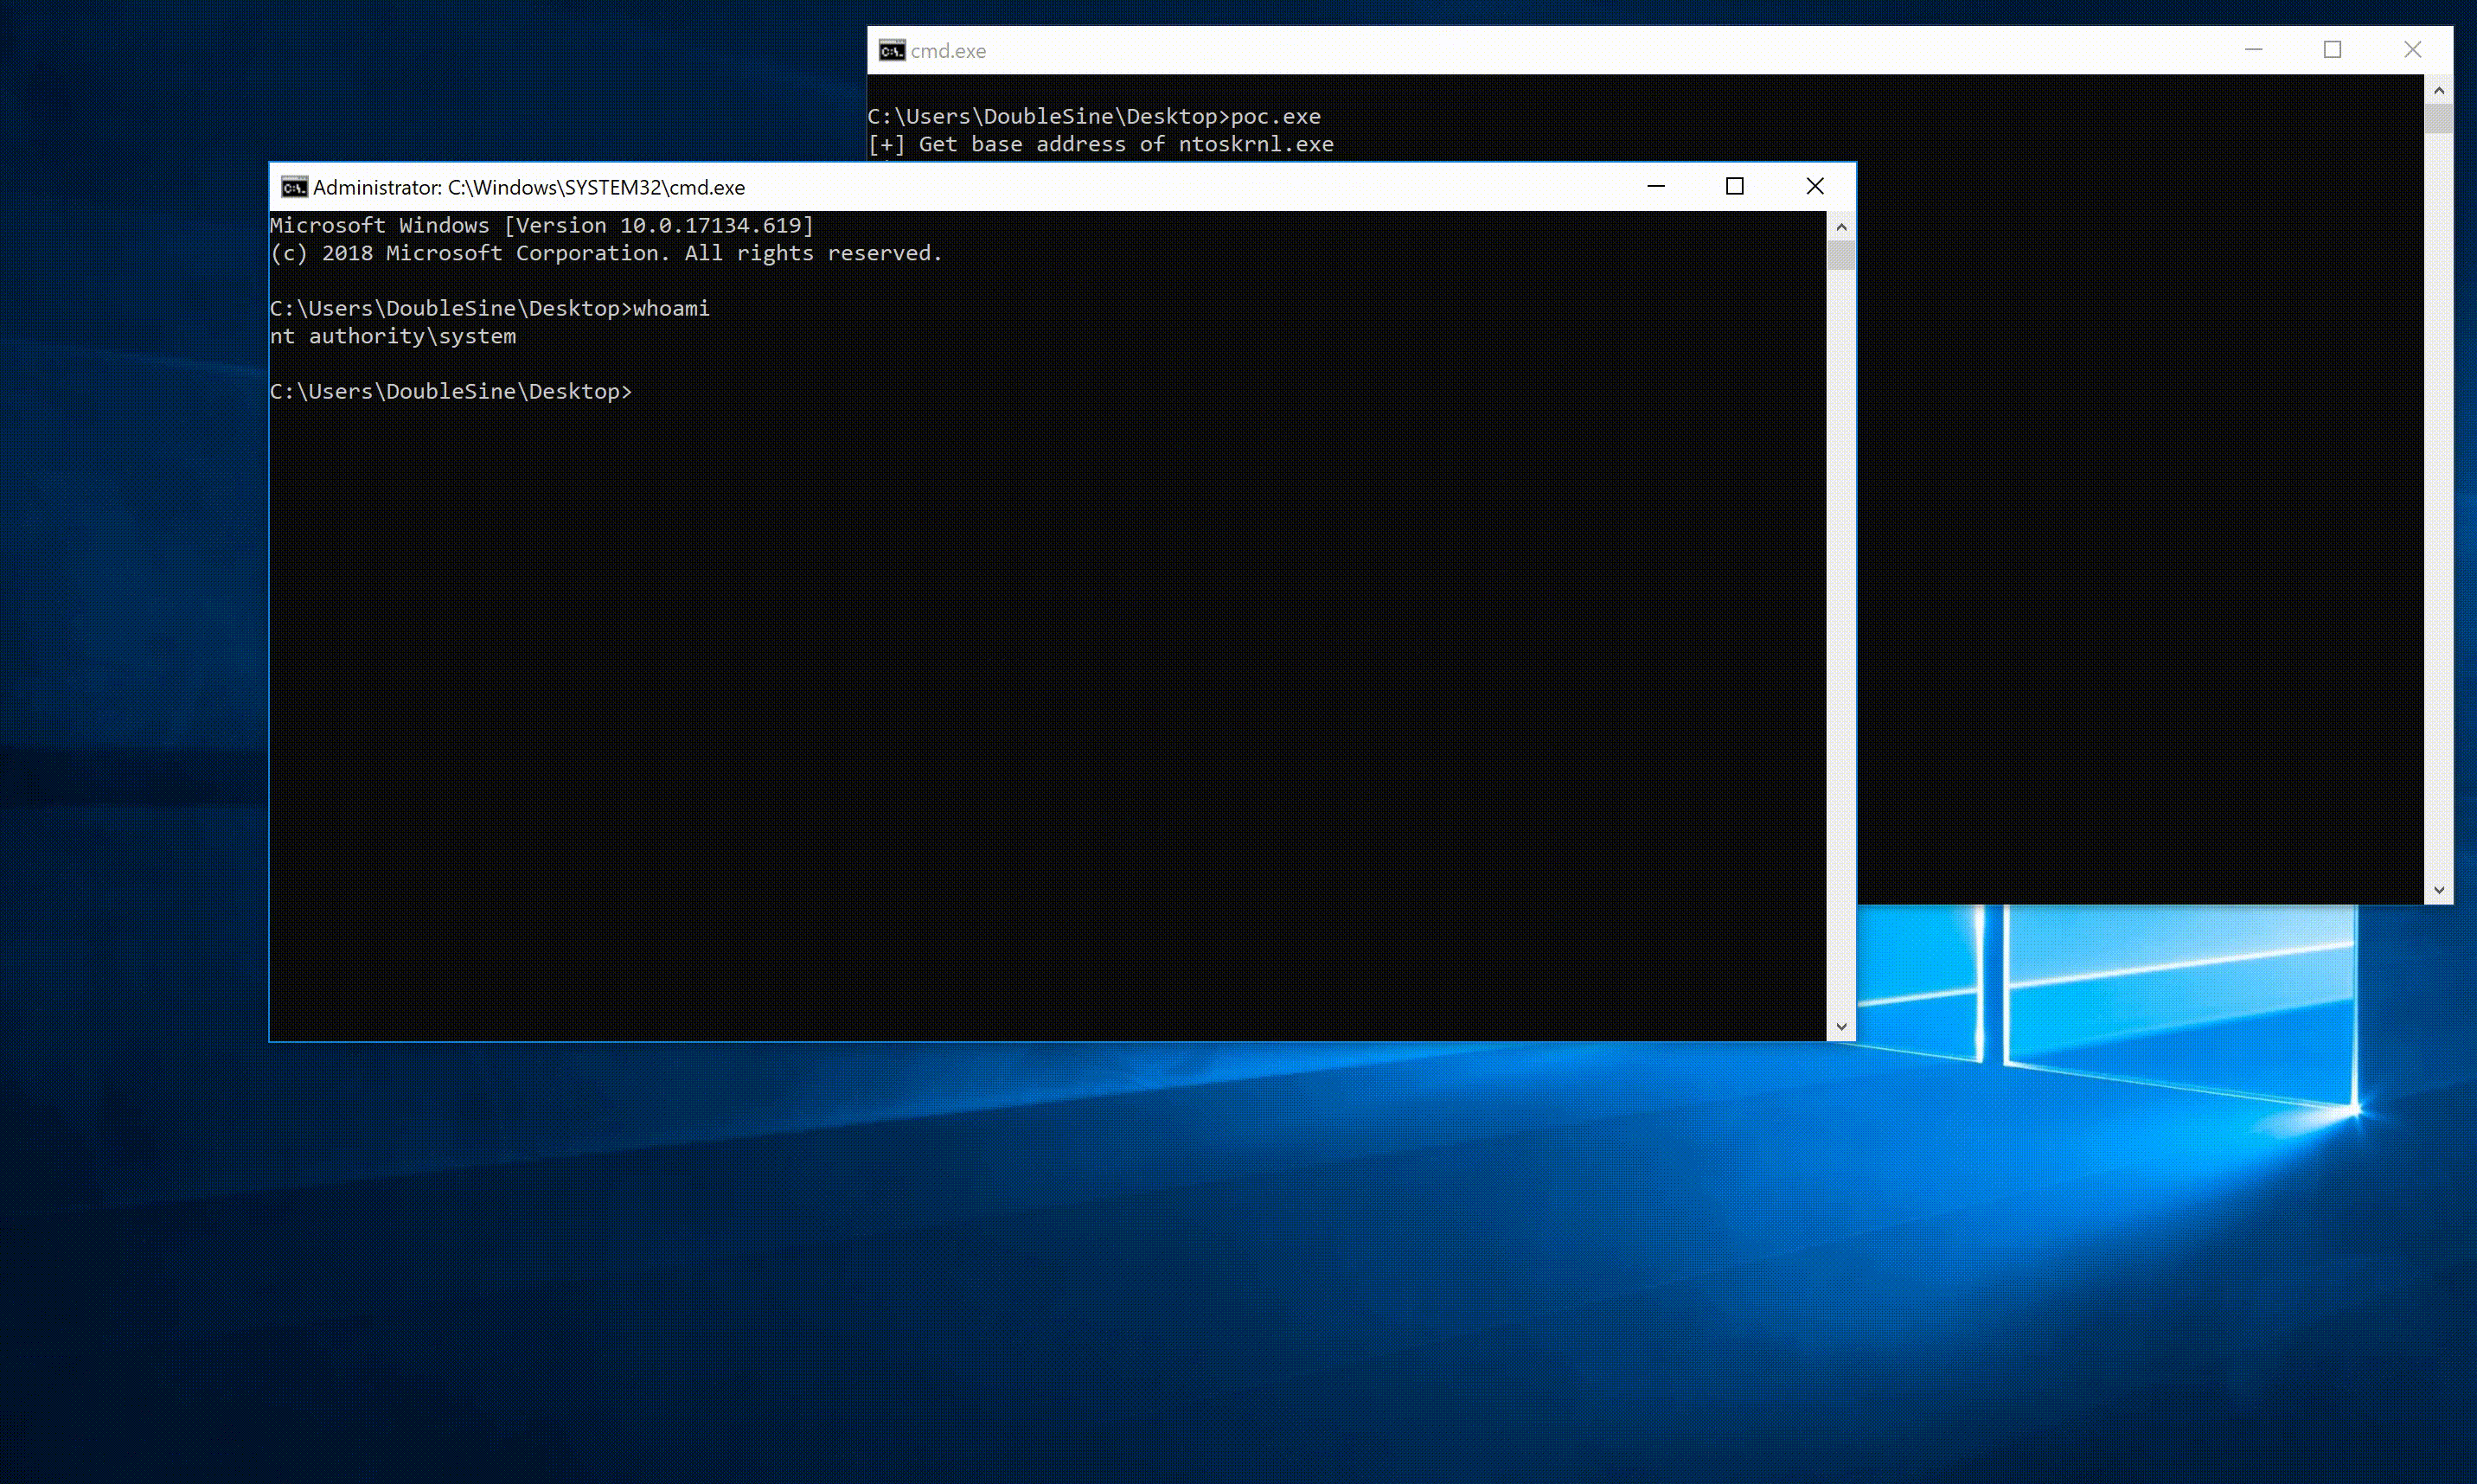 hypersine/sdokeycrypt-sys-local-privilege-elevation
CVE-2019-9729. Übertragen von https://github.com/DoubleLabyrinth/SdoKeyCrypt-sys-local-privilege-elevation
 jgoyd/glass-cage-ios18-cve-2025-24085-cve-2025-24201
Glass Cage ist eine Zero-Click-PNG-basierte RCE-Kette in iOS 18.2.1, die den LockDown-Mode-Schutz umgeht, indem sie ImageIO (CVE-2025-43300), dann…








