
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 00xcanelo/cve-2025-27591
🔥 Lokaler Privilegienausweitungs-Exploit für CVE-2025-27591 | Nutzt ein weltbeschreibbares Log-Verzeichnis in Below aus, um root via…
 oopnv70-lab/ghostlock-honor-aak
GhostLock (CVE-2026-43499)-Exploit angepasst für Honor AAK-AN00 (MagicOS 10, Kernel 6.6.89-android15). Die Aktualisierung wird auf unbestimmte Zeit…
 floatingguy/cve-2017-5123
Linux-Kernel-Exploit
 wh0amitz/s4utomato
Dienstkonto über Kerberos zu LocalSystem eskalieren
 luke-goddard/enumy
Linux-Post-Exploitation-Enumeration zur Rechteausweitung
 safebuffer/pe-linux
Linux-Auditing-Tool zur Privilegieneskalation, das Systemaufzählung, Kernel-Schwachstellenprüfungen, Passwortsammlung, Protokollanalyse und…
 blacksnufkin/rusty-playground
Ein Rust-Programm, das ich geschrieben habe, während ich Malware-Entwicklung gelernt habe.
 josue87/boomer
Framework zur Ausnutzung lokaler Schwachstellen
 enessakircolak/windows-11-24h2-kernel-exploit
Windows 11 24h2 LPE Kernel-Exploitation. CVE-2020-12446(eneio64.sys)
 ewilded/cve-2023-38041-poc
Ivanti Pulse Secure Client Connect Lokale Privilegienausweitung CVE-2023-38041 Proof of Concept
 trevocastles/cve-2026-31431-copy-fail
Exploit-PoC für CVE-2026-31431, der AF_ALG und splice() verwendet, um den Linux-Page-Cache zu überschreiben und /usr/bin/su im Speicher zu patchen,…
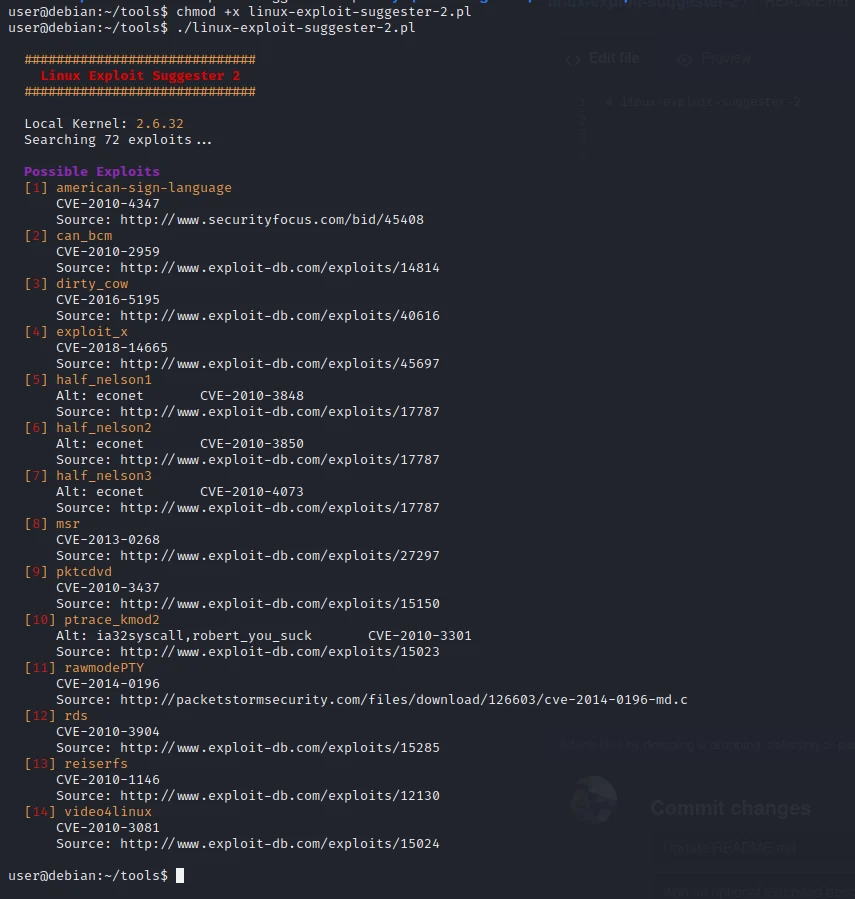 h3x0v3rl0rd/linux-exploit-suggester-2
Post-Exploitation-Dienstprogramm, das Kernel-/OS-Version und -Konfiguration scannt, um passende lokale Privilege-Escalation-Exploits vorzuschlagen.
 secwiki/linux-kernel-exploits
linux-kernel-exploits Sammlung von Privilege-Escalation-Schwachstellen für Linux
 the-viper-one/psmapexec
Dominieren Sie Active Directory mit PowerShell.
 r3nhat/grat2
Wir haben das GRAT2 Command & Control (C2)-Projekt zu Lernzwecken entwickelt.
 yolop0wn/postdump
C#-Tool für LSASS-Minidump mit mehreren Umgehungstechniken, darunter indirekte Syscalls, ETW-Patching und PPL-Umgehung via Treiber oder WER-Fehler.…
 depthsecurity/relayking-depth
Dominiere die Domäne. Leite an die Königsklasse weiter.








