
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 ymh001/meizu21-ghostlock-root
MEIZU 21 Runtime-Root bei gesperrtem Bootloader über CVE-2026-43499 und KernelSU Late-Load
 qwqdanchun/dcrat
Ein einfaches Remote-Tool in C#.
 marginresearch/foisted
MikroTik Remote Jailbreak für v6.x.x
 yijiacloud/ghostlock-cve-2026-43499-4.19-k40
CVE-2026-43499 (GhostLock) rtmutex remove_waiter() UAF Local-Root-PoC, angepasst für Qualcomm-Android-4.19-Kernel (Redmi K40 /…
 cdk-team/cdk
📦 Erleichtern Sie die Sicherheitstests von K8s, Docker und Containerd.
 kr0no/bloodhound-shell
Eine interaktive Kommandozeilen-Shell für die BloodHound-API.
 mythicagents/medusa
Plattformübergreifender C2-Agent für Mythic mit dynamischem Funktionsladen, SOCKS5-Proxy, Dateioperationen, Shellcode-Injektion sowie…
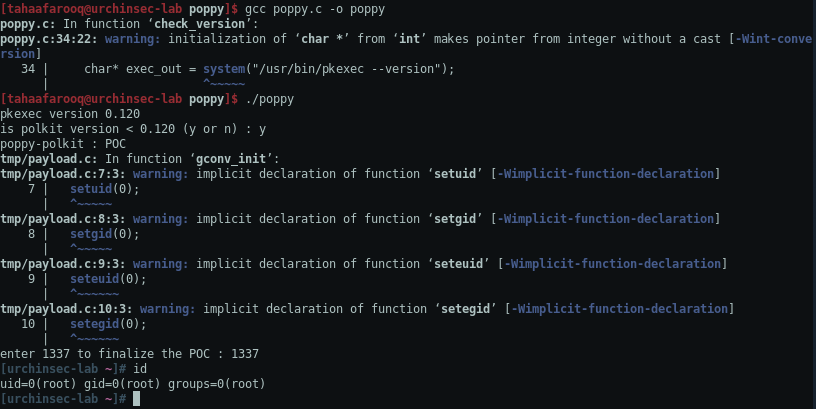 tahaafarooq/poppy
CVE-2021-4034 PoC , polkit < 0.131
 ripits-sec/couchpotato
Windows-Privilegieneskalations-Tool, das ETW und AMSI patcht und indirekte Syscalls verwendet, um SeImpersonatePrivilege auszunutzen und Dienstkonten…
 0xblackash/cve-2026-81000
Forschungs-Repository für CVE-2026-81000 (TUNderflow), einen Integer-Underflow im Receive-Headroom des Linux-Kernel-TUN/TAP-Treibers, der lokale…
 sl4ck0th/cve-2026-31431-poc
Proof-of-Concept-Exploit für CVE-2026-31431, eine lokale Privilegieneskalation im Linux-Kernel über einen AF_ALG-Page-Cache-Write, die auf gängigen…
 adaptix-framework/adaptixc2
AdaptixC2 ist ein hochmodulares fortschrittliches Redteam-Toolkit
 abraxas/veneficus-implant-public
Spicy Malware 0day. Vollständige Kill-Chain-Malware: Exploit, Pivot, C2, Persistenz. Rust in Pseudo-Code umgewandelt – wenn du schlau bist, kannst du…
 kurtulusakyuz/ionstack_s21
Exploit-Chain-Forschung zu CVE-2026-43499 auf Samsung Galaxy S21
 sgswzglwlx/vivo-root-build
Baut einen Root-Exploit für vivo/iQOO-Geräte, der auf CVE-2026-43499 abzielt und Kernel-Techniken wie KASLR-Bypass und CFI-Manipulation nutzt, um…
 mwr-cybersec/pxethief
PXEThief ist eine Sammlung von Tools, die Passwörter aus der Betriebssystembereitstellungsfunktion von Microsoft Endpoint Configuration Manager…
 mindcrypt/powerglot
Powerglot kodiert offensive PowerShell-Skripte mittels Polyglots . Ein offensives Sicherheitswerkzeug, nützlich für Stego-Malware,…
 agppp/cve-2019-5736-poc
getshell Test








